
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 postmodern/ruby-nmap
Интерфейс Ruby для nmap — инструмента исследования и сканера безопасности/портов. Позволяет автоматизировать nmap и разбирать XML-файлы nmap.
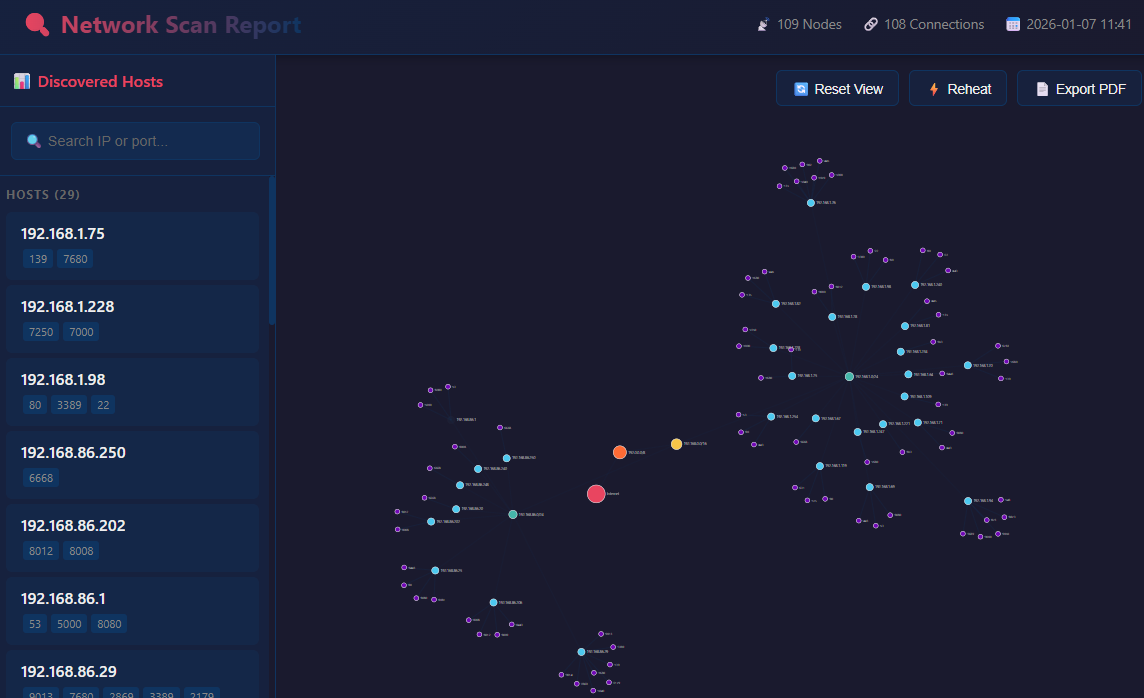 artofscripting/masscan-report
Python-инструмент, который создаёт интерактивные HTML-визуализации на основе React из JSON-вывода masscan, с использованием силового графа сети D3.js.
 deade1e/radar
Гибко настраиваемый сетевой сканер
 rxerium/bug-bounty-tools
Скрипт BASH для автоматизации установки самых популярных инструментов bug bounty
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 alechilczenko/kimi
Инструмент для обнаружения поверхности атаки, построенный на микросервисном подходе, использующий многопоточность для быстрого индексирования активов…
 cyberintel-labs/insightsnexus
Приложение для графового расследования OSINT
 microsoft/ethr
Кроссплатформенный CLI для тестирования производительности сети по TCP, UDP, HTTP, HTTPS и ICMP: пропускная способность, соединений/с, пакетов/с,…
 divinelabio/argus
Универсальный набор инструментов для сбора информации
 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
 mafiosohack/offensive-lab-2
Прохождение пентеста уязвимой виртуальной машины Ubuntu. Эксплуатация бэкдора ProFTPD 1.3.3c (CVE-2010-4221) позволила получить root-доступ и…
 geeknik/scada-scanner
Высокопроизводительный асинхронный сканер SCADA/ICS
 chvancooten/bugbountyscanner
Bash-скрипт и Docker-образ для разведки Bug Bounty. Предназначен для безголового использования.
 yogeshojha/rengine
reNgine — это автоматизированная система разведки для веб-приложений, ориентированная на высоконастраиваемый оптимизированный процесс разведки через…
 helich0pper/karkinos
Инструмент «швейцарский нож» для Penetration Testing и CTF-хакерских соревнований: Обработка реверс-шеллов - Кодирование/Декодирование -…
 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
 bandit-haxunit/haxunit
Инструмент автоматизированной разведки веб-доменов и оценки безопасности, объединяющий перечисление поддоменов, сканирование портов, сканирование…








