
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 etocheney/javadeserialization
Сканер Java-десериализации, нацеленный на уязвимости, подобные CVE-2017-10271.
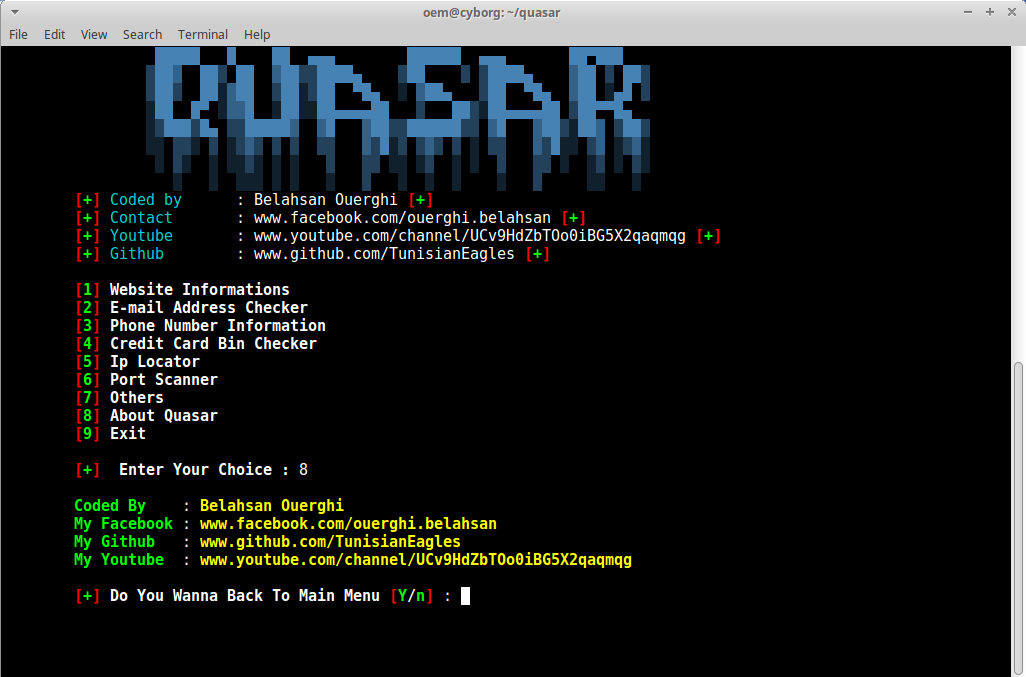 cyb0r9/quasar
Модульная платформа сбора информации для пентестеров, включающая анализ веб-сайтов, поиск email/телефонов, проверку BIN кредитных карт, геолокацию по…
 reanimat0r/bpnd-libssh
Многопоточный, надежный сканер для CVE-2018-10933.
 gbonacini/opensshenum
CVE-2018-15473-based OpenSSH user enumerator with port scanning, fingerprinting, and parallel execution for verifying user presence on remote SSH…
 utkusen/leviathan
Инструментарий для массового аудита широкого диапазона
 ekultek/pybelt
Пояс инструментов хакера
 mohemiv/tcltools
Коллекция TCL-скриптов для тестирования на проникновение Cisco IOS
 shizzz477/msploitego
Набор для пентестинга для Maltego на основе данных из базы Metasploit
 iiilin/asimpleportscanner
Одн��файловый сканер портов на Python без зависимостей с многопоточным сканированием TCP/UDP, захватом баннеров, извлечением HTTP-заголовков, поиском…
 joker25000/optiva-framework
Optiva-Framework 🔎 Сканер веб-приложений🕵️
 offxec/pavelow
PAVELOW Exploit Toolbox — это BASH-скрипт, который взаимодействует с вашим дистрибутивом KALI, чтобы улучшить процесс поиска и эксплуатации…
 frizb/vanquish
Vanquish — это оркестратор перечисления на базе Kali Linux. Vanquish использует инструменты перечисления с открытым исходным кодом, доступные в Kali,…
 jhaddix/lazyrecon
Этот скрипт предназначен для автоматизации процесса разведки в организованном порядке.
 gvb84/pbscan
Более быстрый и эффективный сканер SYN без сохранения состояния и сборщик баннеров благодаря использованию пользовательского стека TCP/IP.
 azizaltuntas/pymap-scanner
Графическая оболочка на Python для Nmap, обеспечивающая быстрое сканирование, настраиваемое обнаружение служб и управляемые пользователем параметры…

 milesrichardson/docker-onion-nmap
Сканируйте скрытые сервисы .onion с помощью nmap, используя Tor, proxychains и dnsmasq в минимальном контейнере Alpine Docker.
 screetsec/dracnmap
Dracnmap — это программа с открытым исходным кодом, которая используется для эксплуатации сети и сбора информации с помощью nmap. Команда nmap…








