
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 eesshq/cve-2017-0144---etneralblue-ms17-010-remote-code-execution
Пошаговое руководство по эксплуатации уязвимости MS17-010 EternalBlue на Windows Server 2008 R2, включающее разведку, эксплуатацию, пост-эксплуатацию…
 cro-thehacker/v1ew-s0urce
Фреймворк для тестирования на проникновение на основе Python и набор инструментов для разведки, предлагающий модули сканирования портов, сбора…
 0xinfection/tidos-framework
Атакующий ручной фреймворк для тестирования веб-приложений на проникновение.
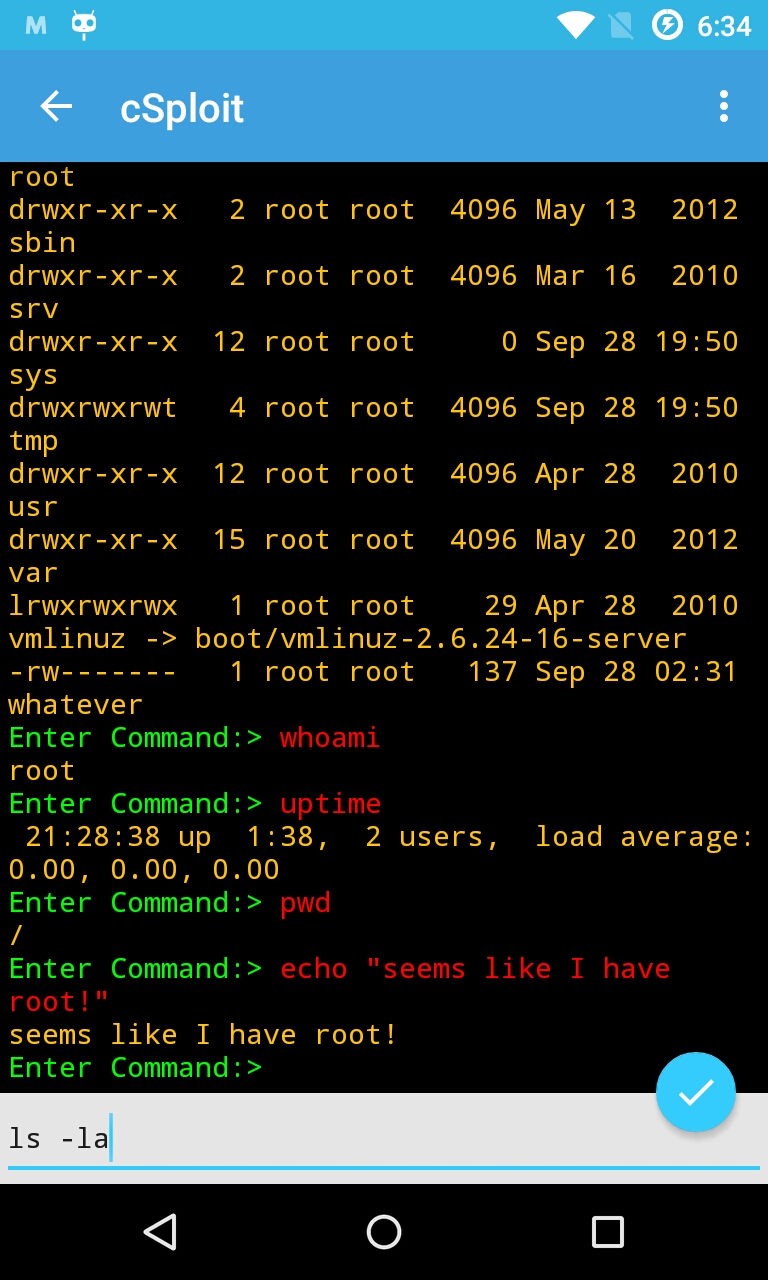 csploit/android
cSploit — самый полный и продвинутый профессиональный инструментарий для ИТ-безопасности на Android.
 farinap5/a-xex
Этот проект является частью учебной работы, посвящённой сетевой безопасности.
 noptrix/nullscan
Модульная платформа, предназначенная для связывания и автоматизации тестов безопасности.
 yukselberkay/asnap
Автоматизирует разведку, сопоставляя IPv4/IPv6-адреса с организациями с помощью баз данных GeoLite2, с интегрированным сканированием портов nmap и…
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 cldrn/rainmap-lite
Rainmap Lite — адаптивный веб-интерфейс, который позволяет пользователям запускать сканирование Nmap с их мобильных устройств, планшетов и…
 k8gege/pyladon
Ladon Scanner For Python, Сканер проникновения в крупные сети и Cobalt Strike, уязвимость / эксплойт / обнаружение /…
 nhpt/weblogic-ssrf_cve-2014-4210
Скрипт эксплуатации SSRF Weblogic SearchPublicRegistries (CVE-2014-4210) на основе Python3
 ascr0b/pcwt
Веб-интерфейс для управления проектами по тестированию на проникновение и баг-баунти, автоматизирующий сканирование портов с помощью Nmap/Masscan и…
 x1mdev/reconpi
ReconPi - Легкий инструмент разведки, который выполняет обширное сканирование с использованием новейших инструментов.
 slsteff/cve-2020-0688-scanner
Сканирует версии Microsoft Exchange с помощью masscan
 jehadalqurashi/blackdir-framework
Сканер уязвимостей веб-приложений
 th3xace/offport_killer
Этот инструмент предназначен для автоматизации идентификации потенциальных сервисов, работающих за портами, обнаруженными вручную — либо вручную при…
 leviathan36/trigmap
Обёртка для Nmap для быстрого выполнения сетевых сканирований
 leviathan36/kaboom
Инструмент для автоматизации тестов на проникновение








