
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit

 flipkart-incubator/rta
Red team Arsenal - Интеллектуальный сканер для выявления уязвимостей безопасности в активах L7 компании.
 0xinfection/logmepwn
Полностью автоматизированный, надежный, сверхбыстрый набор инструментов для сканирования и проверки уязвимости Log4J RCE CVE-2021-44228.
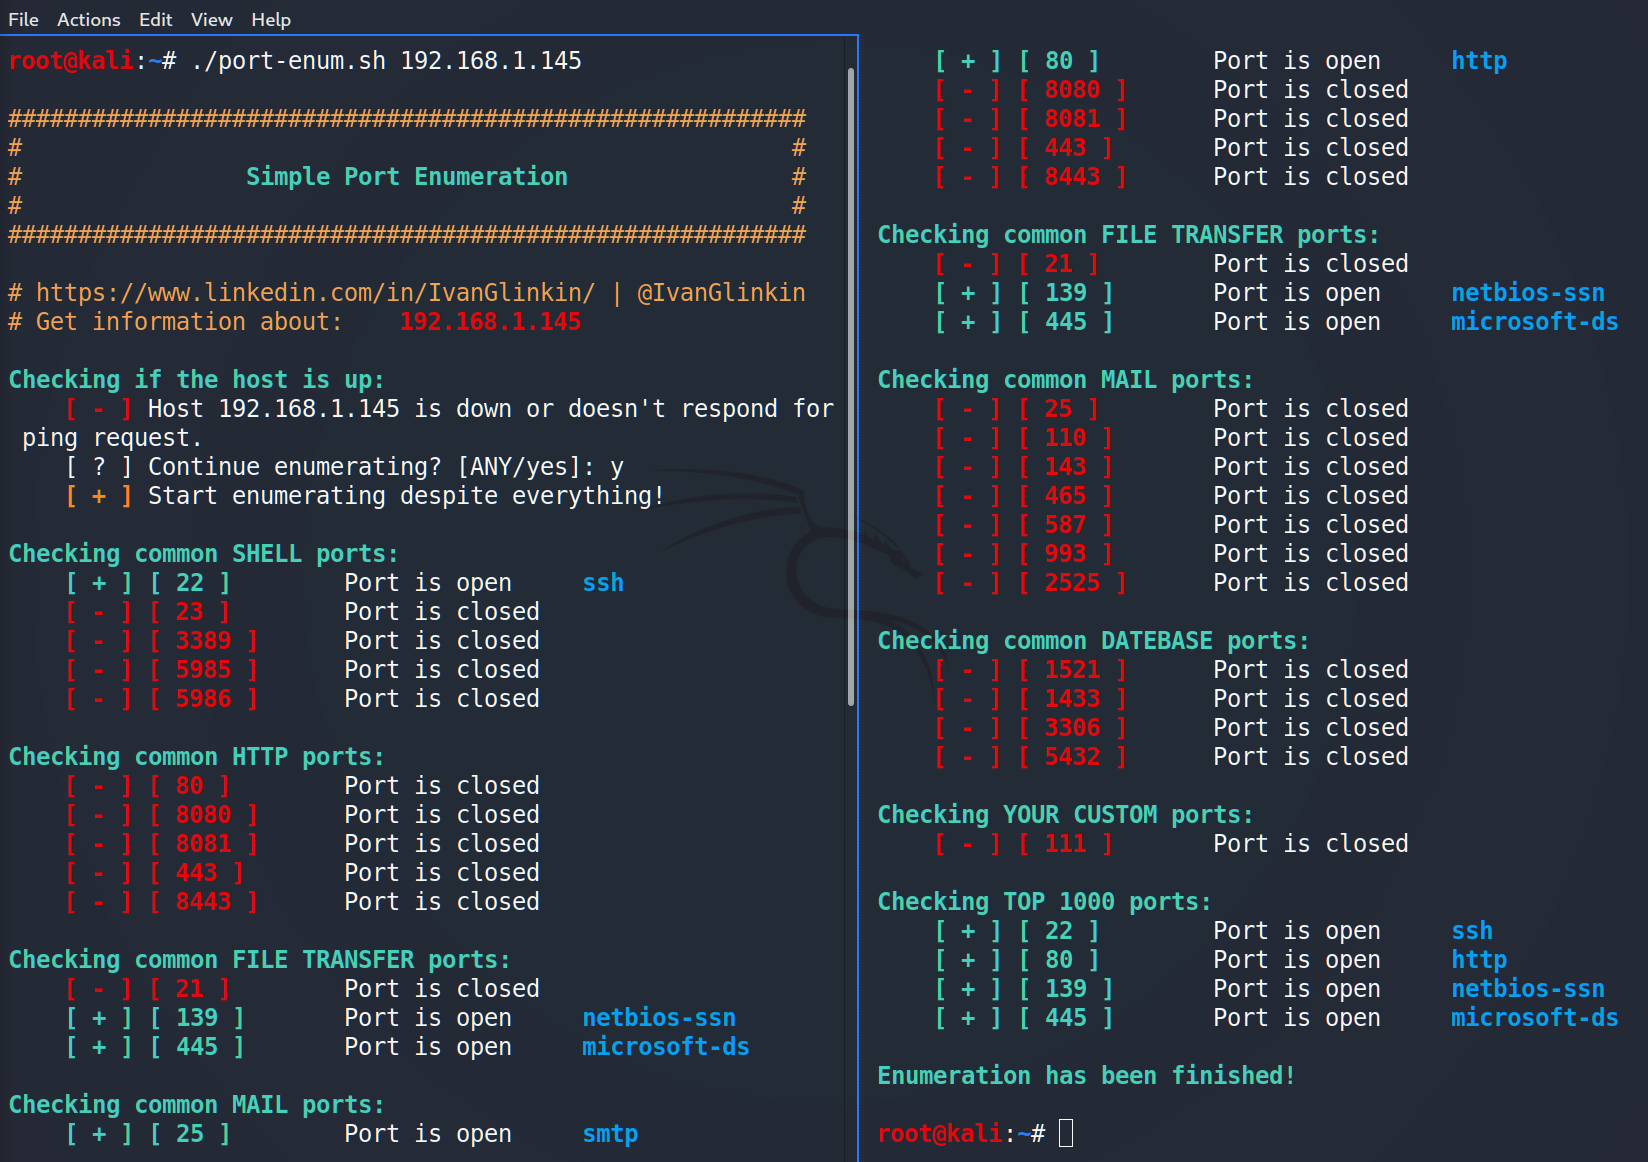 ivanglinkin/port-enumeration
Сталкивались ли вы с невозможностью использования NMap? Например, если у вас есть reverse shell от непривилегированного пользователя, а полезных…
 arpsyndicate/kenzer
автоматизированное перечисление и сканирование веб-активов [DEPRECATED]
 hynekpetrak/cve-2019-5544_cve-2020-3992
Модуль Python / scapy, реализующий протокол SRVLOC/SLP и сканирующий включённые службы OpenSLP.
 shivamrai2003/reconky-automated_bash_script
Reconky — это отличный bash-скрипт для Content Discovery, созданный для баг-хантеров, который автоматизирует множество задач и организован в удобной…
 baimaobg/sunflower_exp
Sunflower CVE-2022-10270 инструмент эксплуатации уязвимости
 0xor0ne/qscan
Быстрая библиотека для сканирования сети. https://crates.io/crates/qscan
 w-digital-scanner/w12scan-client
Сетевой клиент обнаружения и сканирования активов, который интегрирует nmap и masscan для крупномасштабной идентификации активов, сканирования портов…
 eldraco/domain_analyzer
Анализируйте безопасность любого домена, собирая всю возможную информацию. Сделано на Python.

 aqeisi/cve-2022-36663-poc
Сканер внутренней сети через слепой SSRF в Gluu IAM
 lionsec/xerosploit
Эффективный и продвинутый фреймворк для атак «человек посередине»
 pownjs/recon
Мощный фреймворк для разведки целей, основанный на теории графов.
 hcbaker/puwr
Проникайте глубже в компьютерные сети с помощью скомпрометированных SSH-машин.
 rvrsh3ll/bof_collection
Различные BOF для Cobalt Strike
 ritvikb99/dark-fantasy-hack-tool
Инструмент DDOS: Для отключения небольших сайтов с помощью HTTP FLOOD. Сканер портов: Чтобы узнать открытые порты сайта. Взломщик паролей FTP: Чтобы…
 udpsycho/moodle-cve-2018-1042
Скрипт для эксплуатации CVE-2018-1042 для выполнения внутреннего сканирования портов.








