
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit


 owasp/nettacker
Фреймворк автоматизированного тестирования на проникновение - Сканер уязвимостей с открытым исходным кодом - Управление уязвимостями
 bettercap/bettercap
Швейцарский армейский нож для разведки сетей 802.11, BLE, HID, CAN-bus, IPv4 и IPv6 и атак MITM.
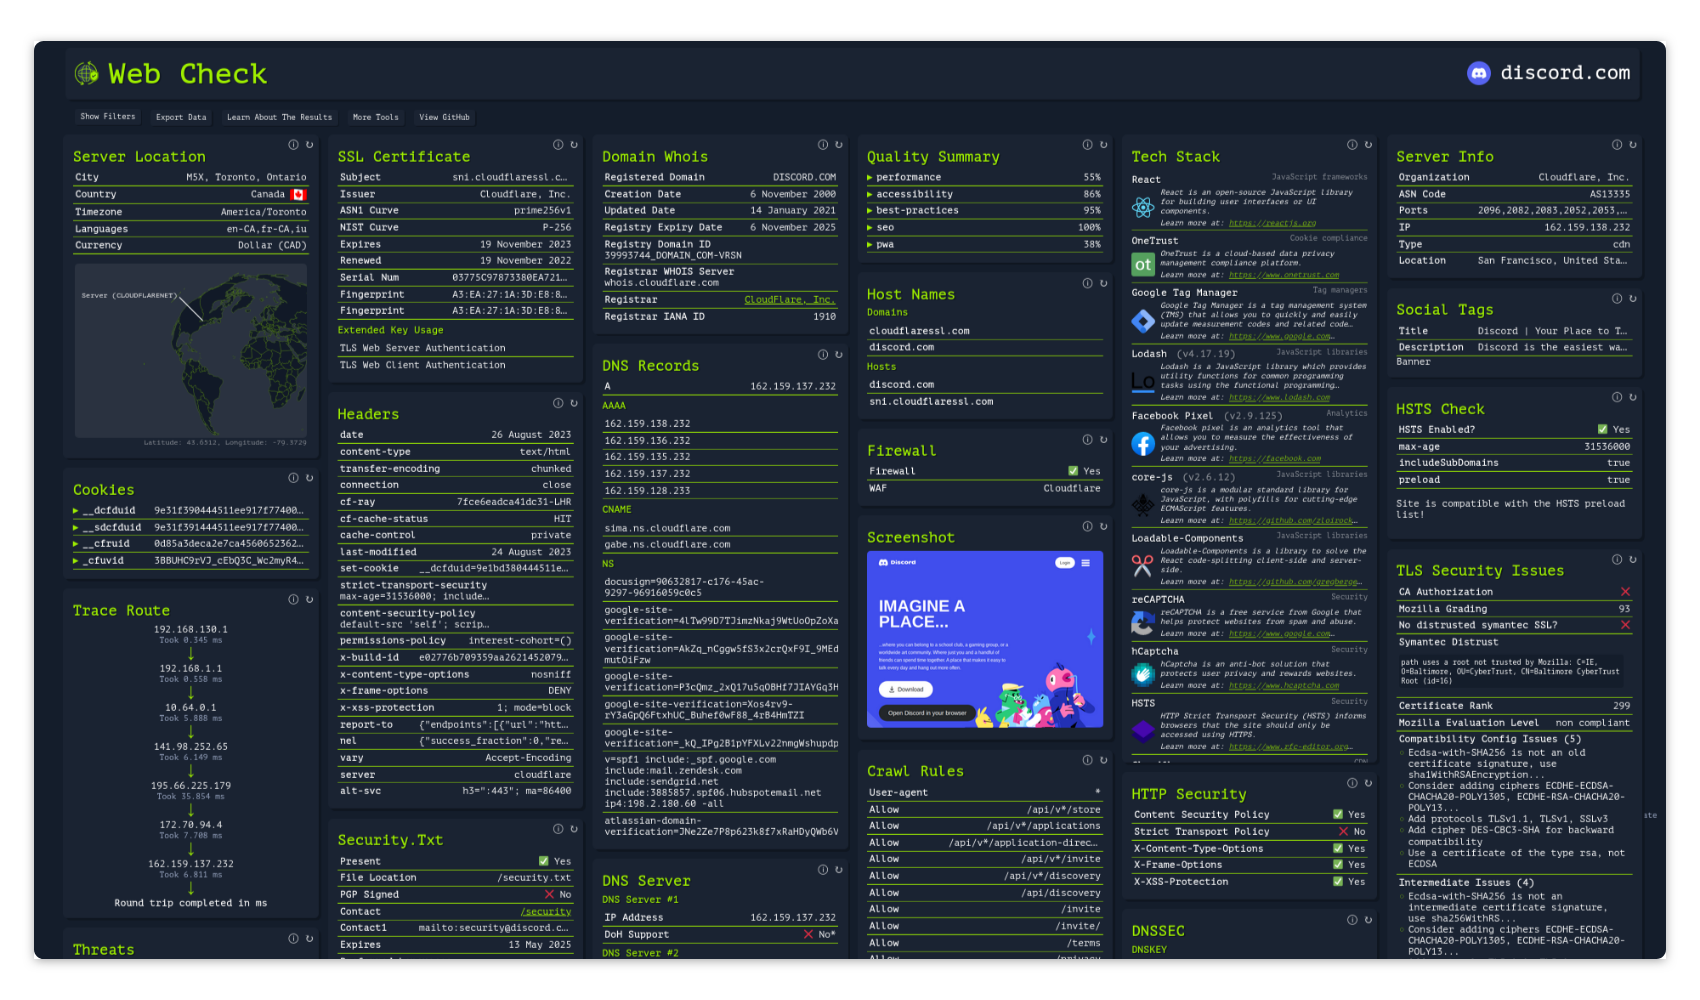 lissy93/web-check
🕵️♂️ Универсальный OSINT-инструмент для анализа любого веб-сайта
 dmontgomery40/pentest-mcp
НЕ для образовательных целей: MCP-сервер для профессиональных пентестеров, включающий поддержку STDIO/HTTP/SSE, а также nmap, go/dirbuster, nikto,…

 yunuscadirci/callstranger
Проверка уязвимости Callstranger (CVE-2020-12695)
 reanimat0r/bpnd-libssh
Многопоточный, надежный сканер для CVE-2018-10933.
 skr0x1c0/blind-ssrf-cve-2020-15002
https://hackerone.com/reports/865652
 thongor77/nmlinux
Унифицированный сетевой инструментарий для Linux — Python 3 + PySide6
 tjnull/cygor
Модульная система обнаружения активов, написанная на Python, для автоматизации повторяющейся ручной работы.
 yakushstanislav/ultraviolet
Самостоятельно размещаемый инструмент для обнаружения сети и поисковый движок с непрерывным сканированием портов, глубоким зондированием протоколов…
nmap/nmapВысокопроизводительный инструмент обнаружения сети и аудита безопасности с расширенным сканированием портов, определением ОС, определением версий…
 guppss/vulnscan-pro
⚡ Профессиональный сканер уязвимостей — сканирование портов, обнаружение CVE, оценка рисков и PDF-отчеты в темной панели PyQt6
 cyberintel-labs/insightsnexus
Приложение для графового расследования OSINT
 alan-baigorria/dscanner
DScanner — это инструмент на bash, который автоматизирует фазу разведки при аудитах веб-безопасности, объединяя множество утилит (dig, nmap, httpx,…
 haishanzheng/cve-2019-0708-generate-hosts
Инструмент обнаружения хостов на основе CIDR, который использует nmap для выявления машин Windows с открытым портом 3389 (RDP), сокращая целевые…
 isgroup/openmagic
Чтение за пределами буфера в heartbeat-запросе TLS в OpenSSL (CVE-2014-0160)







