
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit
 xdavidhu/portspider
🕷 Каркас многопоточного сетевого сканера с высокой скоростью работы и модулями.
 isgroup/openmagic
Чтение за пределами буфера в heartbeat-запросе TLS в OpenSSL (CVE-2014-0160)
 nhpt/weblogic-ssrf_cve-2014-4210
Скрипт эксплуатации SSRF Weblogic SearchPublicRegistries (CVE-2014-4210) на основе Python3
 internon/inter-recon
Скрипт для автоматического начального веб-сканирования и разведки уязвимостей
 nurdilin/cve-2018-16706
Или как я выключаю свой телевизор через cronjob
 znakar/sharktooth
Сканер портов с интеграцией Docker, Prometheus и Grafana. Инструмент для аудита сети с поддержкой многопоточности и мониторингом в реальном времени.
 r4tw1z/cve-2024-6387
Этот скрипт, созданный R4Tw1z, предназначен для сканирования IP-адресов с целью проверки, работают ли они на потенциально уязвимой версии OpenSSH.…
 cyberdudebivash/cyberdudebivash-fortisiem-cve-2025-64155-scanner
Авторизованный высокоэффективный инструмент из экосистемы CYBERDUDEBIVASH для обнаружения CVE-2025-64155 (FortiSIEM phMonitor Command Injection).…

 rek2/goenumerator
Личный инструмент на GO для моих обычных первых этапов разведки цели
 sairson/yasso
Мощный набор вспомогательных инструментов для внутреннего проникновения — делает Yasso быстрым как ветер. Поддерживает брутфорс сервисов: rdp, ssh,…
 blindfuzzy/lhf
Модульный инструмент разведки для пентестинга
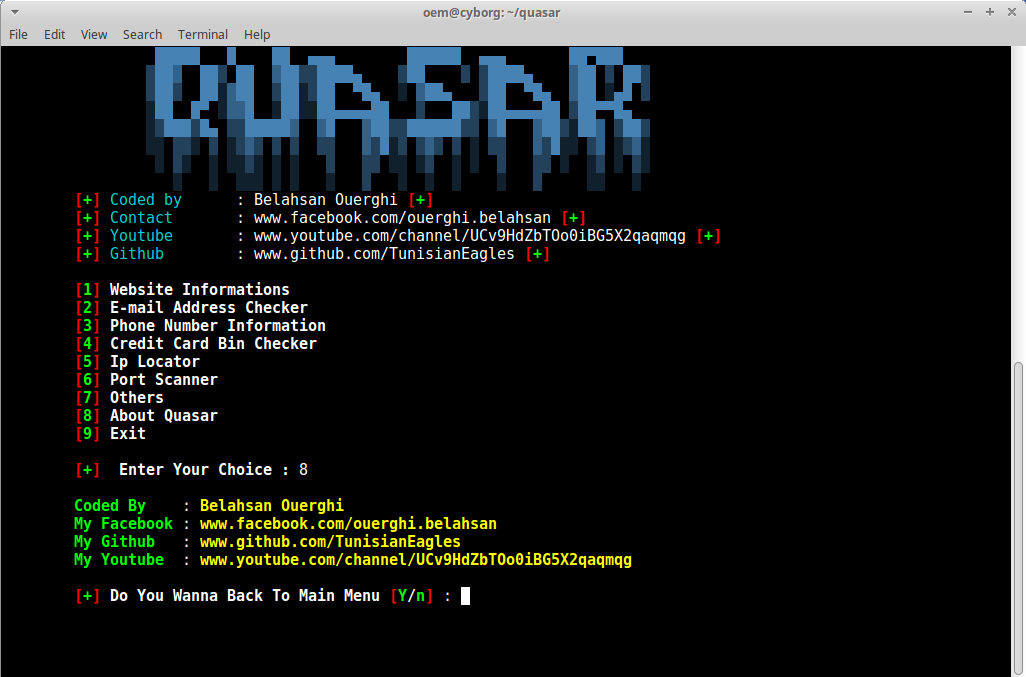 cyb0r9/quasar
Модульная платформа сбора информации для пентестеров, включающая анализ веб-сайтов, поиск email/телефонов, проверку BIN кредитных карт, геолокацию по…
 thegenetic/cve-2024-6387-exploit
Эксплойт CVE-2024-6387
 hackersonlineclub/hocig1_2
HOCig- Автоматический инструмент сбора информации HOC V 1.2
 rickgeex/cve-2024-6387-checker
CVE-2024-6387-Check — это упрощённый и эффективный инструмент для обнаружения серверов, работающих на уязвимых версиях OpenSSH.
 slsteff/cve-2020-0688-scanner
Сканирует версии Microsoft Exchange с помощью masscan
 parbatzone/reconvault
🔍 Органайзер заметок разведки для охотников за багами и участников CTF — поддомены, порты, конечные точки, уязвимости, всё в одном месте.
 rishabh-kumar-cyber-sec/cve-2023-27163-ssrf-to-port-scanning
Это простой скрипт для автоматизации внутреннего сканирования портов из-за SSRF в requests-baskets v 1.2.1. этот скрипт также может помочь в решении…








