
 #1
Инструменты для обнаружения открытых портов, служб и потенциальных точек входа на сетевых устройствах.
Рекомендация Kitploit
 galkan/flashlight
Специалисты по пентесту тратят слишком много времени на этапе сбора информации. Flashlight (Fener) предоставляет сервисы для сканирования сети/портов…
 k8gege/pyladon
Ladon Scanner For Python, Сканер проникновения в крупные сети и Cobalt Strike, уязвимость / эксплойт / обнаружение /…
 an00brektn/gopher47
Сторонний Gopher Assassin для Havoc Framework.
 toperaproject/topera
IPv6-инструмент анализа: другая сторона
 rxerium/bug-bounty-tools
Скрипт BASH для автоматизации установки самых популярных инструментов bug bounty
 farinap5/a-xex
Этот проект является частью учебной работы, посвящённой сетевой безопасности.
 alientec1908/alientec-recon-tool
AlienTec-Recon-Tool
 screetsec/dracnmap
Dracnmap — это программа с открытым исходным кодом, которая используется для эксплуатации сети и сбора информации с помощью nmap. Команда nmap…
 robotshell/magicrecon
MagicRecon — это мощный скрипт оболочки, предназначенный для максимизации процесса разведки и сбора данных по цели, а также для обнаружения…
 bahaabdelwahed/killshot
Фреймворк для тестирования на проникновение, инструмент сбора информации и сканер уязвимостей веб-сайтов.
 yunuscadirci/callstranger
Проверка уязвимости Callstranger (CVE-2020-12695)
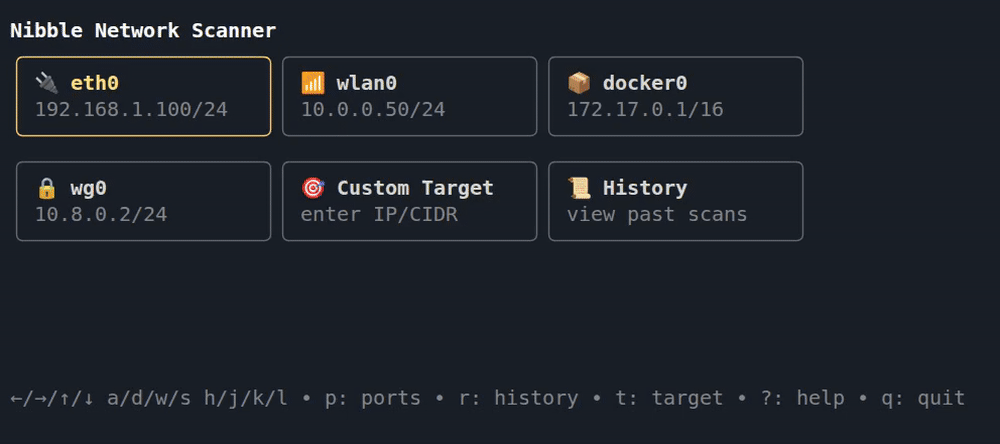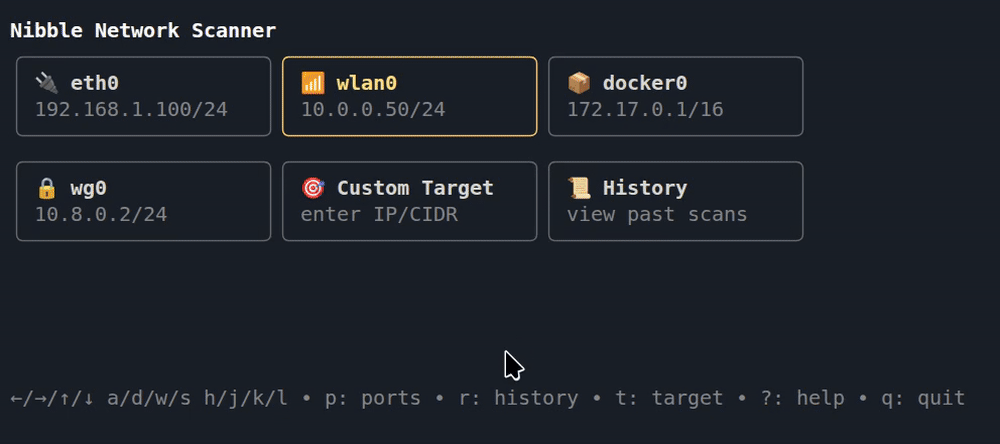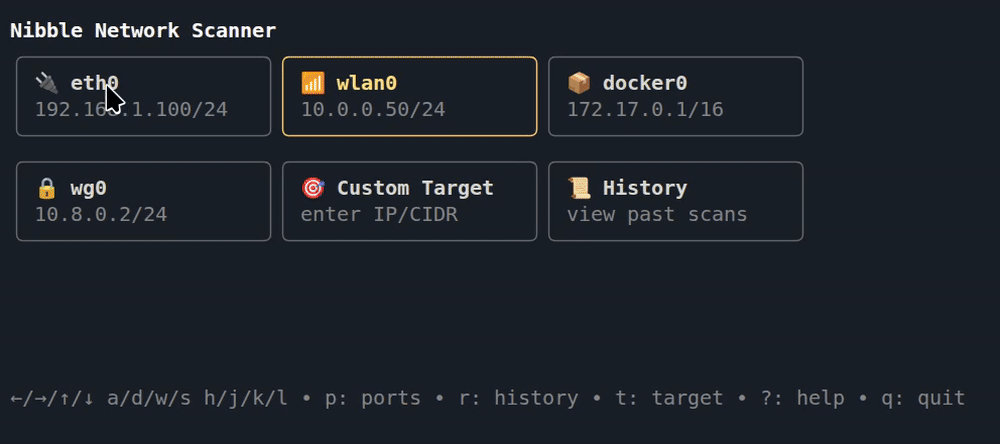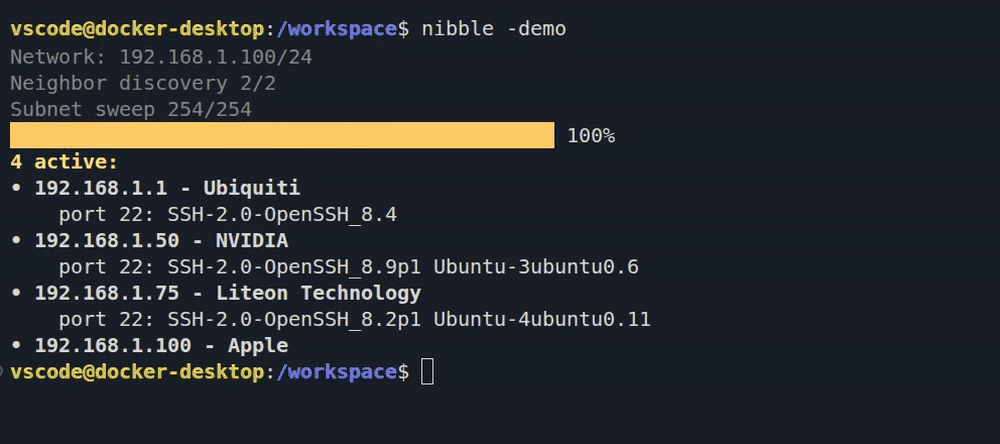 backendsystems/nibble
простой в использовании сетевой сканер с кликабельным TUI-интерфейсом
 anthemtotheego/sharpsploitconsole
Консольное приложение на C# для пост-эксплуатации и операций красной команды, интегрирующее SharpSploit для выполнения команд Mimikatz, выполнения…
 jonnyhightower/neet
Neet - Инструмент для сетевого перечисления и эксплуатации
 commonexploits/port-scan-automation
Автоматизация сканирования NMAP и автоматическое создание пользовательских политик Nessus
 bojanisc/quicmap
quicmap — это простой, но быстрый (!) сканер протокола QUIC
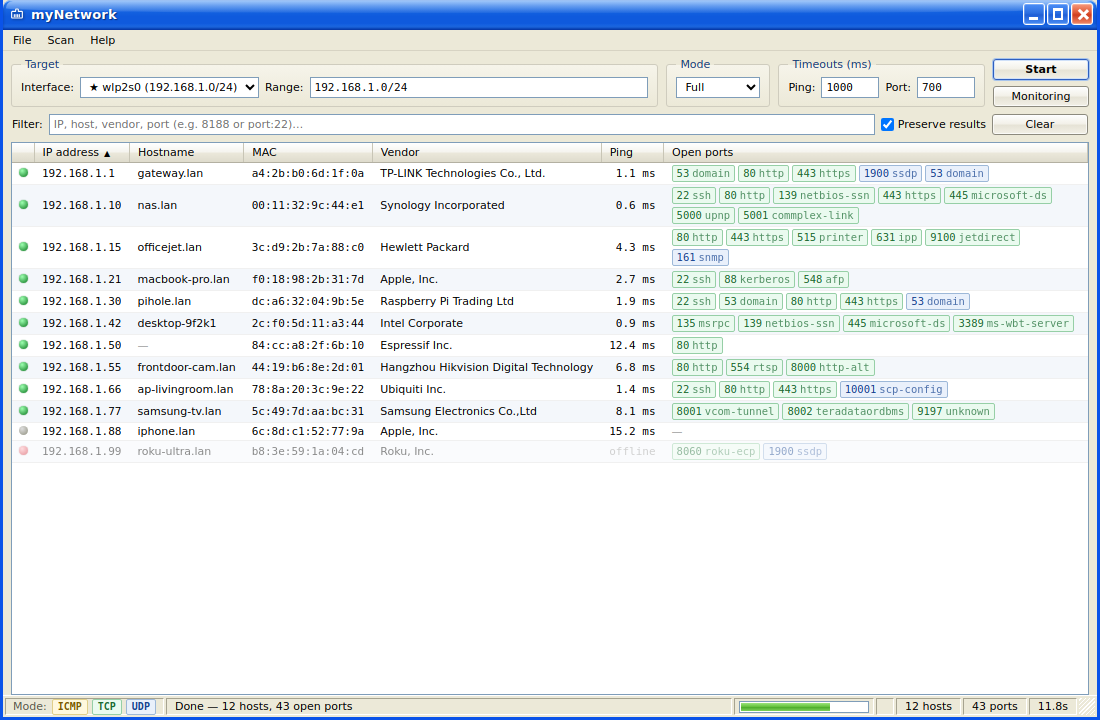 ancaferro/mynetwork
Кроссплатформенный сетевой сканер и сканер портов с настольным графическим интерфейсом.
 natsuki-engr/live-server-evil-crawler
Демонстрация уязвимости Live Server VSCode (CVE-2025-65717)








