
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit

 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - для всех ваших потребностей в fake-AP!
 praetorian-inc/chromealone
Инструмент для преобразования браузеров Chromium в C2-имплант
 an0nud4y/evilginx-phishing-infra-setup
Evilginx: Руководство по настройке фишинговой инфраструктуры – Обеспечение безопасности инфраструктуры Evilginx и Gophish, удаление IOCs, фишинговые…
 praetorian-inc/oauthseeker
Вредоносное OAuth-приложение, которое можно использовать для внутренних и внешних фишинговых атак, направленных на пользователей Microsoft Azure и…
 ghost-otpbot/smsotpbot
OTP BOT — обход SMS-верификаций PayPal, Instagram, Snapchat, Google, 3D Secure и многих других...
 mcorybillington/suitecrm-rce
Разбор уязвимости CVE-2020-28328: удаленное выполнение кода через файл журнала SuiteCRM и дополнительный межсайтовый скриптинг


 prodigiousmind/cve-2023-41425
WonderCMS Authenticated RCE - CVE-2023-41425
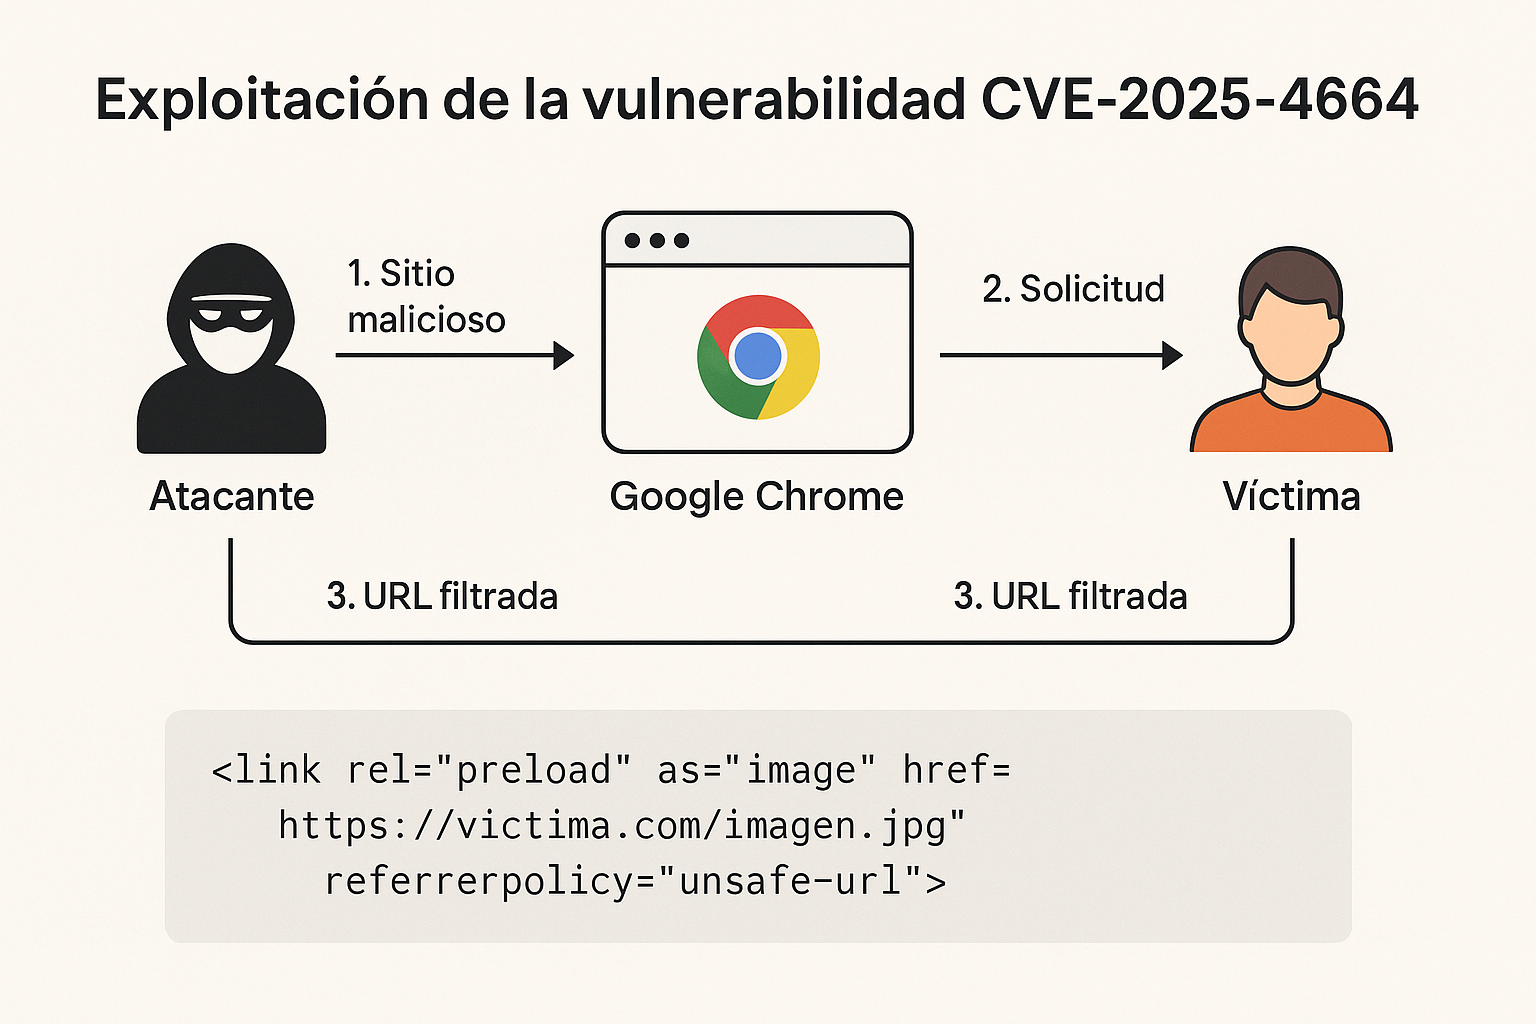 speinador/cve-2025-4664
Образовательная демонстрация CVE-2025-4664, уязвимости Chrome Loader, позволяющей осуществлять утечку данных между источниками через манипуляцию…
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Доказательство концепции эксплуатации CVE-2024-21413 с использованием Moniker Link в HTML-письме для запуска SMB-подключения и перехвата хэшей…
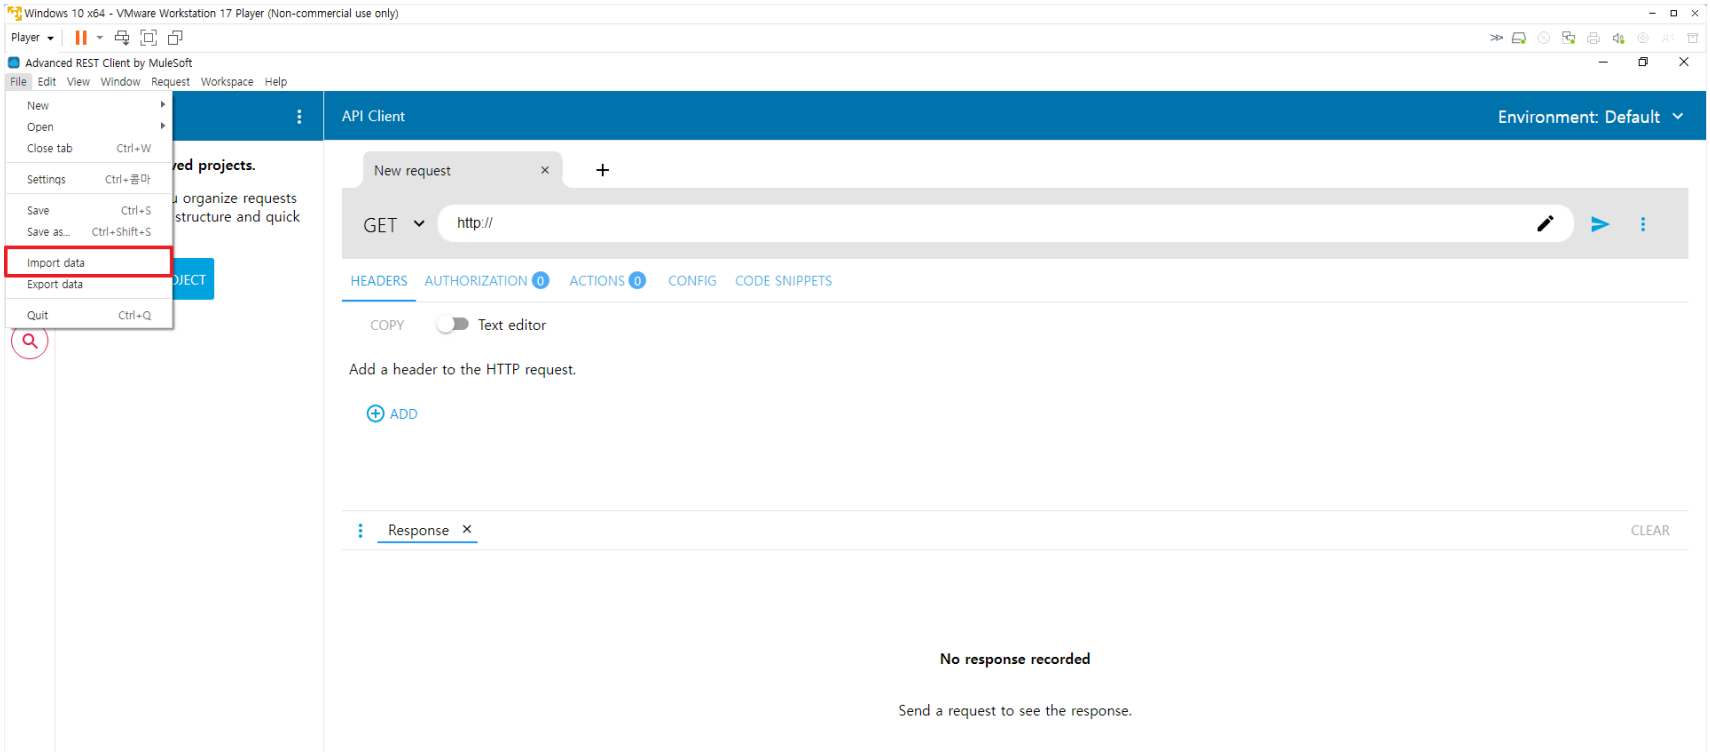 eqstlab/cve-2024-25503
Уязвимость межсайтового скриптинга (XSS) в Advanced REST Client v.17.0.9 — эксплойт
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Образовательный проект по кибербезопасности, демонстрирующий эксплуатацию и нейтрализацию уязвимости CVE-2020-25213 (RCE плагина File Manager для…
 thawkhant/viber-desktop-html-injection
Публичный разбор CVE-2025-55996 (HTML-инъекция в Viber Desktop)
 nictjh/threatdemos
Комплексные демонстрации уязвимостей безопасности Android, включая CVE-2017-13156 (Janus), эксплуатацию приемника широковещательных сообщений, угрозы…
 furqankhan1/cve-2019-13496
Proof-of-concept эксплойт, демонстрирующий обход OTP в One Identity Cloud Access Manager 8.1.3 через MITM/SSL-strip, повторное воспроизведение…
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
Небезопасная прямая ссылка на объект (IDOR-уязвимость) в SOGo Webmail позволяет пользователю отправлять электронные письма от имени другого…








