
 #1

 corvralabs/evilneko
Автоматизированный инструмент оркестрации контейнеров для фишинговых атак типа «браузер в браузере» (BITB), позволяющий командам красных…
 chrismaddalena/cooper
Инструмент на Python для загрузки HTML и создания HTML-кода, подходящего для фишинговых кампаний.
 dshabani96/cve-2024-21413
Эксплойт Proof-of-concept для Microsoft Outlook RCE (CVE-2024-21413) с доставкой электронной почты через SMTP, созданием вредоносного вложения RTF и…
 fdzdev/cve-2024-50962
Документированная уязвимость межсайтового скриптинга (XSS) в Ferozo Webmail v1.1, обеспечивающая угон сеанса и фишинг через недостаточную проверку…
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт доказательства концепции для CVE-2024-21413, критической уязвимости удаленного выполнения кода в Outlook, которая утекает хэши NetNTLMv2…
 cmadhushanka/wordpress-rce-vapt-cve-2020-25213
Образовательный проект по кибербезопасности, демонстрирующий эксплуатацию и нейтрализацию уязвимости CVE-2020-25213 (RCE плагина File Manager для…
 1h3ll/cve-2025-50363_bxss_cve
Доказательство концепции для слепой XSS-уязвимости в Maid Hiring Management System v1.0, перехватывающей сессионные cookie администратора через…
 brmkit/toastnotify-bof
злоупотребление уведомлениями Windows (toast) ради развлечения и манипуляции пользователем
 hadojae/data
Анализ фишинга учетных данных и автоматизация
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Доказательство концепции (PoC)
 vlad-a-man/cve-2023-23397
CVE-2023-23397 PoC
 polarisxsec/cve-2024-21413
Образовательная лаборатория, демонстрирующая эксплуатацию CVE-2024-21413 в Outlook для утечки NTLM-хэшей через вредоносные UNC-ссылки, с…
 sanupl/cve-2024-34568
В плагине LetterPress версии <= 1.2.1 присутствует уязвимость кражи cookie-файлов. Злоумышленник может украсть cookie-файлы, внедрив JavaScript-код.
 security-avs/cve-2020-16270
Доказательство концепции для CVE-2020-16270, XSS-уязвимости в OLIMPOKS версии ниже 3.3.39, демонстрирующей удалённую инъекцию вредоносного JavaScript…
 v35hr4j/cve-2021-24563
Плагин не предотвращает загрузку HTML-файлов через свою форму, что позволяет неаутентифицированному пользователю загрузить вредоносный HTML-файл,…
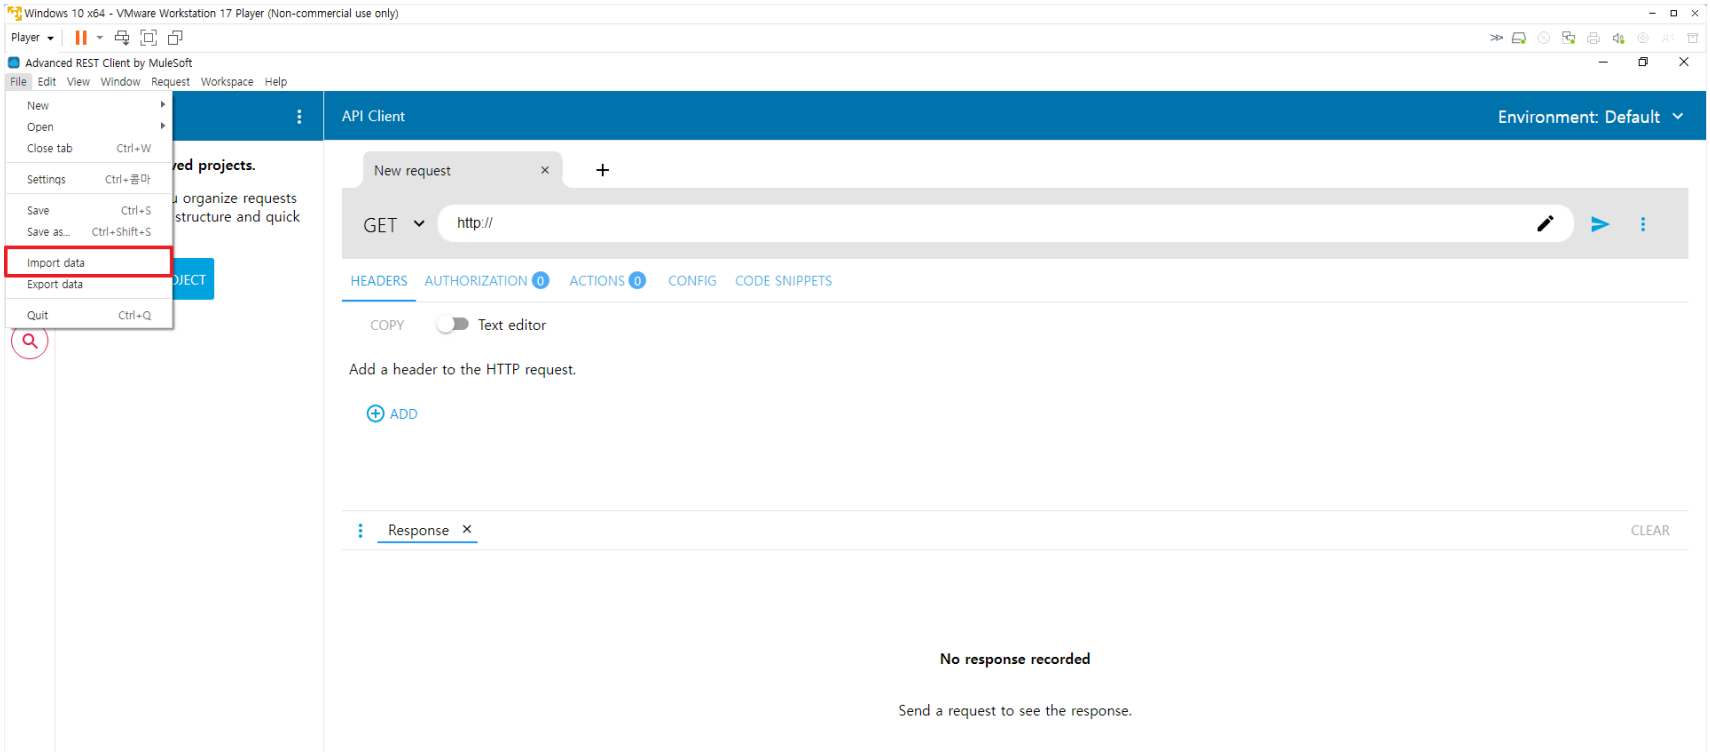 eqstlab/cve-2024-25503
Уязвимость межсайтового скриптинга (XSS) в Advanced REST Client v.17.0.9 — эксплойт
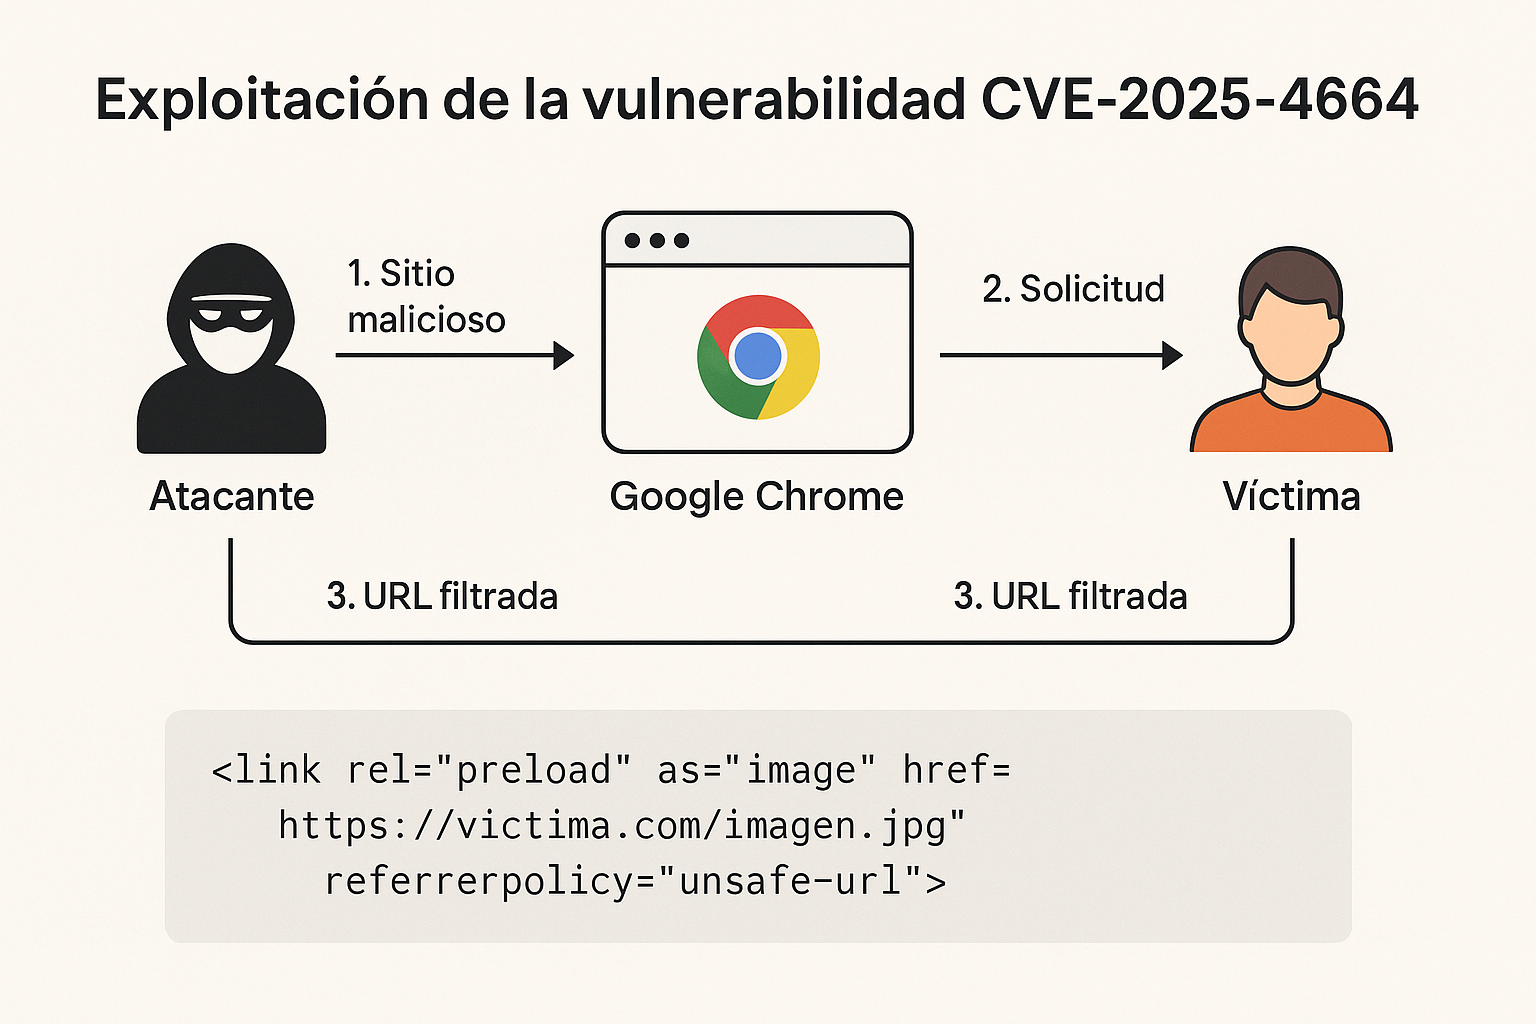 speinador/cve-2025-4664
Образовательная демонстрация CVE-2025-4664, уязвимости Chrome Loader, позволяющей осуществлять утечку данных между источниками через манипуляцию…









