
 #1
Инструменты симуляции фишинга, обнаружения, анализа и обучения безопасности.
Рекомендация Kitploit
 0xsu3ks/cve-2024-34328
Доказательство концепции открытого перенаправления через манипуляцию заголовком Host в Sielox AnyWare 2.1.2 (CVE-2024-34328), с шагами эксплуатации,…
 saykino/cve-2025-56218
# Консультация по CVE-2025-56218 Консультация, описывающая CVE-2025-56218, — уязвимость неограниченной загрузки файлов в Ascertia SigningHub,…
 romain-deperne/cve-2026-33715
Эксплойт proof-of-concept для неаутентифицированного SSRF и открытого релея электронной почты в Chamilo LMS через install.ajax.php, позволяющий…
 ninoseki/miteru
Сборщик фишинговых наборов для падальщиков
 chrismaddalena/goreport
Скрипт на Python для сбора данных о кампаниях из Gophish и формирования отчёта
 nccgroup/typofinder
Средство поиска опечаток в доменах с отображением страны IP-адреса
 soufianetahiri/teamsntlmleak
Утечка NTLM через вкладку «Веб-сайт» в Teams с помощью MS Office
 d0rb/cve-2024-21378
Этот репозиторий содержит эксплойт для атаки на Microsoft Outlook через Exchange Online, использующий уязвимость для выполнения произвольного кода…
 anupam2808/spy-masker
Это простой Python-скрипт для маскировки фишингового URL под нормальный URL (google.com или facebook.com). Его можно интегрировать в фишинговые…
 atn1ght/fakeauth
Создает поддельное окно аутентификации для перехвата паролей пользователей в открытом виде.
 rat5ak/cve-2025-59382-qnap-password-reset-account-takeover
Доказательство концепции и техническое описание для CVE-2025-59382, неаутентифицированная инъекция URL сброса пароля в QNAP NAS, которая позволяет…
 shndnth/cve-2022-30190
Образовательный Proof-of-Concept для уязвимости CVE-2022-30190 (Follina).
 c4cnm/cve-2024-3867
Этот репозиторий показывает вам некоторую информацию об этой уязвимости, которая была найдена мной.
 razielx64/cve-2025-69606-gsvoip-xss
Доказательство концепции для отражённой XSS-уязвимости (CVE-2025-69606) в GSVoIP Web Panel v2.0.90, демонстрирующее неаутентифицированное…
 ajansha/cve-2025-55903
Доказательство концепции для CVE-2025-55903 — хранимая HTML-инъекция в PerfexCRM, позволяющая аутентифицированным пользователям внедрять вредоносный…
 malwaretech/trickbot-toolkit
Набор инструментов для работы с TrickBot
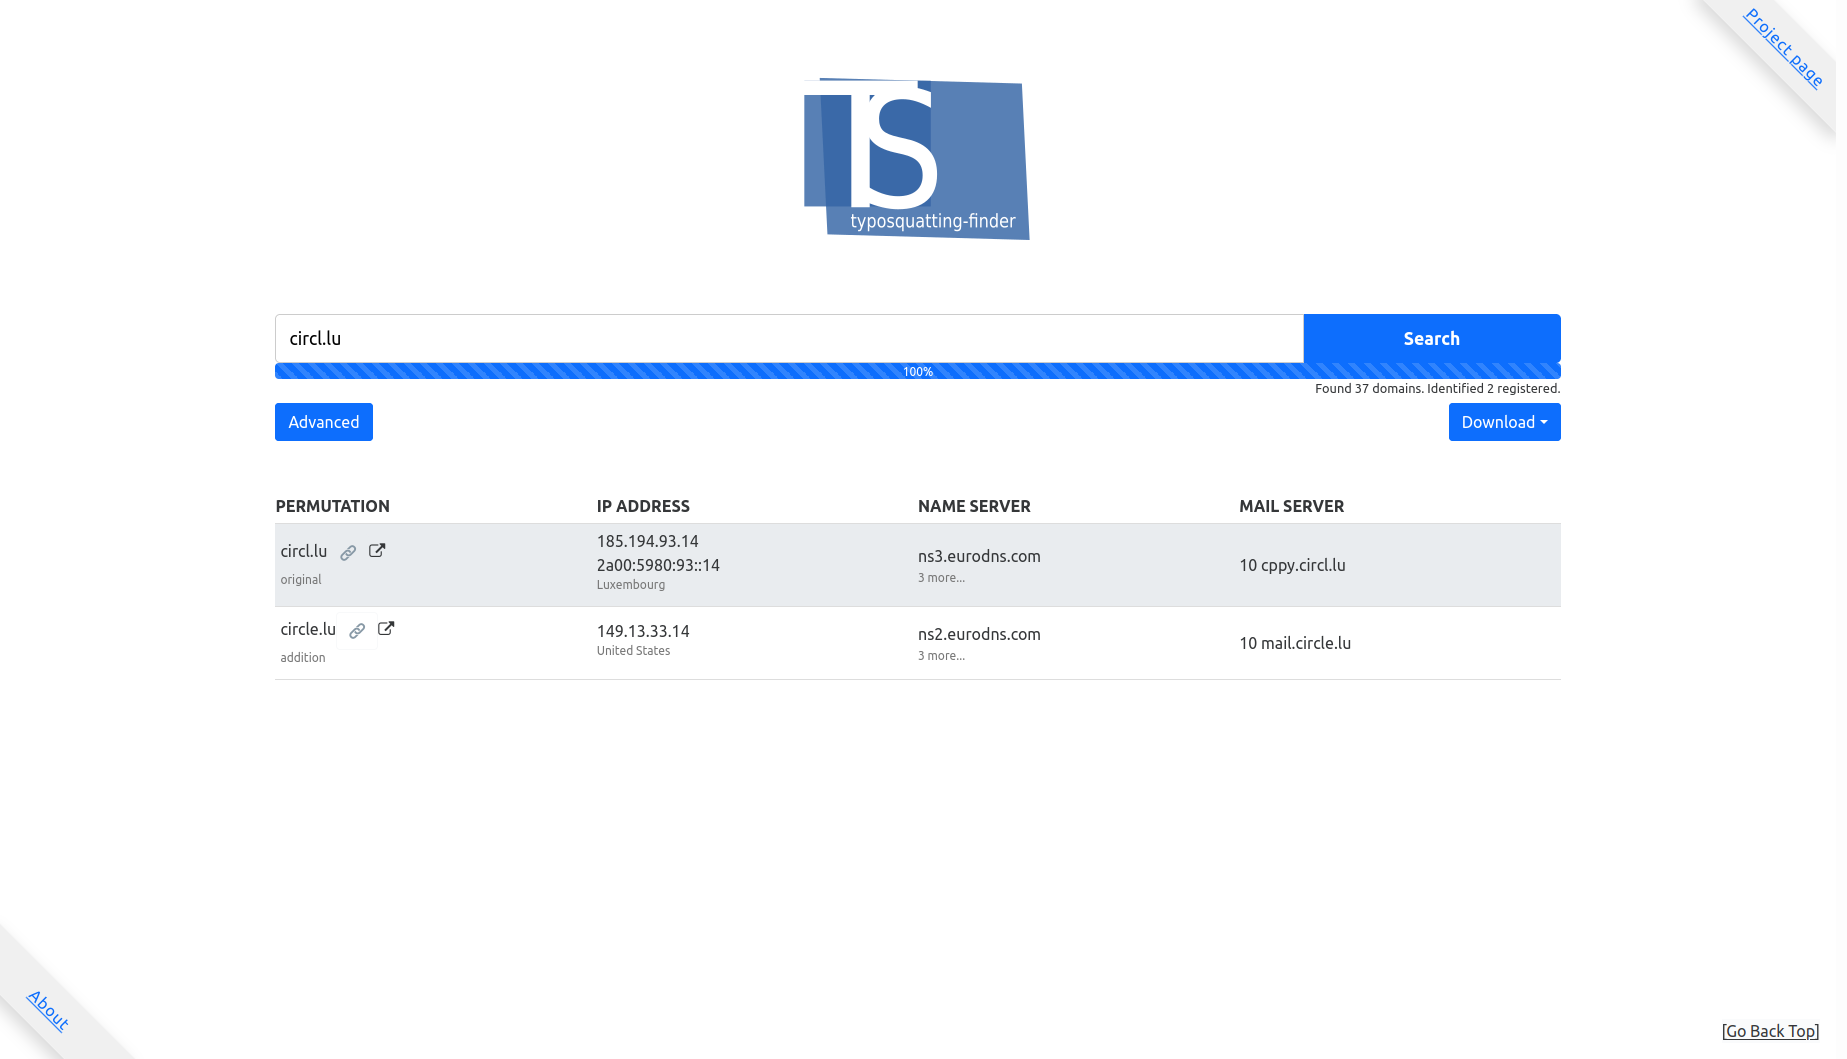 typosquatter/ail-typo-website
Сайт для библиотеки ail-typo-squatting









