
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 peterferrie/win-exec-calc-shellcode
Небольшой shellcode для Windows без нулевых байтов, выполняющий calc.exe (x86/x64, все ОС/SP)
 al1ex/linuxeelvation
Linux Eelvation(持续更新)
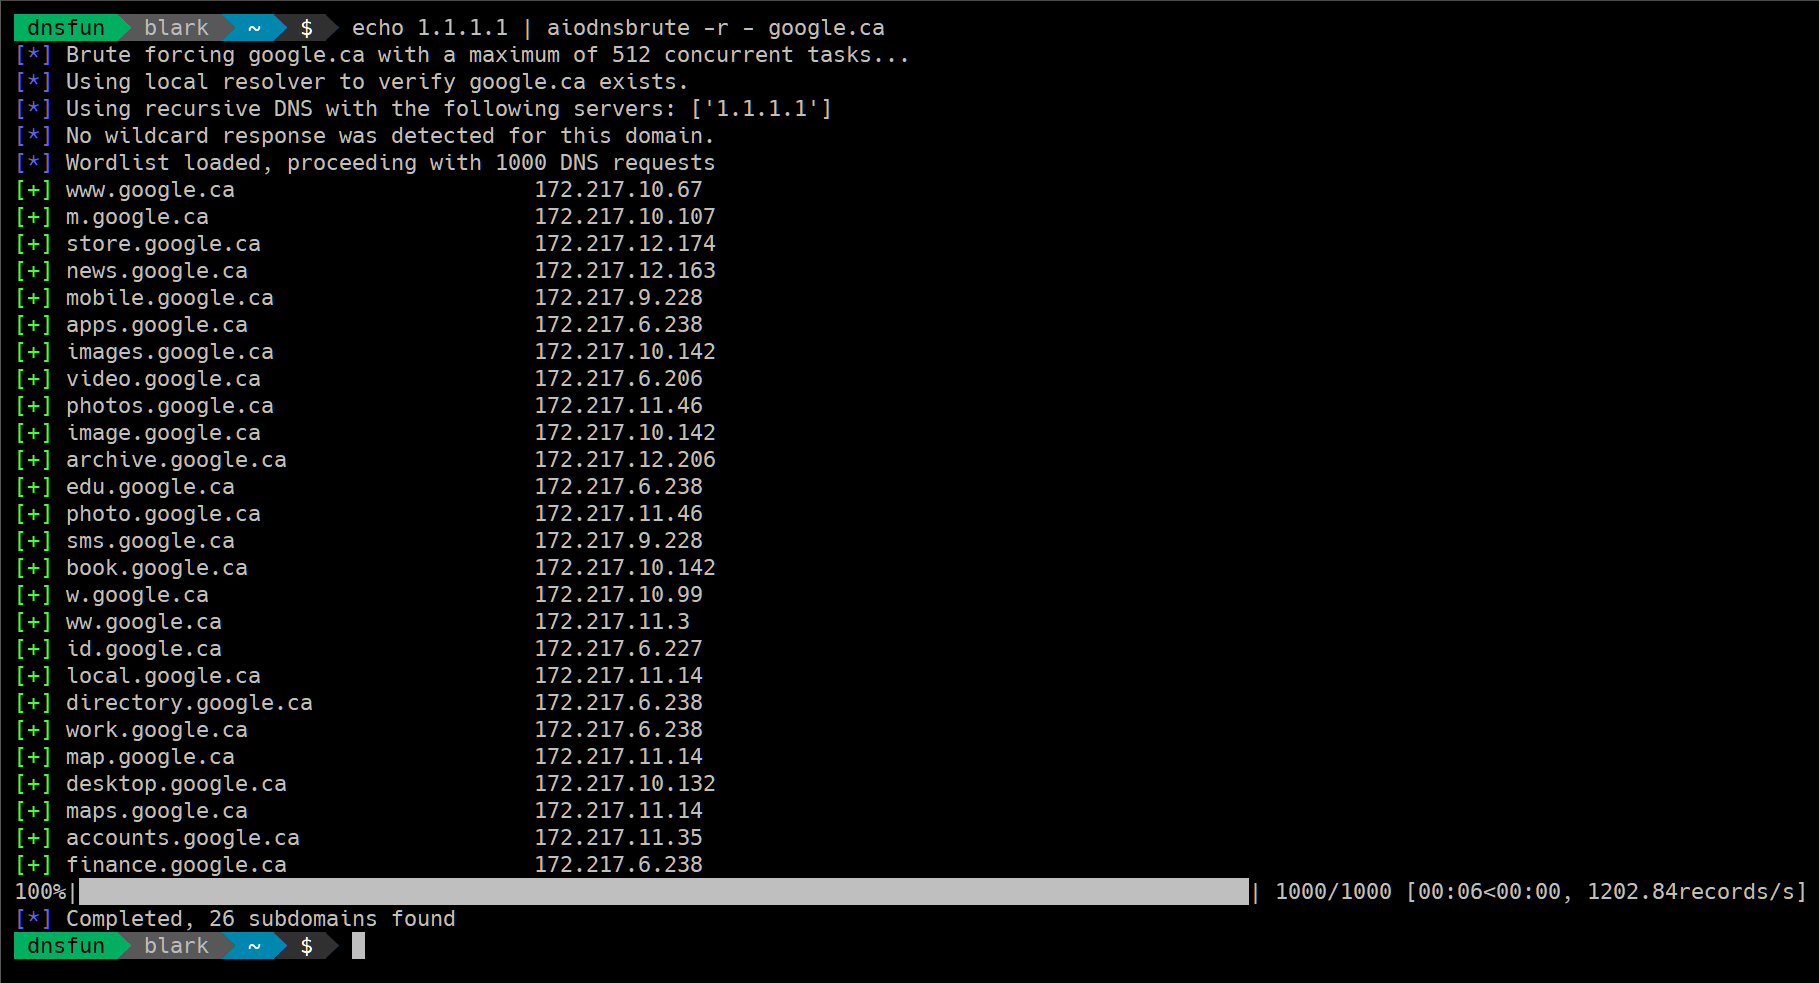 blark/aiodnsbrute
Утилита для асинхронного брутфорса DNS на Python 3.5+
 d4vinci/pastejacker
Взлом систем с автоматизацией атак PasteJacking.
 orleven/tentacle
Tentacle — это фреймворк для проверки и эксплуатации уязвимостей на основе POC. Он поддерживает свободное расширение эксплойтов и использует…
 helich0pper/karkinos
Инструмент «швейцарский нож» для Penetration Testing и CTF-хакерских соревнований: Обработка реверс-шеллов - Кодирование/Декодирование -…
 star-sg/cve
Набор proof-of-concept эксплойт-скриптов, написанных командой STAR Labs для различных CVE, которые они обнаружили сами или нашли у других.
 samhaxr/hackbox
HackBox — это мощный и многофункциональный инструмент, объединяющий различные техники для оценки безопасности веб-приложений и сетей, включая…
 signorrayan/redteam_toolkit
Red Team Toolkit — это веб-приложение с открытым исходным кодом на Django для наступательных операций, которое объединяет полезные инструменты,…
 random-robbie/jira-scan
CVE-2017-9506 - SSRF
 owasp/igoat-swift
OWASP iGoat (Swift) - Очень уязвимое Swift приложение для iOS
 sslab-gatech/pwn2own2020
Компрометация ядра macOS через Safari путем объединения шести уязвимостей
 dievus/powershellforpentesters
Репозиторий курса по PowerShell для пентестеров
 mwr-cybersec/pxethief
PXEThief — это набор инструментов, который может извлекать пароли из функциональности развертывания операционной системы в Microsoft Endpoint…
 kamorin/dhcpig
Скрипт истощения DHCP, написанный на python с использованием сетевой библиотеки scapy.
 ambionics/cnext-exploits
Эксплойты для CNEXT (CVE-2024-2961), переполнение буфера в функции iconv() библиотеки glibc.
 00theway/ghostcat-cnvd-2020-10487
Ghostcat чтение файла/выполнение кода,CNVD-2020-10487(CVE-2020-1938)
 tarlogicsecurity/kerbrute
Скрипт для выполнения перебора Kerberos с использованием impacket








