
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Инструмент массового обнаружения уязвимости удалённого выполнения кода на рабочем столе (порт 3389) CVE-2019-0708 (Rdpscan Bluekeep Check)
 emptymonkey/revsh
Обратная оболочка с поддержкой терминала, туннелированием данных и расширенными возможностями пивотинга.
 bb1nfosec/information-security-tasks
Курируемая база знаний по информационной безопасности, содержащая заметки практиков, методологии и ежедневно обновляемые дайджесты CVE, новостей и…
 nccgroup/steppingstones
Веб-инструмент для регистрации активности red team, формирования отчётов и ситуационной осведомлённости с интеграцией Cobalt Strike и BloodHound.
 blacknbunny/cve-2018-10933
Эксплойт для CVE-2018-10933 (обход аутентификации в LibSSH), обеспечивающий неаутентифицированный доступ к оболочке на уязвимых SSH-серверах с…
 mvelazc0/purplesharp
PurpleSharp — это написанный на C# инструмент для симуляции действий злоумышленников, который выполняет атакующие техники с целью генерации…
 nccgroup/loggerplusplus
Расширенное расширение для логирования Burp Suite
 phillips321/adaudit
Скрипт PowerShell для автоматизации аудита домена
 hashview/hashview
Веб-интерфейс для взлома паролей и аналитики
 six2dez/wahh_extras
Справочник хакера по веб-приложениям - Дополнительные материалы
 fozavci/viproy-voipkit
VIPROY - набор для пентеста VoIP для Metasploit Framework
 vah13/extracttvpasswords
инструмент для извлечения паролей из памяти TeamViewer с помощью Frida
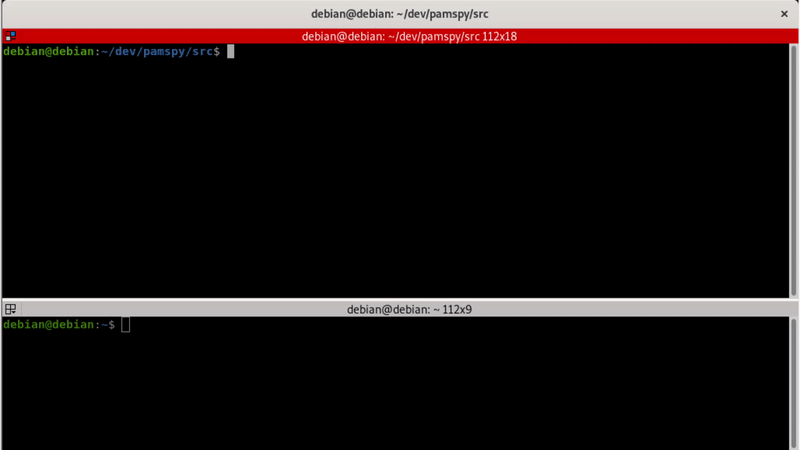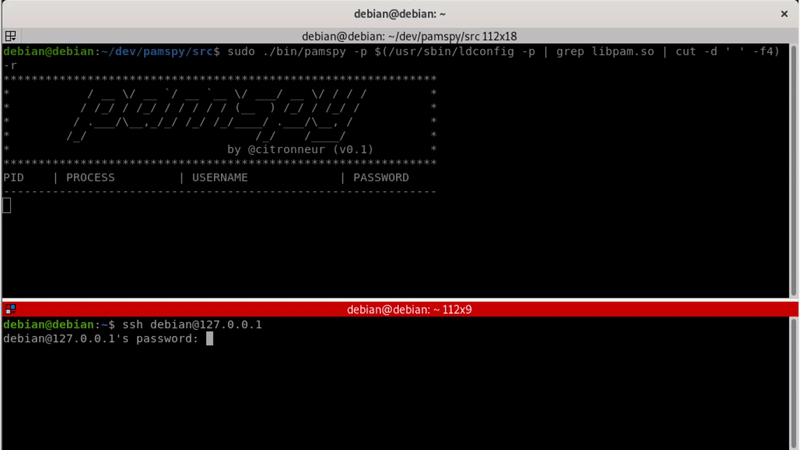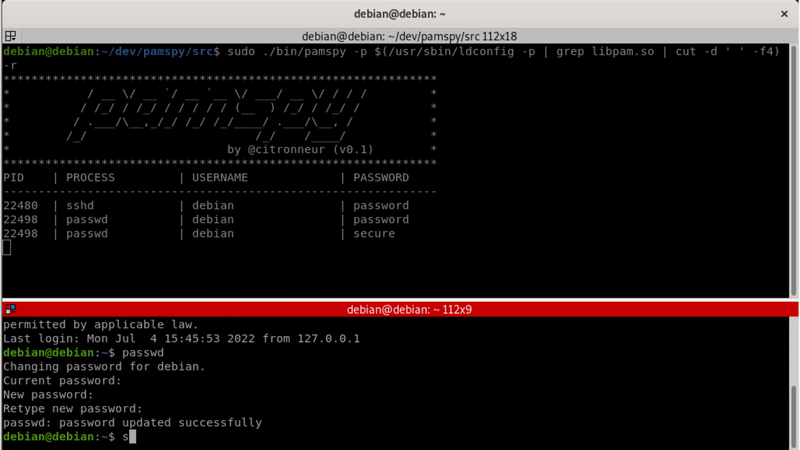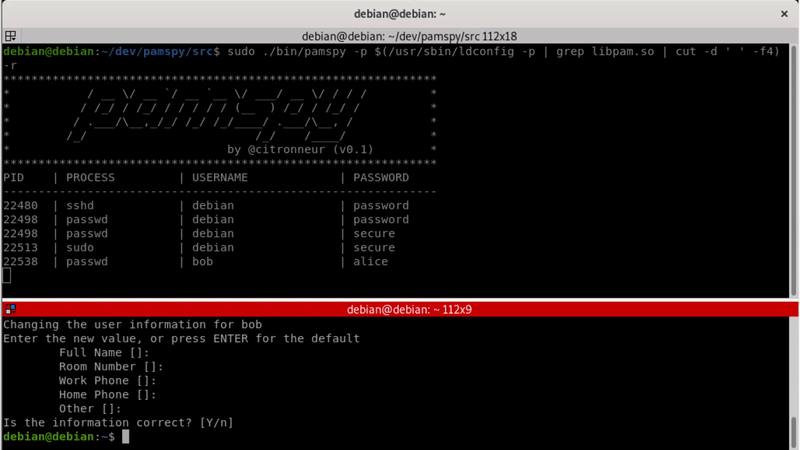 citronneur/pamspy
Дампер учетных данных для Linux с использованием eBPF
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Загрузите любую ОС или .efi файл без отключения UEFI Secure Boot
 zgzhang/cve-2024-6387-poc
состояние гонки в обработчике сигналов сервера OpenSSH (sshd)
 d4vinci/pyflooder
Скрипт на Python для HTTP-флуда, способный остановить обычный веб-сайт за 10 секунд.
 rizemon/exploit-writing-for-oswe
Советы по написанию эксплойт-скриптов (быстрее!)








