
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit

 redcode-labs/bashark
Bash-инструментарий для постэксплуатации
 eddieivan01/iox
Инструмент для проброса портов и внутрисетевого прокси
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) — это iOS-приложение, которое чертовски уязвимо. Его основная цель — предоставить платформу энтузиастам/профессионалам…
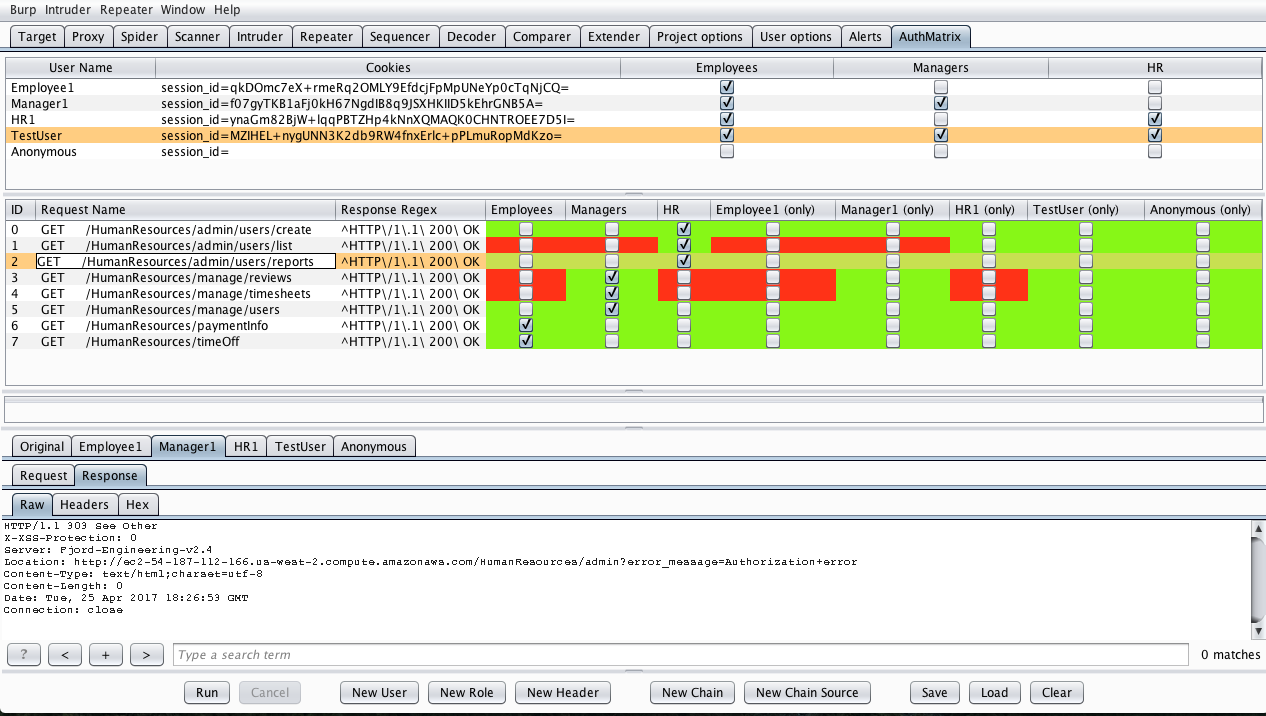 securityinnovation/authmatrix
AuthMatrix — это расширение Burp Suite, которое предоставляет простой способ проверки авторизации в веб-приложениях и веб-сервисах.
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Коллекция эксплойтов и документации, которые можно использовать для эксплуатации уязвимости Dirty Pipe в Linux.
 liveoverflow/pwnadventure3
PwnAdventure3 Сервер
 aircrack-ng/mdk4
Инструмент тестирования Wi-Fi IEEE 802.11 для эксплуатации уязвимостей протокола, включая флуд маяками (beacon flooding), деаутентификацию, фаззинг…
 markus-go/bonesi
BoNeSi - симулятор DDoS-ботнета
 elkokc/reflector
Плагин для Burp, способный находить отражённый XSS на странице в реальном времени во время просмотра сайта.
 codingo/interlace
Легко превращайте однопоточные приложения командной строки в быстрое многопоточное приложение с поддержкой CIDR и glob.
 tomiwa-ot/moukthar
Инструмент удаленного администрирования Android
 nccgroup/sadcloud
Инструмент для развёртывания (и уничтожения!) заведомо небезопасной облачной инфраструктуры
 flock4h/freeway
Инструмент для тестирования на проникновение и аудита Wi-Fi
 fox-it/aclpwn.py
Эксплуатация Active Directory ACL с помощью BloodHound
 nccgroup/triforceafl
Фаззинг AFL/QEMU с полно-системной эмуляцией.
 mufeedvh/moonwalk
Скрывайте свои следы во время эксплуатации Linux, не оставляя никаких следов в системных журналах и временных метках файловой системы.
 l0ss/grouper
Скрипт PowerShell, помогающий находить уязвимые настройки в групповых политиках AD. (устарел, используйте Grouper2 вместо него!)
 infobyte/emploleaks
Инструмент OSINT, который помогает обнаружить сотрудников компании с утекшими учетными данными








