
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 brendan-rius/c-jwt-cracker
JWT-брутфорсер, написанный на C
 0xkayala/nucleifuzzer
Автоматизированный сканер уязвимостей веб-приложений, сочетающий инструменты обнаружения URL-адресов (ParamSpider, waybackurls, gauplus, hakrawler,…
 googleprojectzero/jackalope
Бинарный, покрытие-ориентированный фаззер для Windows, macOS, Linux и Android
 ahegazy0/linux-basics-for-hackers-notes
Структурированный курс, созданный на основе личных конспектов книги Linux Basics for Hackers от OccupyTheWeb.
 harsh-bothra/learn365
Этот репозиторий посвящён коллекции обучающих твитов и ментальных карт @harshbothra_ за 365 дней.
 th3xace/sudo_killer
Инструмент, предназначенный для эксплуатации уязвимости повышения привилегий в программе sudo в Unix-подобных системах. Он использует определенную…
 siriusscan/sirius
Открытый сканер уязвимостей с автоматическим обнаружением сети, обнаружением на основе CVE, оценкой CVSS, панелями рисков, удалёнными агентами через…
 fin3ss3g0d/evilgophish
evilginx3 + gophish
 assetnote/react2shell-scanner
Механизм обнаружения высокой точности для RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 wallarm/gotestwaf
Проект с открытым исходным кодом на Golang для оценки различных инструментов безопасности API и WAF на предмет логики обнаружения и обходов.
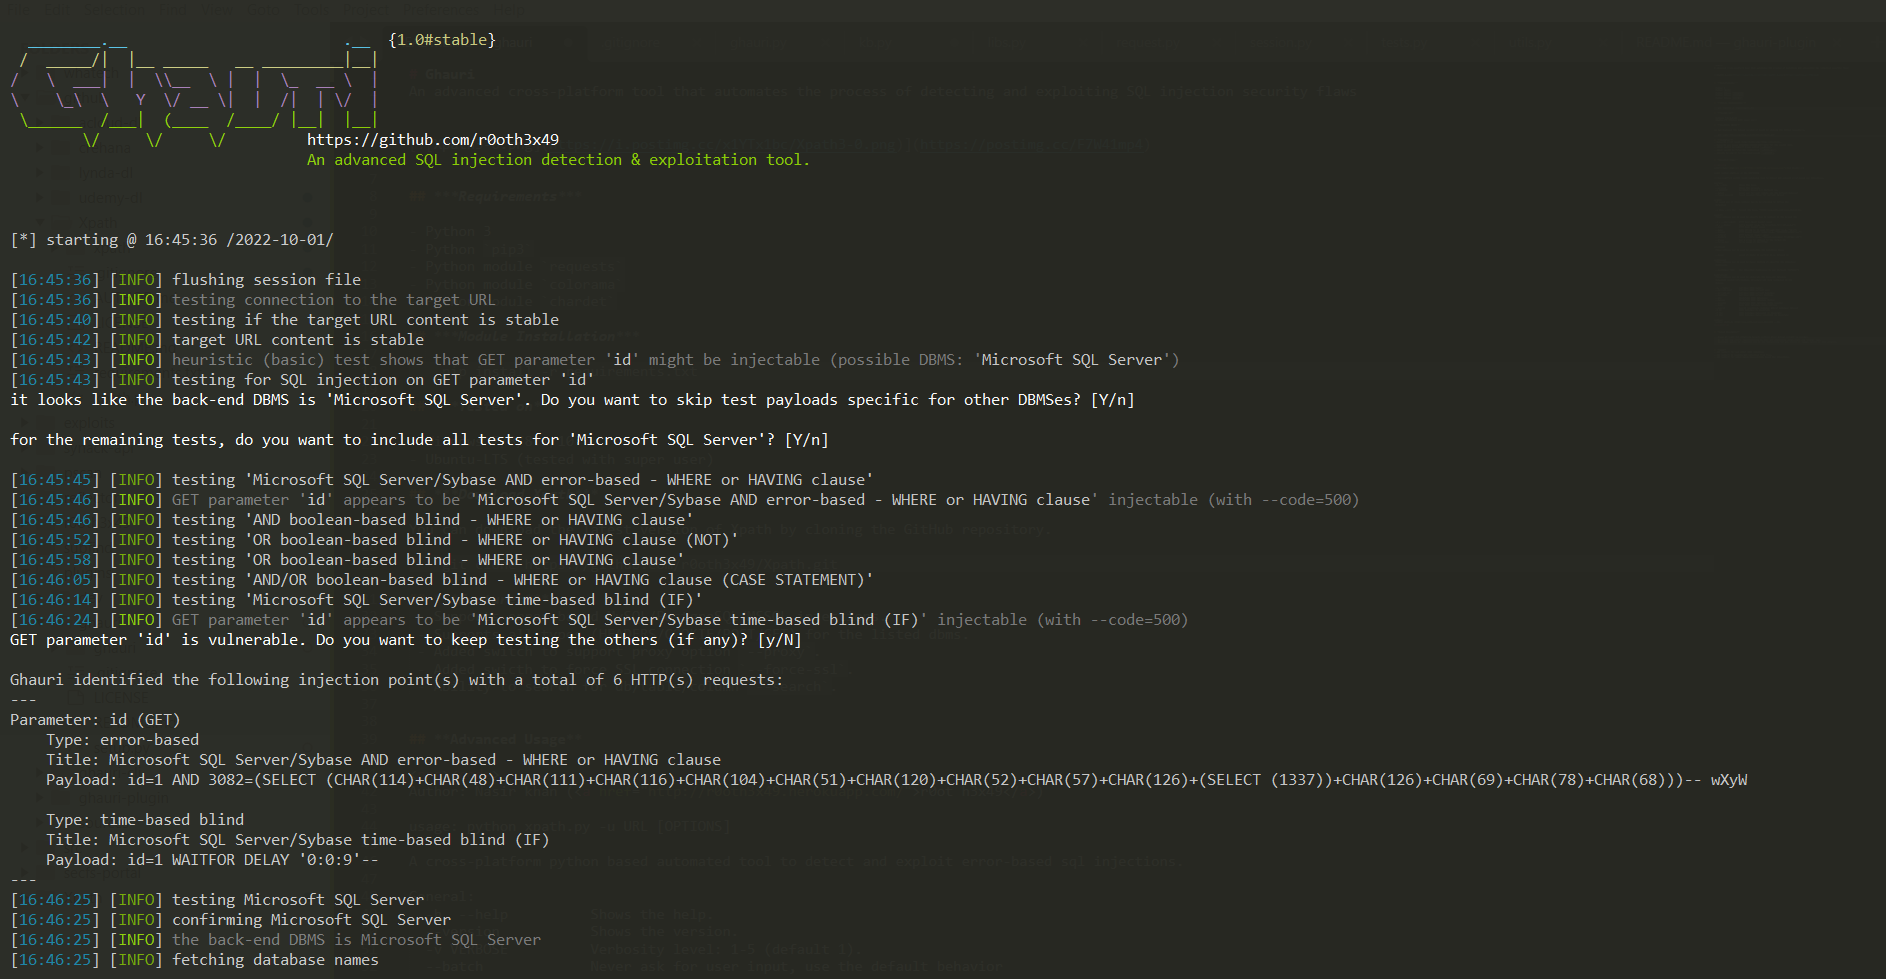 r0oth3x49/ghauri
Продвинутый кроссплатформенный инструмент, который автоматизирует процесс обнаружения и эксплуатации уязвимостей SQL-инъекций
 skelsec/pypykatz
Реализация Mimikatz на чистом Python
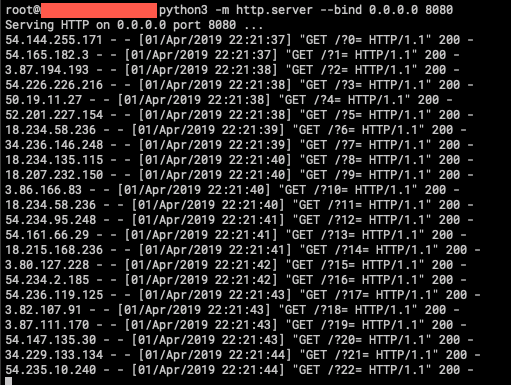 ustayready/fireprox
Инструмент управления AWS API Gateway для создания на лету HTTP-прокси-проходов для уникальной ротации IP-адресов
 assetnote/php2shell-scanner
Высокоточный сканер для php2shell (CVE-2026-109618 и CVE-2026-109619)
 ahmadhassan-bted/silentsniffer
Профессиональный высокоточный фреймворк для деанонимизации и диагностики уязвимостей. Отличается модульной архитектурой с нулевой связанностью для…
 bugbasesecurity/pentest-copilot
Управляемый ИИ агент для тестирования на проникновение, который подключается к машине Kali, автономно запускает инструменты безопасности, анализирует…
 greenwolf/ntlm_theft
Инструмент для генерации файлов кражи хешей NTLMv2 различных типов от Джейкоба Уилкина (Greenwolf)
 gtworek/priv2admin
Пути эксплуатации, позволяющие (зло)употреблять привилегиями Windows для повышения своих прав в операционной системе.








