
 0xkayala/nucleifuzzer
Автоматизированный сканер уязвимостей веб-приложений, сочетающий инструменты обнаружения URL-адресов (ParamSpider, waybackurls, gauplus, hakrawler, katana) с шаблонами фаззинга Nuclei для обнаружения XSS, SQLi, SSRF и Open Redirects.



NucleiFuzzer — это продвинутый инструмент автоматизации, предназначенный для оптимизации и упрощения тестирования безопасности веб-приложений путём интеграции набора мощных инструментов обнаружения URL и сканирования уязвимостей. Он объединяет ParamSpider, Waybackurls, Katana, Gauplus и Hakrawler для всестороннего сбора и перечисления потенциальных точек входа веб-приложений. Используя возможности Nuclei, он сканирует эти конечные точки с помощью fuzzing-templates, чтобы эффективно выявлять широкий спектр уязвимостей.
Усовершенствованный NucleiFuzzer создан для скорости и точности: он использует продвинутую валидацию URL, дедупликацию с помощью uro и точную HTTP-фильтрацию с помощью httpx. Этот инструмент предоставляет специалистам по безопасности, охотникам за уязвимостями и веб-разработчикам бесшовный рабочий процесс для обнаружения и устранения рисков безопасности, обеспечивая надёжную защиту веб-приложений.
ParamSpider, Waybackurls, Katana, Gauplus и Hakrawler) для обеспечения исчерпывающего охвата URL и параметров.Nuclei с fuzzing-templates для точного выявления критических проблем безопасности.uro и httpx для более чистого и целенаправленного сканирования.Воспользуйтесь NucleiFuzzer, чтобы защитить свои веб-приложения от уязвимостей и атак с помощью улучшенного, эффективного и надёжного решения для тестирования безопасности!
Примечание: Nuclei + Paramspider + waybackurls + gauplus + hakrawler + katana + Fuzzing Templates = NucleiFuzzer
Важно: Убедитесь, что инструменты Nuclei, Paramspider, waybackurls, gauplus, hakrawler, katana, httpx и uro установлены на вашей машине и работают корректно, чтобы использовать NucleiFuzzer без каких-либо проблем.
git clone https://github.com/projectdiscovery/nuclei.gitgit clone https://github.com/0xKayala/ParamSpider.gitgit clone https://github.com/tomnomnom/waybackurls.gitgit clone https://github.com/bp0lr/gauplus.gitgit clone https://github.com/hakluke/hakrawler.gitgit clone https://github.com/projectdiscovery/katana.gitgit clone https://github.com/projectdiscovery/httpx.githttps://github.com/s0md3v/uro.gitШаблоны для фаззинга git clone https://github.com/projectdiscovery/nuclei-templates.git

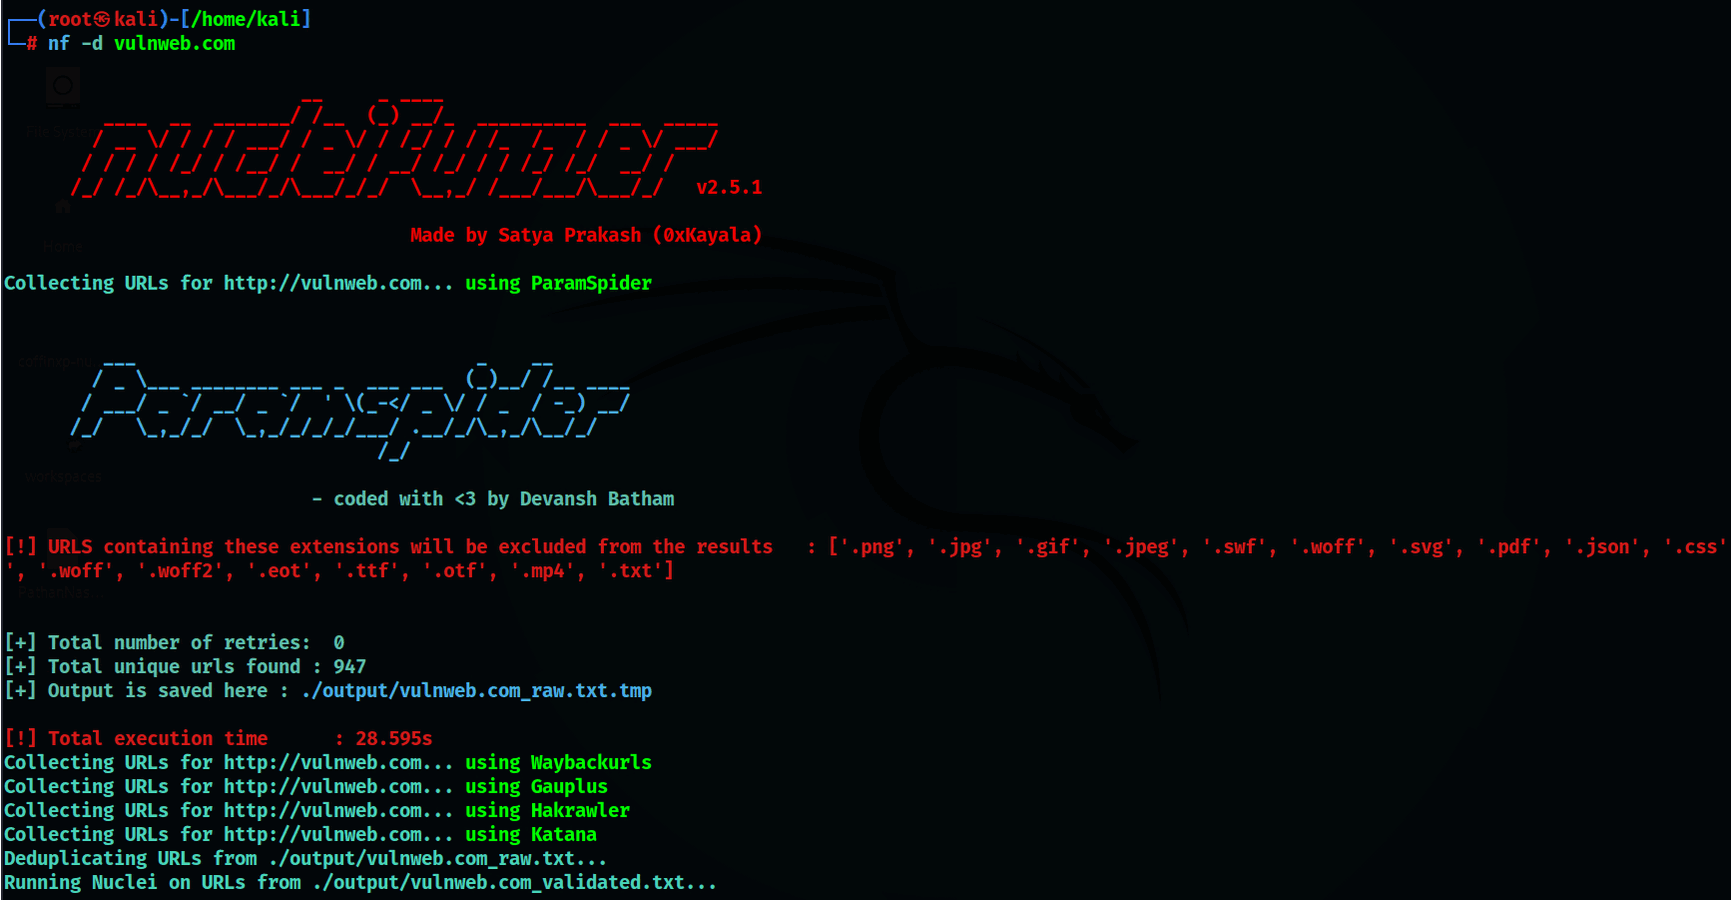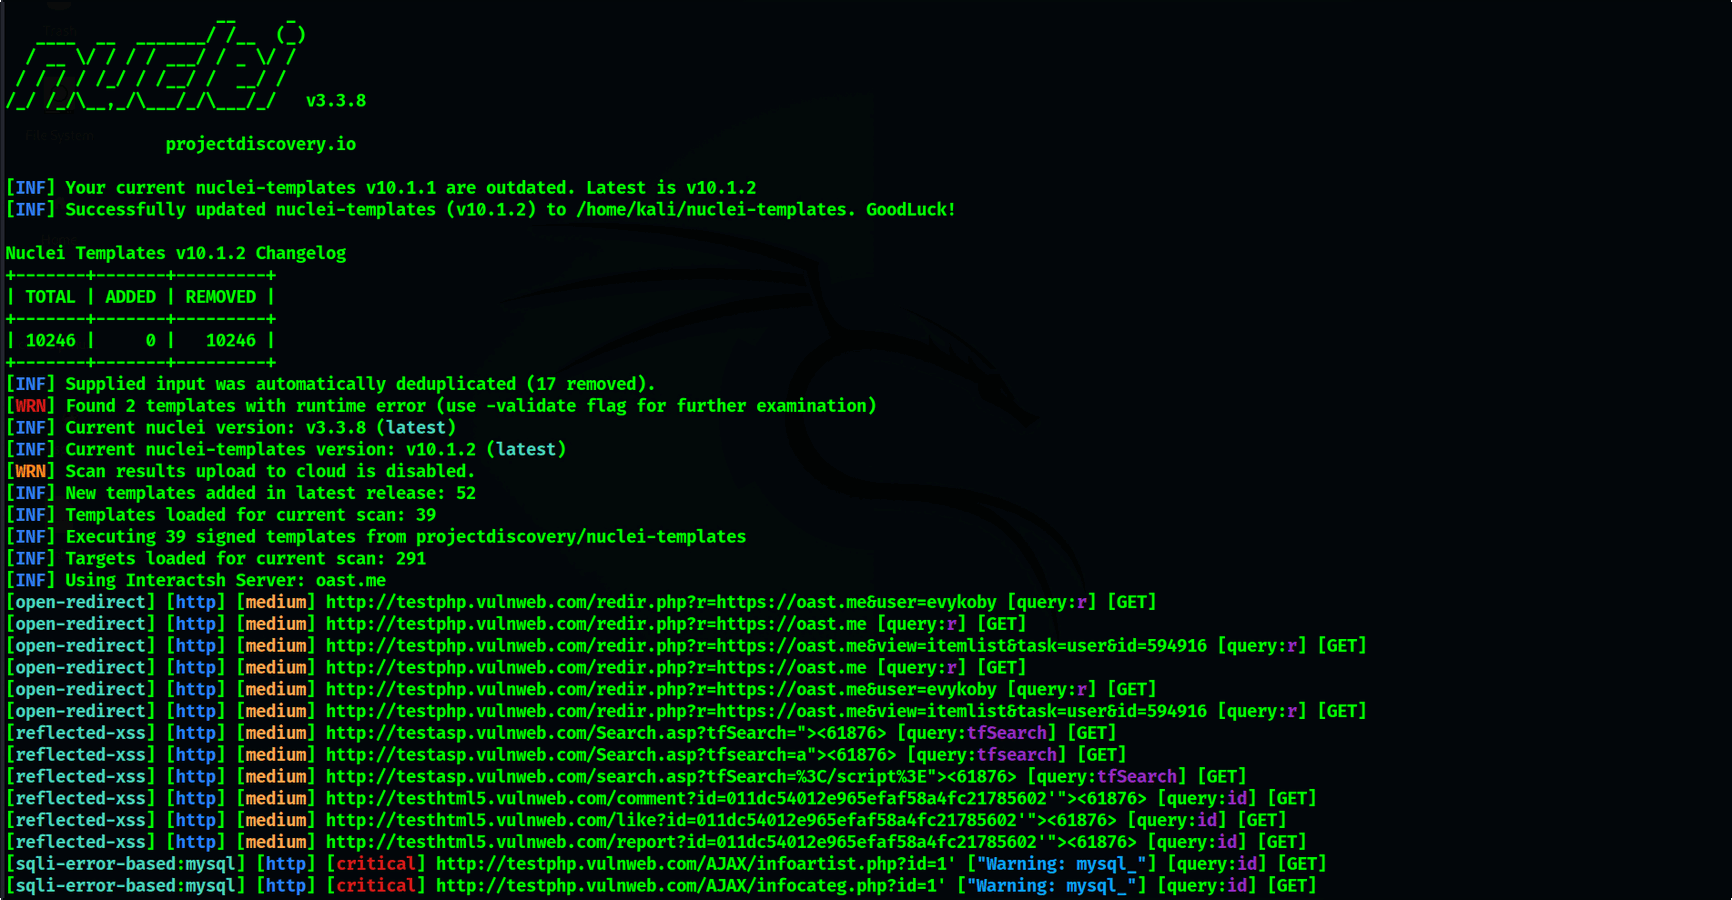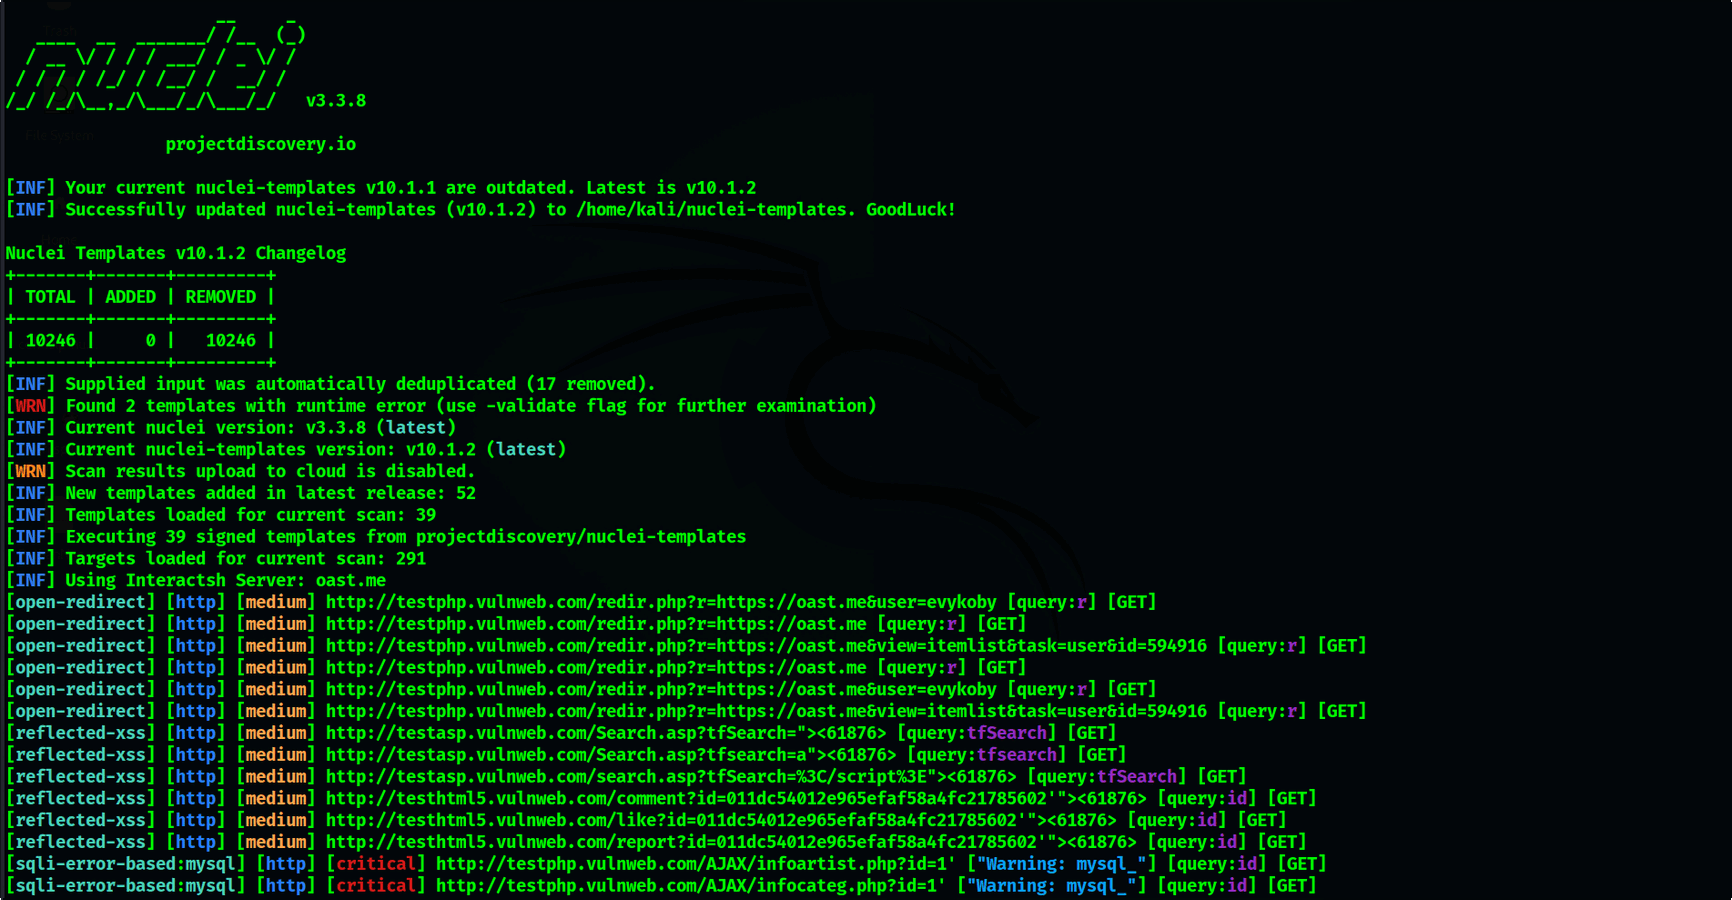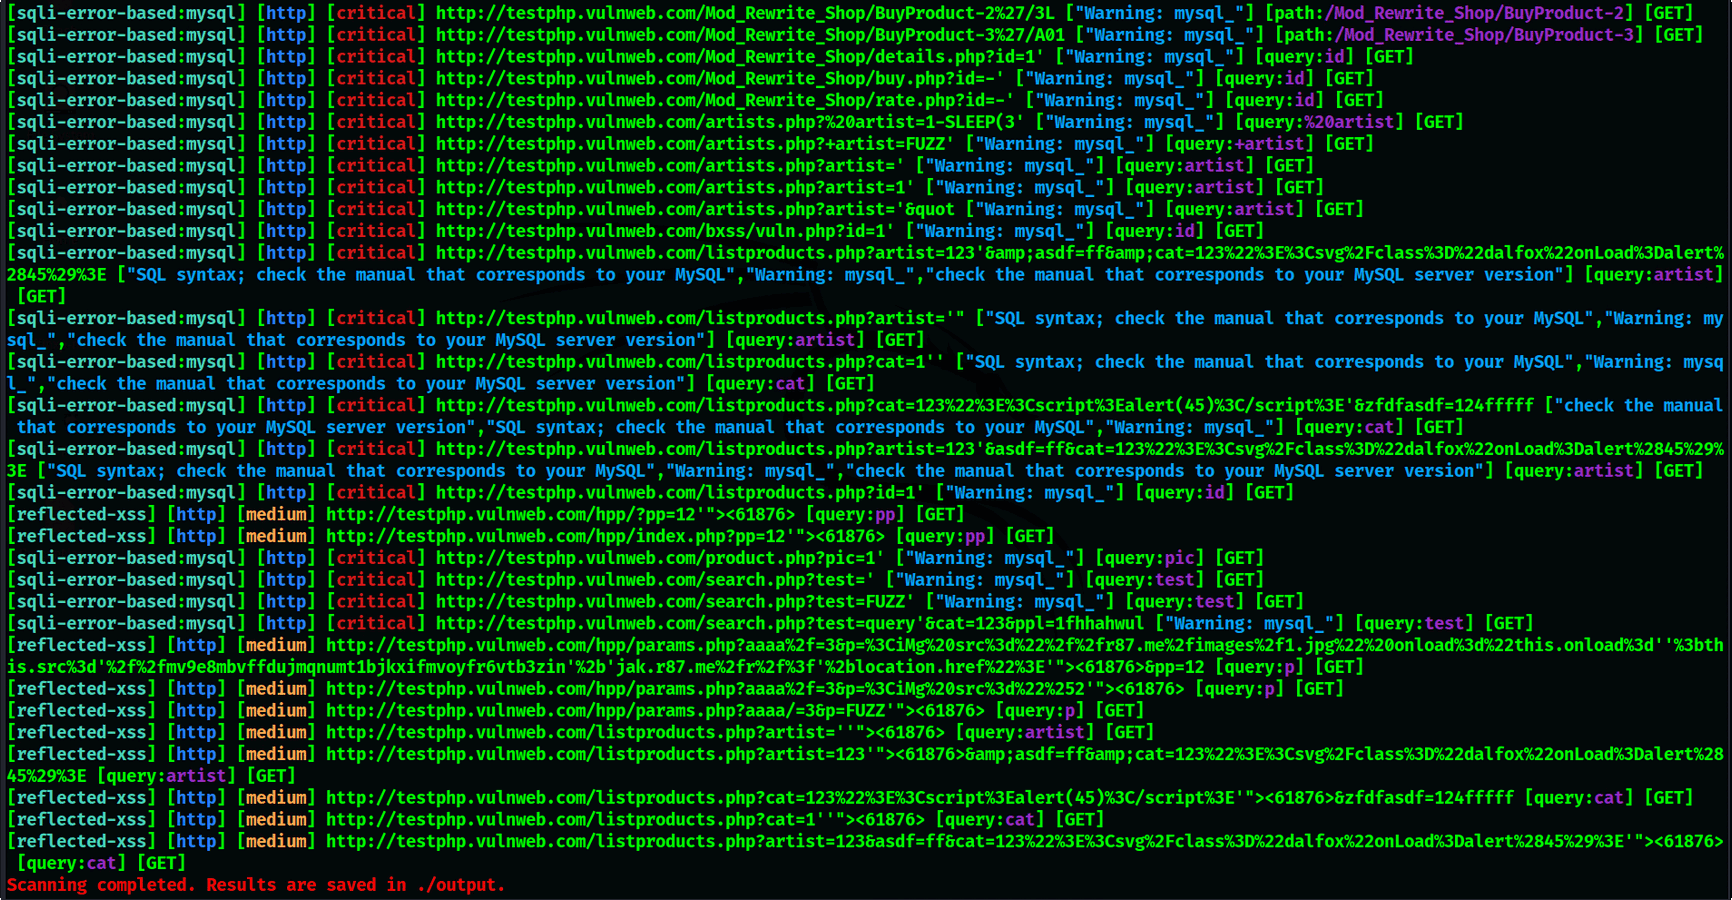
nf -h
Это отобразит справку по инструменту. Вот поддерживаемые им параметры.
NucleiFuzzer: A Powerful Automation Tool for Web Vulnerability Scanning

Usage: /usr/bin/nf [options]

Options:
  -h, --help              Display help information
  -d, --domain <domain>   Single domain to scan for vulnerabilities
  -f, --file <filename>   File containing multiple domains/URLs to scan
  -o, --output <folder>   Specify output folder for scan results (default: ./output)
Чтобы установить NucleiFuzzer, выполните следующие шаги:
git clone https://github.com/0xKayala/NucleiFuzzer.git && cd NucleiFuzzer && sudo chmod +x install.sh && ./install.sh && (command -v nf &> /dev/null && nf -h || echo "Installation failed: Command 'nf' not found. Please check for errors during installation.") && cd .. || echo "Failed to clone or navigate to NucleiFuzzer repository. Please check your setup."
Вот несколько примеров использования NucleiFuzzer:
Запуск NucleiFuzzer для одного домена:
nf -d example.com
Запустите NucleiFuzzer для нескольких доменов из файла:
nf -f file.txt
Практическую демонстрацию работы инструмента NucleiFuzzer смотрите в видео ниже 👇

Мы приветствуем вклад в проект! Если вы хотите внести свой вклад в NucleiFuzzer, выполните следующие шаги:
Автор
Satya Prakash | 0xKayala \
Security Researcher и Bug Hunter \
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
