
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 gtworek/psbits
Простые (относительно) вещи, позволяющие копнуть немного глубже, чем обычно.
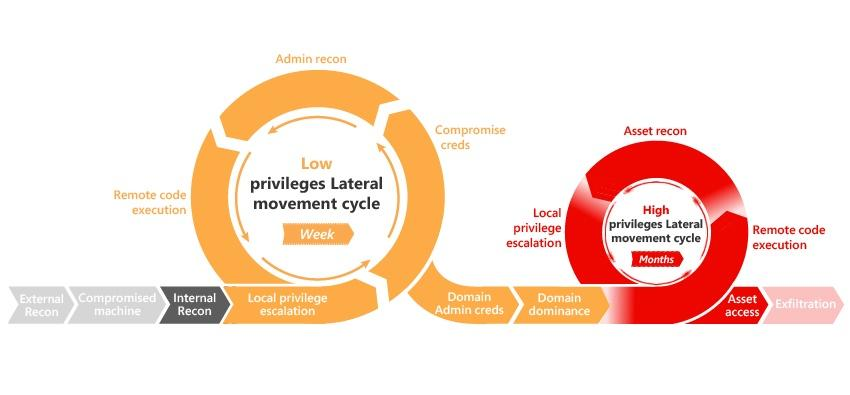 infosecn1nja/ad-attack-defense
Атакуйте и защищайте Active Directory, используя современную тактику противников после эксплуатации
 hahwul/dalfox
Быстрый XSS-сканер с анализом параметров, определением WAF и проверкой DOM/AST. Поддерживает обнаружение отражённого, хранимого и DOM-основанного XSS…
 owasp/www-community
OWASP Community Pages — это место, где OWASP может принимать вклад сообщества в контент, связанный с безопасностью.
 zan8in/afrog
Инструмент безопасности для Bug Bounty, Pentest и Red Teaming.
 bst04/cybersources
Курируемый список инструментов и ресурсов по кибербезопасности.

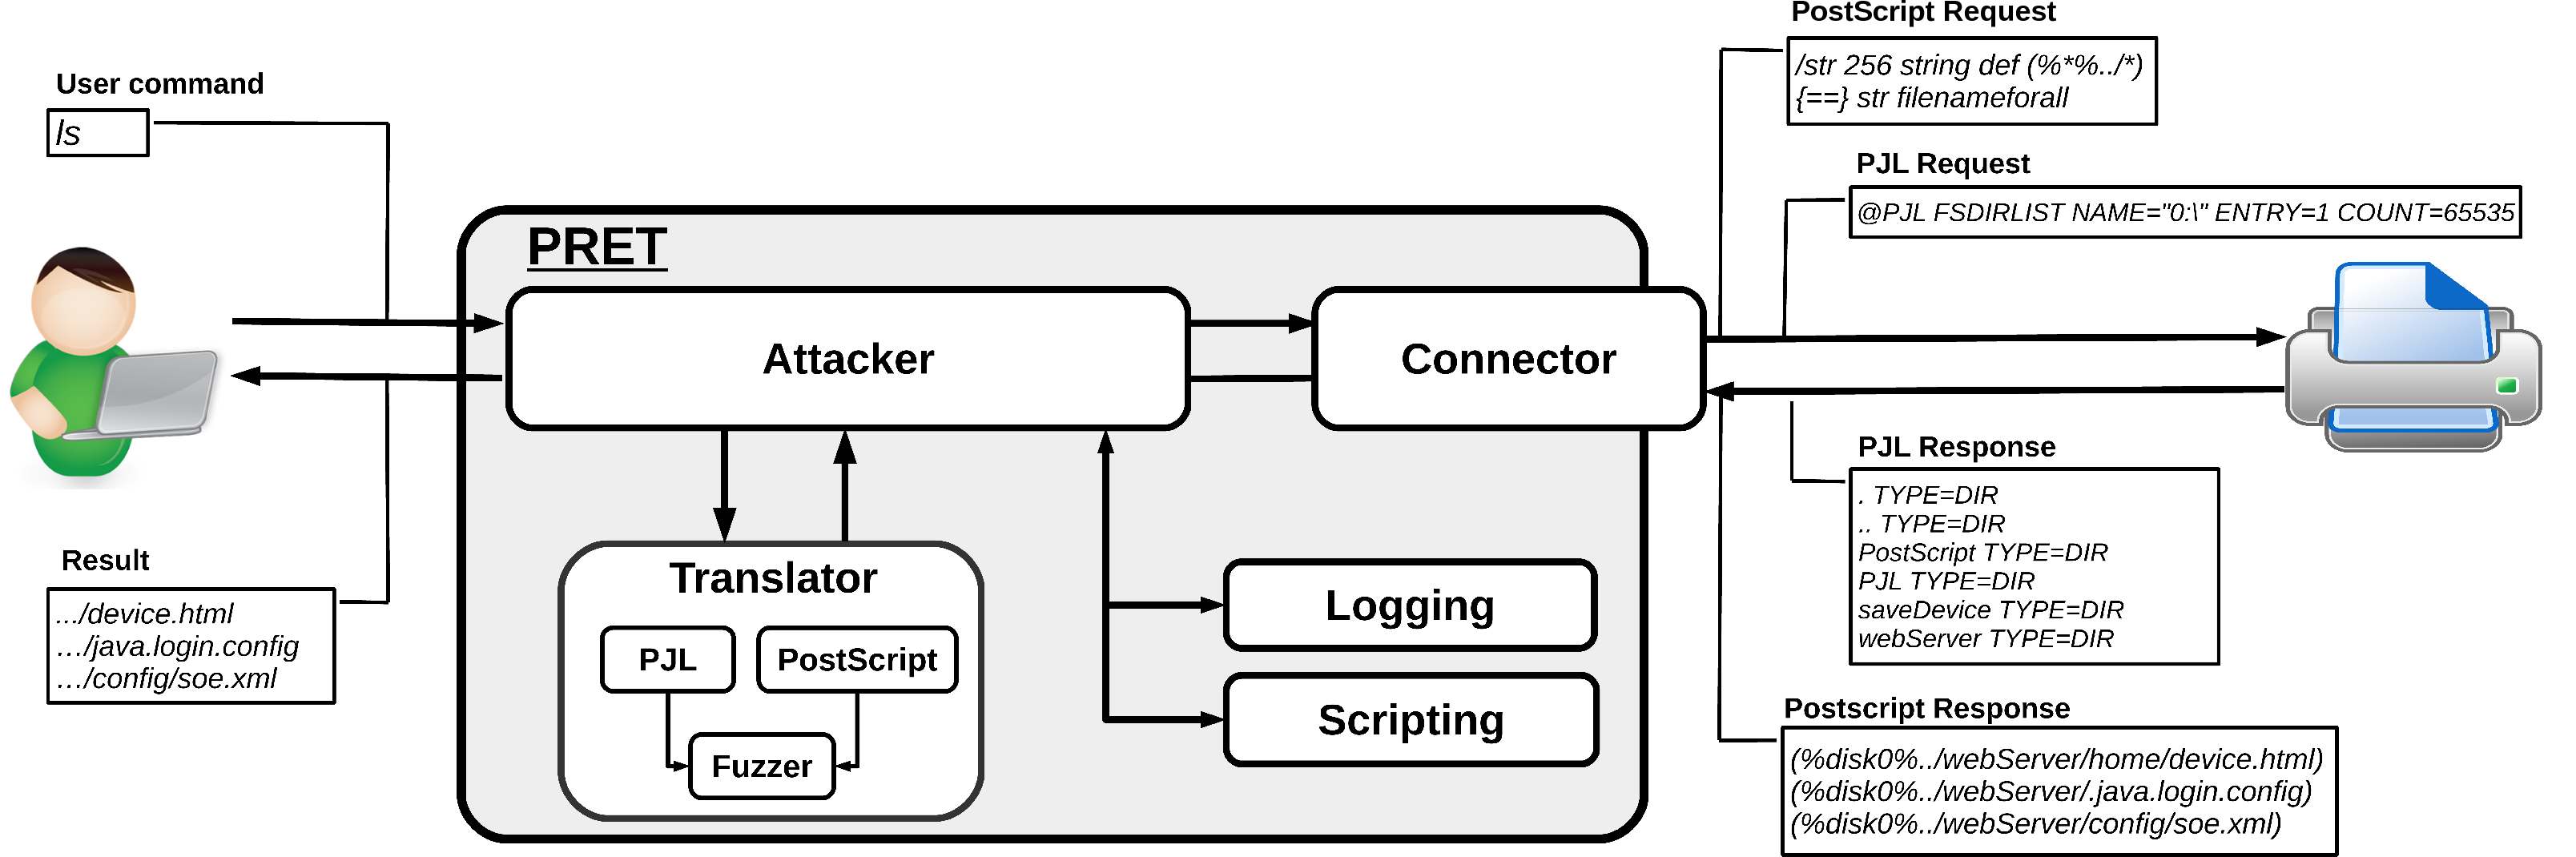 rub-nds/pret
Printer Exploitation Toolkit — инструмент, который сделал поиск в мусоре устаревшим.
 rawfilejson/awesome-osint-arsenal
Инструментарий OSINT и разведки // 100+ инструментов, установка одной командой, SOCMINT, GEOINT, сетевая разведка, даркнет, криминалистика и другое.
 greenwolf/social_mapper
Инструмент для перечисления и корреляции социальных сетей от Jacob Wilkin(Greenwolf)
 jonaslejon/malicious-pdf
Генерирует вредоносные тестовые PDF-файлы для тестирования на проникновение, баг-баунти и редтиминга. Проверяет SSRF, XSS, XXE, кражу учетных данных…
 hhhrrrttt222111/ethical-hacking-tools
Полный перечень и использование инструментов для этического хакинга
 chybeta/web-security-learning
Web-Security-Learning
 rhinosecuritylabs/cloudgoat
CloudGoat — это инструмент развертывания AWS «Vulnerable by Design» от Rhino Security Labs
 theori-io/copy-fail-cve-2026-31431
Эксплуатирует локальное повышение привилегий в ядре Linux возрастом 9 лет (CVE-2026-31431); предоставляет протестированную логику эксплойта для…
 chipsec/chipsec
Среда оценки безопасности платформы
 zhzyker/exphub
Exphub[библиотека скриптов эксплойтов] включает скрипты эксплойтов для Webloigc, Struts2, Tomcat, Nexus, Solr, Jboss, Drupal, последние добавленные…
 0x90n/infosec-black-friday
Все предложения на ПО/инструменты, связанные с InfoSec, в эту Черную пятницу.








