
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 w01fh4cker/cve-2020-0688-gui
GUI-инструмент эксплуатации для CVE-2020-0688 (уязвимость десериализации MachineKeySection по умолчанию в Microsoft Exchange)
 jiguangsdf/cve-2018-11776
Python-эксплойт для уязвимости удаленного выполнения кода Apache Struts2 S2-057 (CVE-2018-11776). Нацелен на неустановленное или подстановочное…
 fuzzlove/soplanning-1.52-exploits
SOPlanning 1.52.00 CSRF/SQLi/XSS (CVE-2024-33722, CVE-2024-33724)
 rvzsec/cve-2023-26035
Неаутентифицированное RCE в ZoneMinder Snapshots - PoC эксплойт
 svchostmm/cve-2024-25600-mass
Массовый эксплойт для CVE-2024-25600, загрузка веб-шеллов на уязвимые сайты WordPress через список целей.
 sec13b/ms09-050_cve-2009-3103
CVE-2009-3103 ms09-050
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 уязвим для произвольной загрузки файлов, что приводит к удалённому выполнению кода (RCE).
 jolynngsc/efs_cve-2021-43217
Учебный стенд, демонстрирующий обход EFS (CVE-2021-43217) на Windows 10 с использованием Kali Linux, Metasploit и кастомного Python shellcode для…
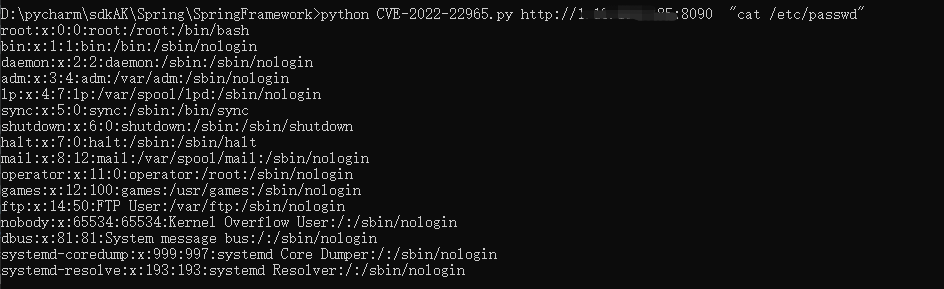 xsxtw/springframework_cve-2022-22965_rce
Python-эксплойт для Spring Framework CVE-2022-22965 удалённое выполнение кода с развёртыванием веб-шелла и поддержкой полезной нагрузки Burp для…
 puvipavan/cve-2024-2667
Это POC для CVE-2024-2667 (InstaWP Connect — WP-стейджинг и миграция в один клик <= 0.1.0.22 — неаутентифицированная произвольная загрузка файлов)
 libertycityhacker/cve-2023-43364-exploit-cve
Python-скрипт эксплойта для CVE-2023-43364 в Searchor 2.4.0, использующий небезопасную eval() для удаленного выполнения кода со встроенной полезной…
 lamsonbinh/cve-2018-20250
Эксплойт-скрипт для CVE-2018-20250 (обход пути ACE в WinRAR) с интегрированной генерацией полезной нагрузки Metasploit и доставкой обратной оболочки…
 neo-okami/cve-2022-35411
rpc.py 0.6.0 - Удалённое выполнение кода (RCE)
 schira4396/vcenterkiller
Инструмент для комплексной эксплуатации уязвимостей Vcenter, включающий наиболее актуальные CVE-2021-21972, CVE-2021-21985, CVE-2021-22005, а также…
 buiduchoang24/cve-2023-33733
Этот проект предназначен для повторного анализа и PoC по CVE-2023-33733. Reportlab до версии v3.6.12 позволяет злоумышленникам выполнять произвольный…
 vabold/ds-wireless-communication-remote-code-execution
Внедряет произвольный код в игру клиента.
 estamelgg/cve-2023-0386-libs
CVE-2023-0386 включает необходимые библиотеки времени выполнения
 grampae/mqxss
Связь с захваченным браузером через MQTT








