
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
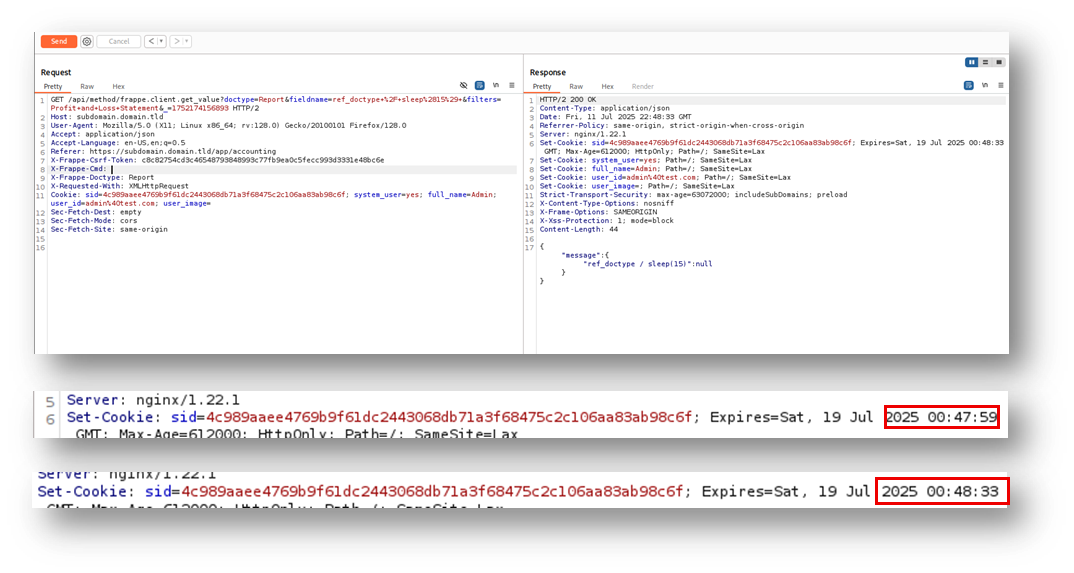
 moalali/cve-2025-56380
В Frappe Framework v15.72.4 обнаружена уязвимость SQL-инъекции через параметр fieldname в конечной точке API frappe.client.get_value.
 0xninjacyclone/asmldr
Динамический загрузчик шеллкода с изощрёнными возможностями обхода обнаружения
 ac8999/cve-2025-32463
Эксплойт на Python для CVE-2025-32463, критической уязвимости локального повышения привилегий в бинарном файле Sudo на системах Linux. Эта ошибка…
 arabindadora/log4shell
PoC для Log4Shell (CVE-2021-44228)
 nika0x38/cve-2009-2265
Реализация POC-эксплойта для CVE-2009-2265 на Rust, нацеленная на Adobe ColdFusion 8.
 nxploited/cve-2025-39596
Quentn WP <= 1.2.8 - Неаутентифицированное повышение привилегий
 nxploited/cve-2025-5304
PT Project Notebooks 1.0.0 - 1.1.3 - Отсутствие авторизации, ведущее к неаутентифицированному повышению привилегий
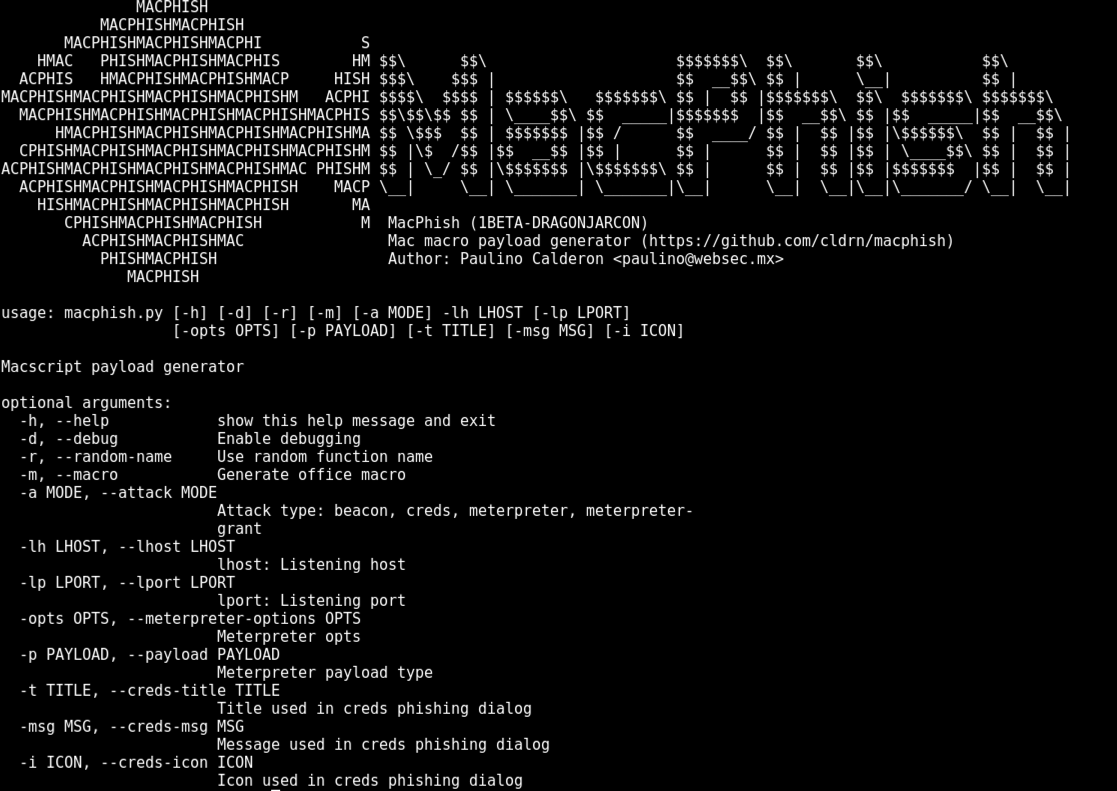 cldrn/macphish
Генерирует вредоносные макросы Office для Mac с полезными нагрузками beacon, credential harvesting и meterpreter для фишинга и тестирования…
 ohhdamnbro/noregressh
CVE-2024-6387 и другие: чекер и эксплойтер - поддержка Reverse/Bind-Shell. Только в образовательных целях.
 cythonic1/cve-2024-53677-poc
Доказательство концепции для CVE-2024-53677
 zeynepsilao/cve-2017-12611_exploit
Проект RCE
 dadosneurais/cve-2023-3824
Эксплойт-доказательство концепции для CVE-2023-3824 (десериализация phar в PHP), обеспечивающий удаленное выполнение кода через специально созданный…
 bytereaper77/cve-2025-8550
Автоматический Proof-of-Concept эксплойт для CVE-2025-8550, отражённый XSS в atjiu pybbs. Возможности: 20+ вариантов полезной нагрузки, эксфильтрация…
 codingranjith/hackingtoolkit
Универсальный инструмент для хакеров, пентестеров и специалистов по кибербезопасности. Новая версия — от начального до продвинутого уровня. Этот…
 segfault-it/cve-2025-25257
Рабочий (по крайней мере для меня :] ) эксплойт для CVE-2025-25257

 s_r_e_e_r_a_j/php-reverse-shell
Это мощный и скрытный PHP-reverse shell, предназначенный для этичного хакинга и тестирования на проникновение. Он устанавливает надежное и тихое…
 nika0x38/cve-2014-6287
Реализация эксплойта CVE-2014-6287 на Rust, нацеленная на Rejetto HTTP File Server (HFS) версий 2.3x до 2.3c.
 hbesljx/cve-2025-8088-exp
Однокликовый генератор эксплойтов для уязвимости WinRAR CVE-2025-8088, обеспечивающий быстрое развёртывание и тестирование эксплойтов.








