
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 ceortiz33/cve-2025-55182
Доказательство концепции для уязвимости React2Shell
 bw3ll/rop_rocket
ROP ROCKET — это продвинутая платформа для атак с повторным использованием кода, с обширными возможностями генерации ROP цепочек, включая новую атаку…
 zzhorc/cve-2025-55182
CVE-2025-55182复现环境及RCE回显poc
 rajchowdhury240/react2shell-cve-2025-55182
React2Shell | CVE-2025-55182 — RCE в React Server Components
 cillian-collins/cve-2025-55182
Скрипт эксплойта для подтверждения концепции для CVE-2025-55182
 matakucing-ofc/cve-2025-13486
Плагин Advanced Custom Fields: Extended для WordPress уязвим к удалённому выполнению кода в версиях с 0.9.0.5 по 0.9.1.1 через функцию prepare_form().
 acheong08/cve-2025-55182-poc
Реальная детекция и эксплуатация CVE-2025-55182. Без LLM-чуши.
 mrr0b0t19/cve-2025-55182-shellinteractive
Интерактивный эксплойт RCE для CVE-2025-55182, нацеленный на уязвимость десериализации в Next.js/React Server Components. Возможности: автоматическое…
 emiyelbarto/cve-2025-55182-poc
PoC для CVE-2025-55182
 portswigger/splitting-the-email-atom
Материалы для исследований и инструменты для эксплуатации расхождений в парсерах адресов электронной почты с целью обхода контроля доступа, включая…
 zr0n/cve-2025-48384-main
Доказательство концепции удаленного выполнения кода
 0xanis/cve-2025-13486-poc
PoC для CVE-2025-13486
 sudo-yangziran/cve-2025-55182poc
Эксплойт для проверки концепции CVE-2025-55182, демонстрирующий удаленное выполнение кода в React Server Components через вредоносные полезные…
 frohoff/ysoserial
Инструмент для демонстрации концепции (proof-of-concept), предназначенный для генерации полезных нагрузок, эксплуатирующих небезопасную…
 huangzccn/cve-2025-55182
CVE-2025-55182
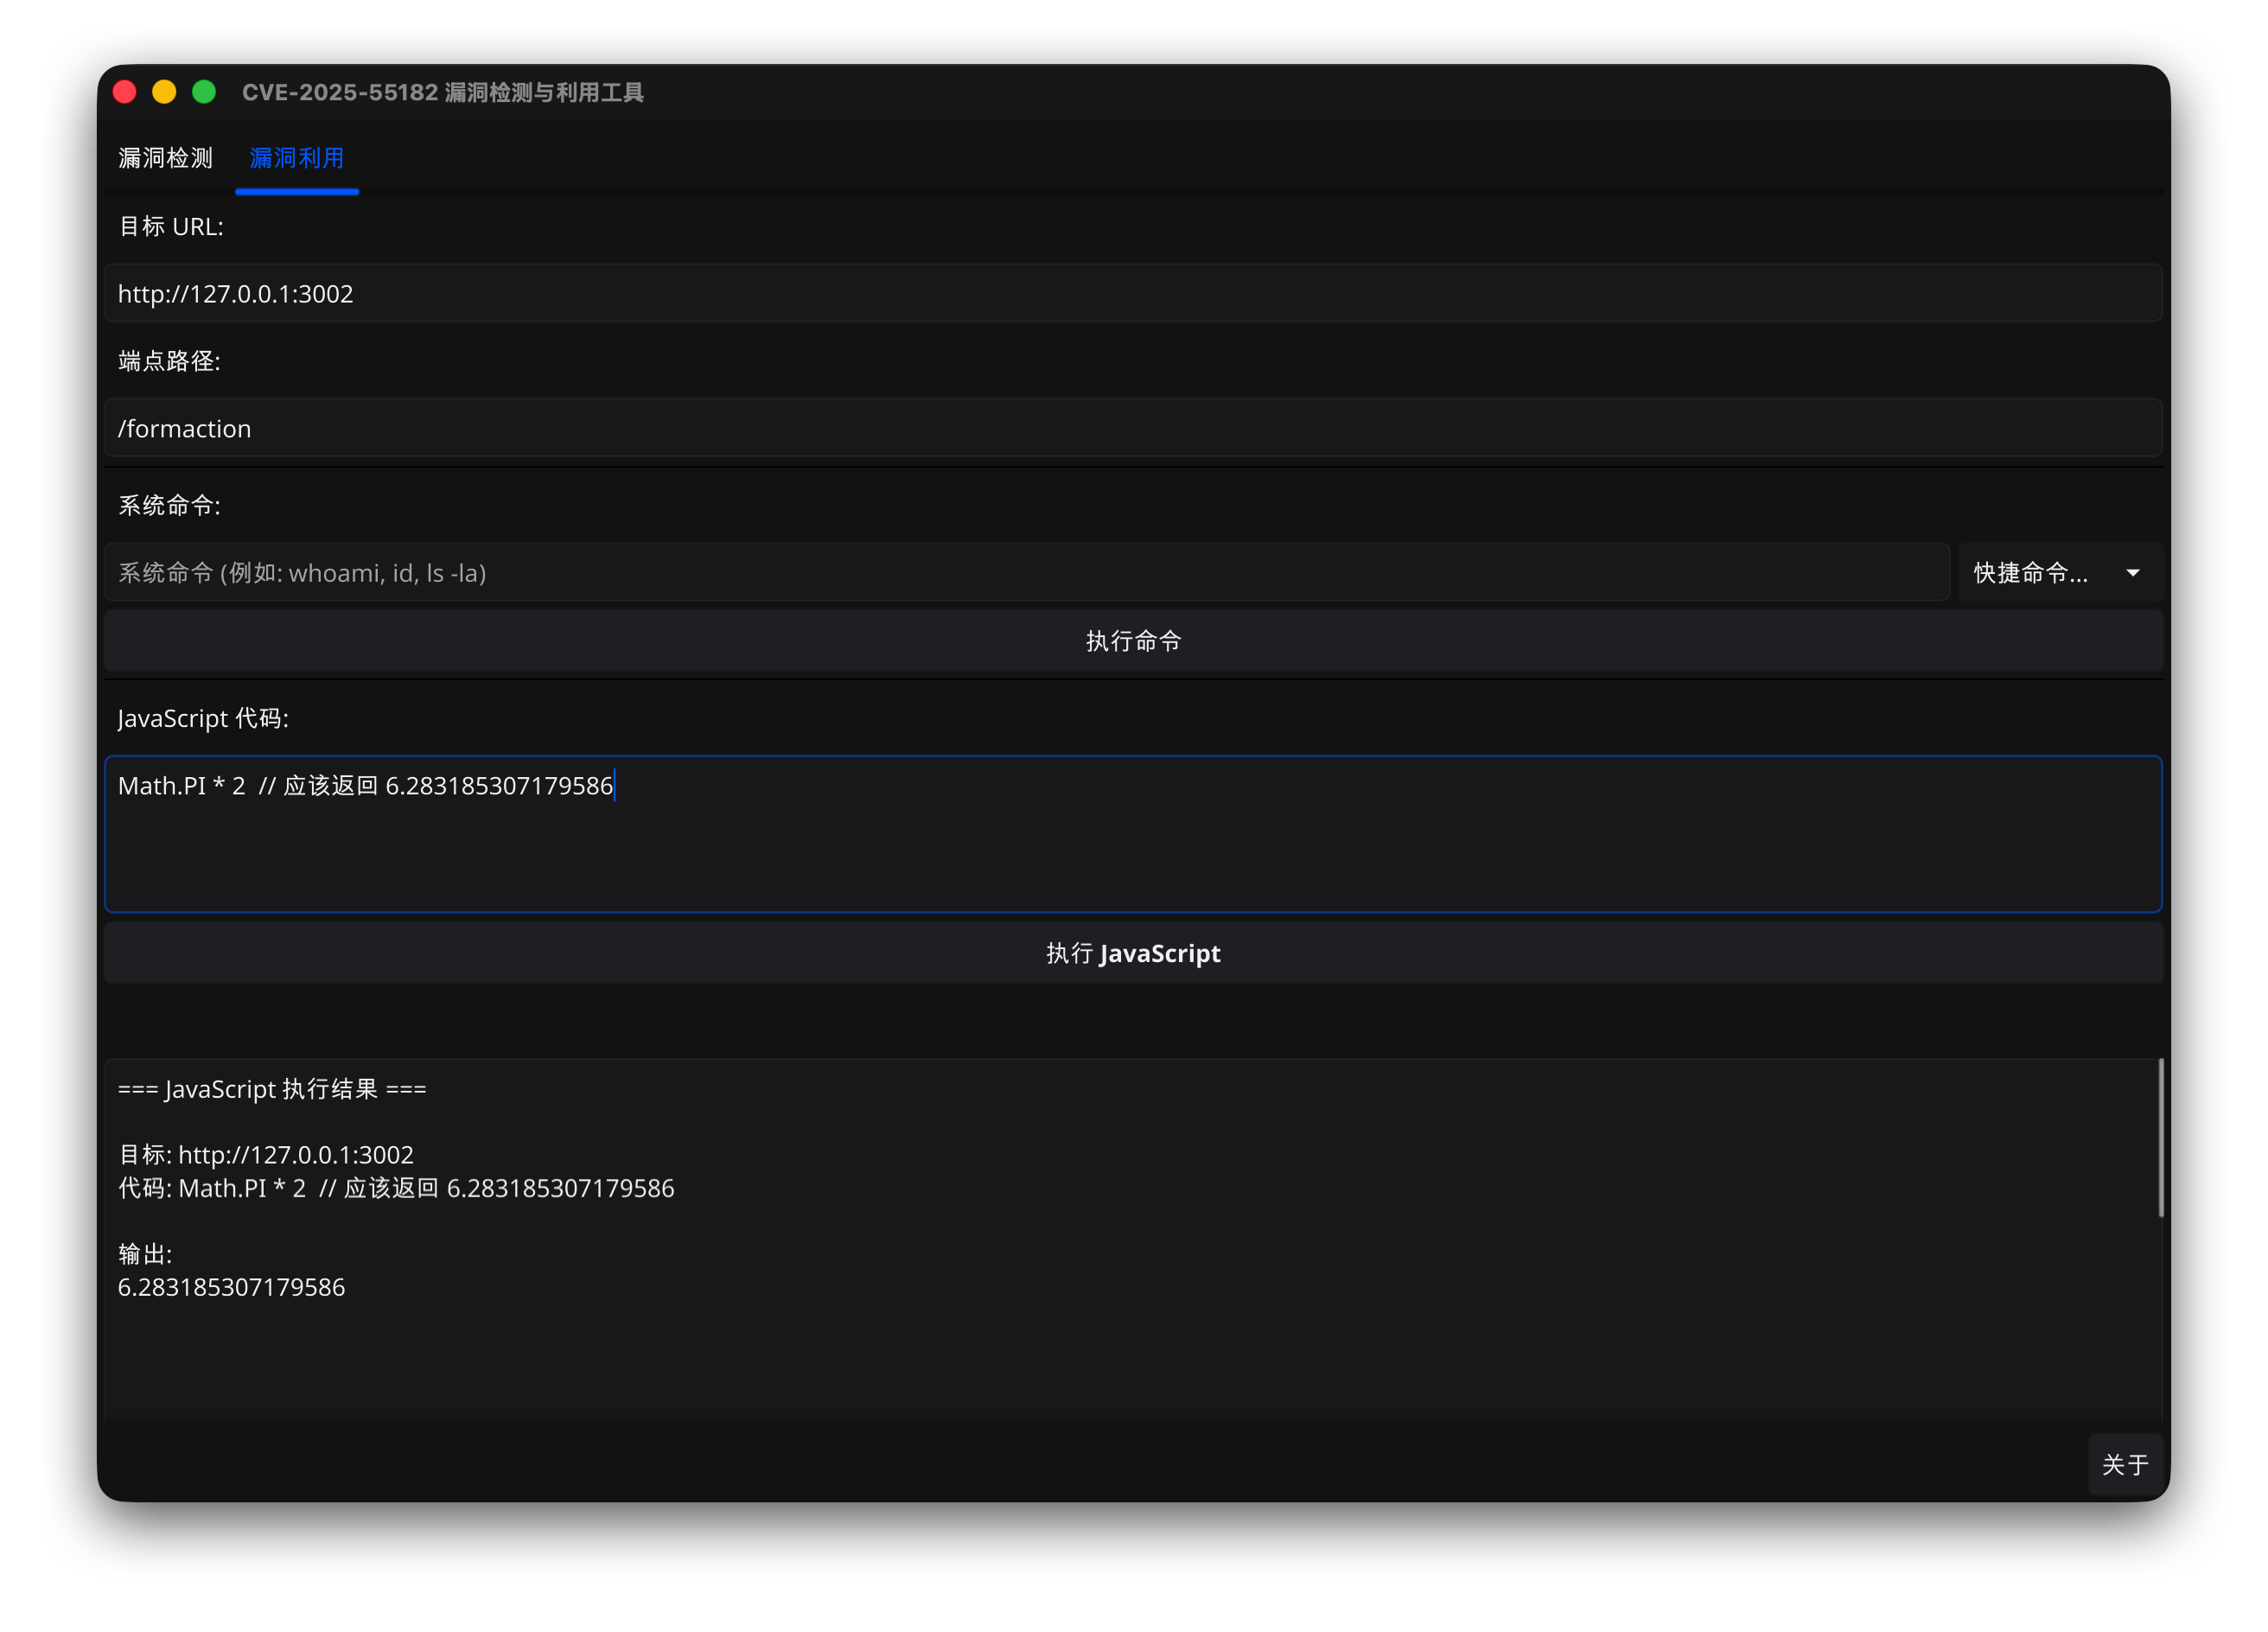 songsanggggg/cve-2025-55182
CVE-2025-55182 漏洞利用GUI,PoC / Эксплойт для CVE-2025-55182 и CVE-2025-66478
 shen771/blackash-cve-2025-55182
CVE-2025-55182
 cirqueiradev/massexploit-cve-2024-4577
CVE-2024-4577 — массовый сканер и эксплойт-инструмент








