
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 ronf98/cve-2023-38831-poc
CVE-2023-38831 — это Zero-day уязвимость в WinRAR, которая позволяет злоумышленникам маскировать вредоносные файлы в архивах, обманывая пользователей…
 boydhacks/dameflare
Эксплойт на Python 3 для CVE-2019-3980. Неаутентифицированное RCE с правами SYSTEM через обход аутентификации смарт-карты SolarWinds Dameware MRC.
 kernelzeroday/cve-2026-29000
Forge JWE-обёрнутые неподписанные JWT для обхода проверки подписи pac4j-jwt (CVE-2026-29000) и аутентификации под любым пользователем; включает…
 ashrafzaryouh/cve-2026-28289
Эксплойт proof-of-concept и техническое описание для CVE-2026-28289 (Mail2Shell) — RCE без аутентификации и без клика в FreeScout через обход…
 gryfman/dlpwn
Инструмент Red Team для скрытой выгрузки файлов через передачу аудио по Bluetooth, кодирующий двоичные данные в сигналы FLAC для обхода систем…
 arrhenius975/cve-2024-38063-exploit-refactoring
Python-эксплойт для CVE-2024-38063, нацеленный на уязвимость IPv6 в Windows. Автоматизирует обнаружение сетевых интерфейсов, формирование пакетов и…
 trustedsec/lnkmemaybe
Инструменты для создания и исследования LNK-файлов
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-based генератор артефактов обнаружения и эксплойт для WatchGuard Fireware OS CVE-2025-9242 — уязвимости записи за пределами границ в IKEv2 без…
 watchtowrlabs/watchtowr-vs-junosevolved-cve-2026-21902
Генерирует артефакты обнаружения для CVE-2026-21902 на Juniper Junos Evolved, позволяя проверять неаутентифицированное удалённое выполнение кода…
 alpastx/cve-2023-3452---wordpress-canto-plugin-rce
Эксплойт CVE-2023-3452 для плагина Canto WordPress RCE, включена поддержка HTTPS
 sadisticnight/poc-cve-2025-62222
Доказательство концепции, демонстрирующее удалённое выполнение кода через инъекцию подсказок в GitHub Copilot Chat, с использованием специально…
 open-flaw/cve-2026-25940
Доказательство концепции для CVE-2026-25940, демонстрирующее выполнение встроенного JavaScript через специально созданные внешние виды радиокнопок…
 dedsecteam-blackhat/cve-2025-68860
Эксплойт-скрипт для CVE-2025-68860, нацеленный на плагин WordPress Mobile Builder. Генерирует поддельные JWT-токены, используя жестко заданный…
 pegasus0xx/cve-2023-43208
PoC для удалённого выполнения кода (RCE) в Mirth Connect
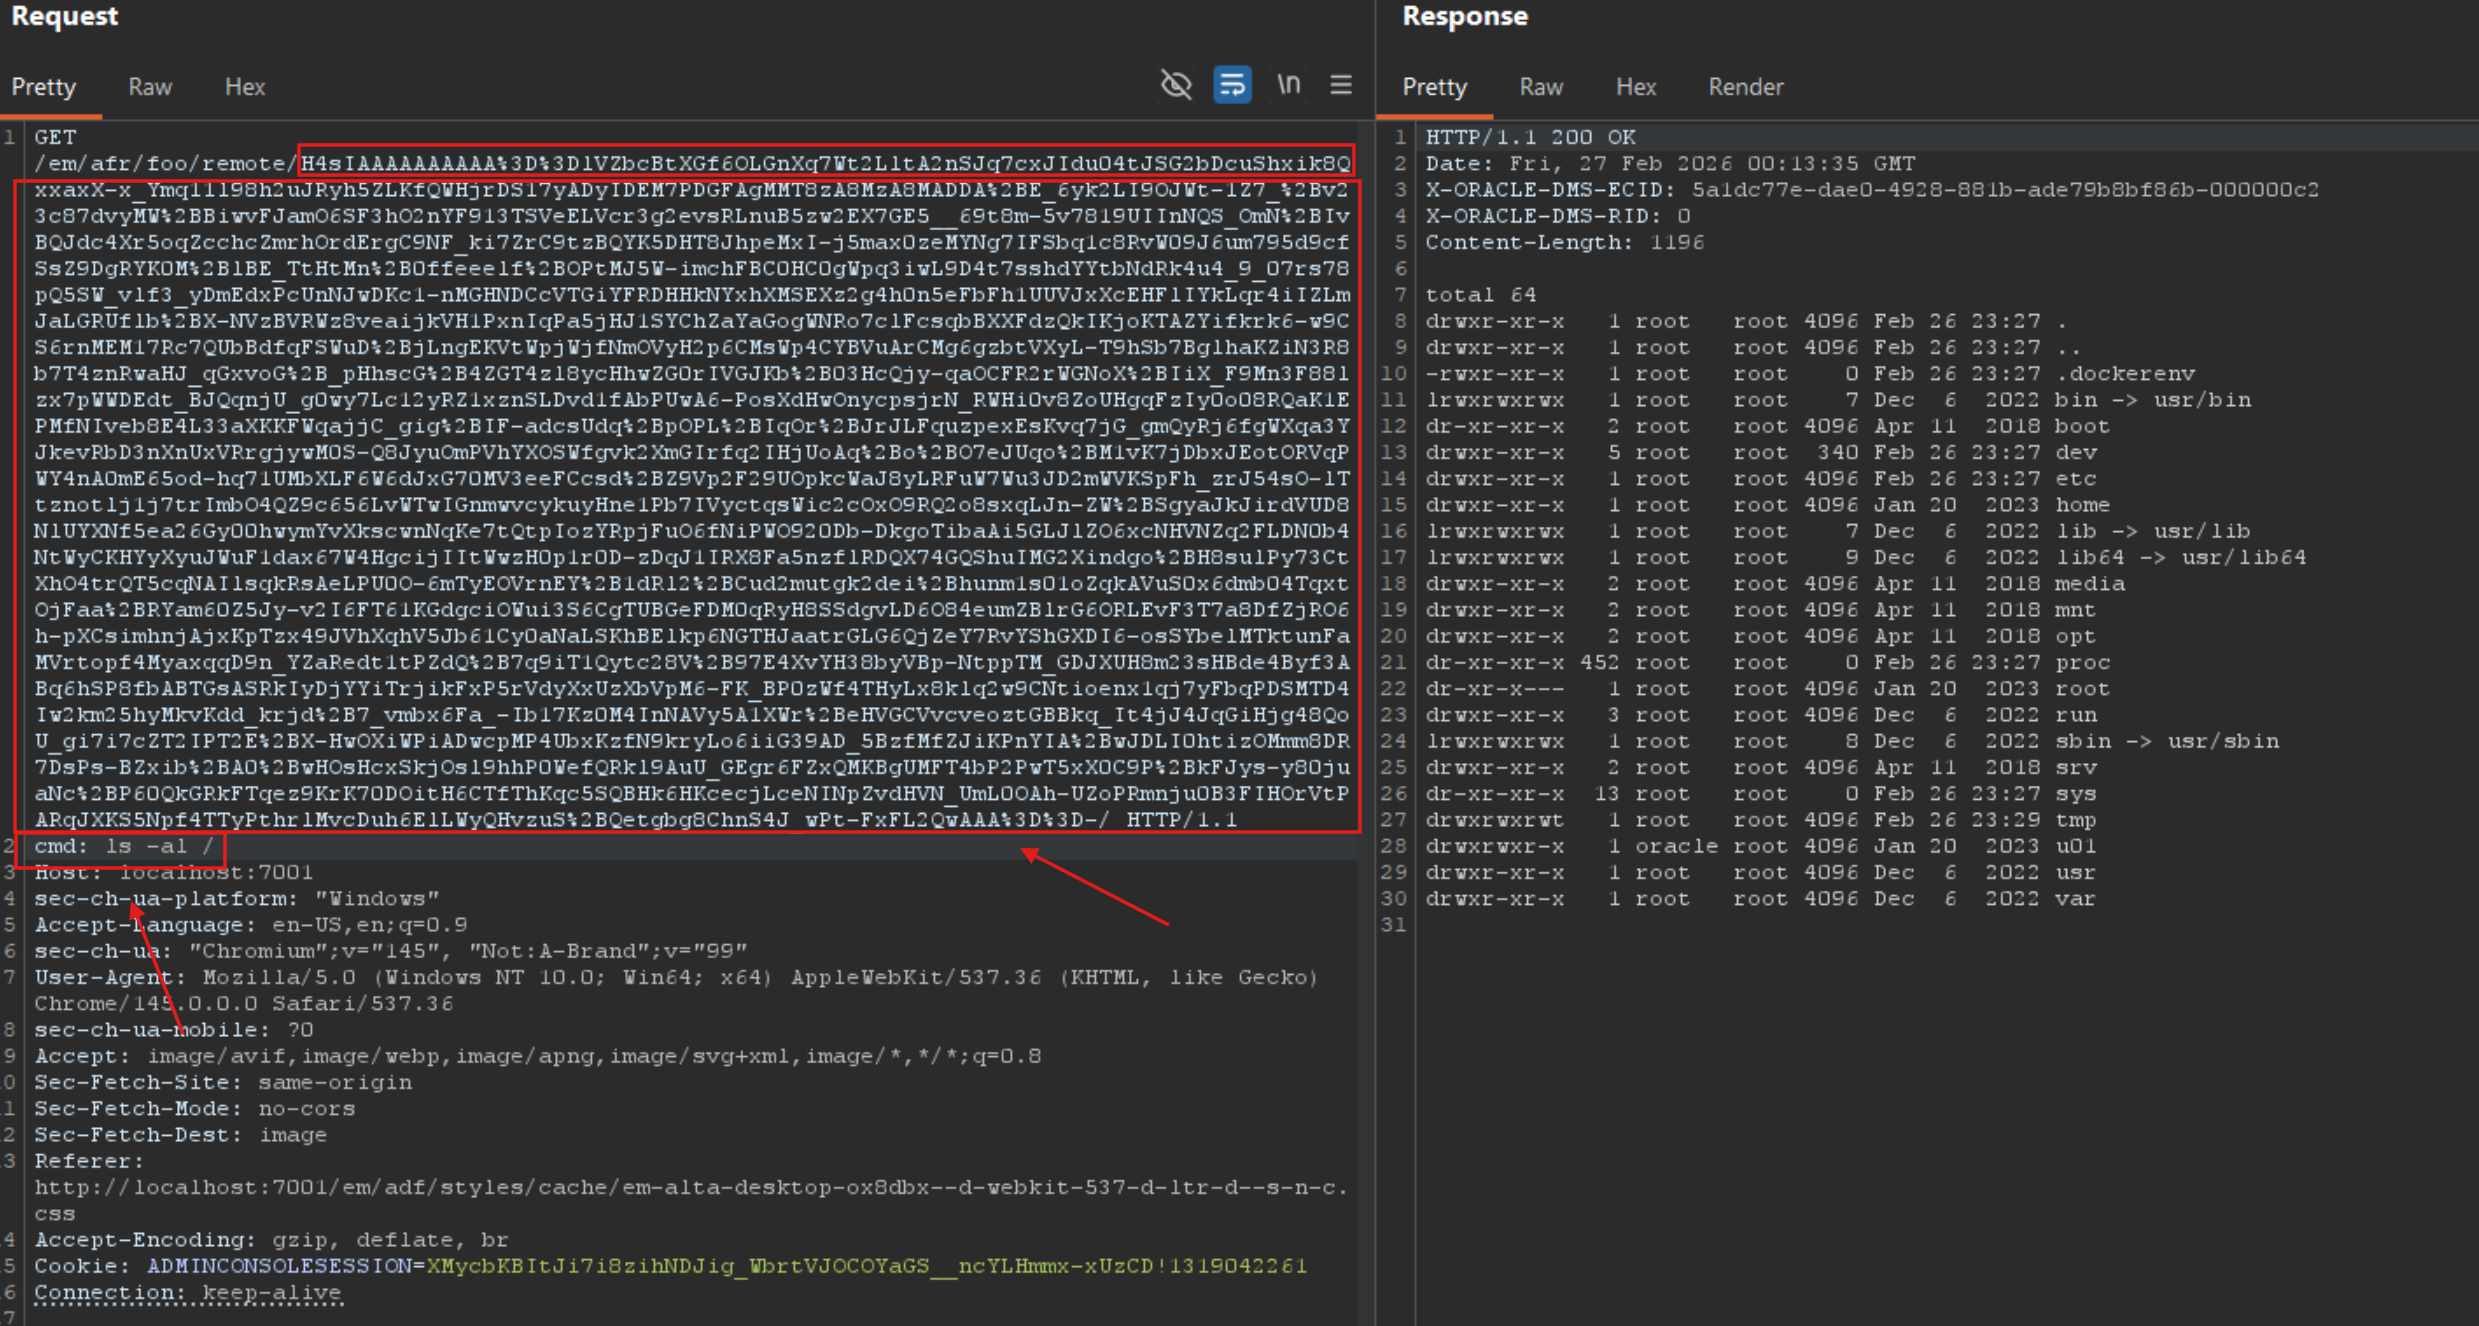 necr00/cve-2022-21445
Эксплойт для CVE-2022-21445 в Oracle Weblogic 12.2.1.X
 predyy/cve-2023-43208
PoC для эксплуатации RCE CVE-2023-43208.
 carlosalbertotuma/cve-2025-32433
Эксплойт на Python для CVE-2025-32433, нацеленный на удалённое выполнение кода в Erlang SSH, с возможностями reverse shell и выполнения команд.
 d3vn0mi/cve-2025-471812-poc
Python PoC для CVE-2025-47812, неаутентифицированное удаленное выполнение кода в Wing FTP Server <= 7.4.3 через Lua-инъекцию с нулевым байтом в файлы…








