
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 xmyronn/cve-2026-7393-rce
Доказательство концепции эксплуатации для CVE-2026-7393: неограниченная загрузка файлов в Pizzafy Ecommerce System 1.0, позволяющая…
 gl1tch0x1/php_8.1.x_exploit
Автоматизированное обнаружение и эксплуатация критических уязвимостей PHP (CVE-2024-4577 обход, CVE-2025-14177, CVE-2025-14180, CVE-2025-14178)
 0xblackash/cve-2026-41462
CVE-2026-41462
 murrez/cve-2026-1306
Мультицелевой раннер PoC для CVE-2026-1306 в плагине midi-Synth для WordPress: получает nonce, отправляет AJAX-запрос экспорта для загрузки файлов и…
 jwsly12/cve-2025-58434-59528-htb-ctf
Эксплуатация Silentium HTB-CTF
 kaleth4/cve-2021-44228
Образовательный анализ CVE-2021-44228 (Log4Shell) с PoC-скриптами, разбором вектора атаки и руководством по смягчению для понимания и тестирования…
 0dayctf/reverse-shell-generator
Размещённый генератор Reverse Shell с огромным функционалом. -- (Отлично подходит для CTF)
 cyhe50/cve-2022-23636-poc
Эксплойт для аутентифицированного удаленного выполнения кода для m1k1o's Blog v1.3 через непроверенную загрузку файлов, с развертыванием веб-шелла и…
 jeanback1/cve-2025-2304-exploit
Эксплойт-скрипт на Python для CVE-2025-2304, повышение привилегий через массовое назначение в Camaleon CMS. Автоматизирует разбор CSRF-токенов и…
 shibaaa204/react2shell
Poc для React2Shell CVE-2025-55182
 tausifzaman/cve-2026-3844
Эксплойт PoC для CVE-2026-3844 — критическая уязвимость неаутентифицированной загрузки файлов в плагине Breeze для WordPress, приводящая к RCE.
 ichhyak22/eternalblue-exploit-demonstration-ms17-010
Кибербезопасная лаборатория, демонстрирующая эксплуатацию CVE-2017-0144 (EternalBlue) с использованием Metasploit против уязвимой виртуальной машины…
 dannic145/eternalblue-exploit-demonstration
Учебная лаборатория, демонстрирующая эксплуатацию EternalBlue (MS17-010) против Windows 7 с использованием Metasploit, включая пост-эксплуатацию,…
 b1tbit/cve-2025-32434-exploit
Скрипт для эксплуатации уязвимости в PyTorch с последующим выполнением произвольного кода (RCE) в версиях библиотеки < 2.6.0
 jpsbern/cve-2023-4863
Генерирует изображения WebP, которые вызывают переполнение буфера в куче (CVE-2023-4863) в libwebp, используя настраиваемые константы OFFSET/VALUE…
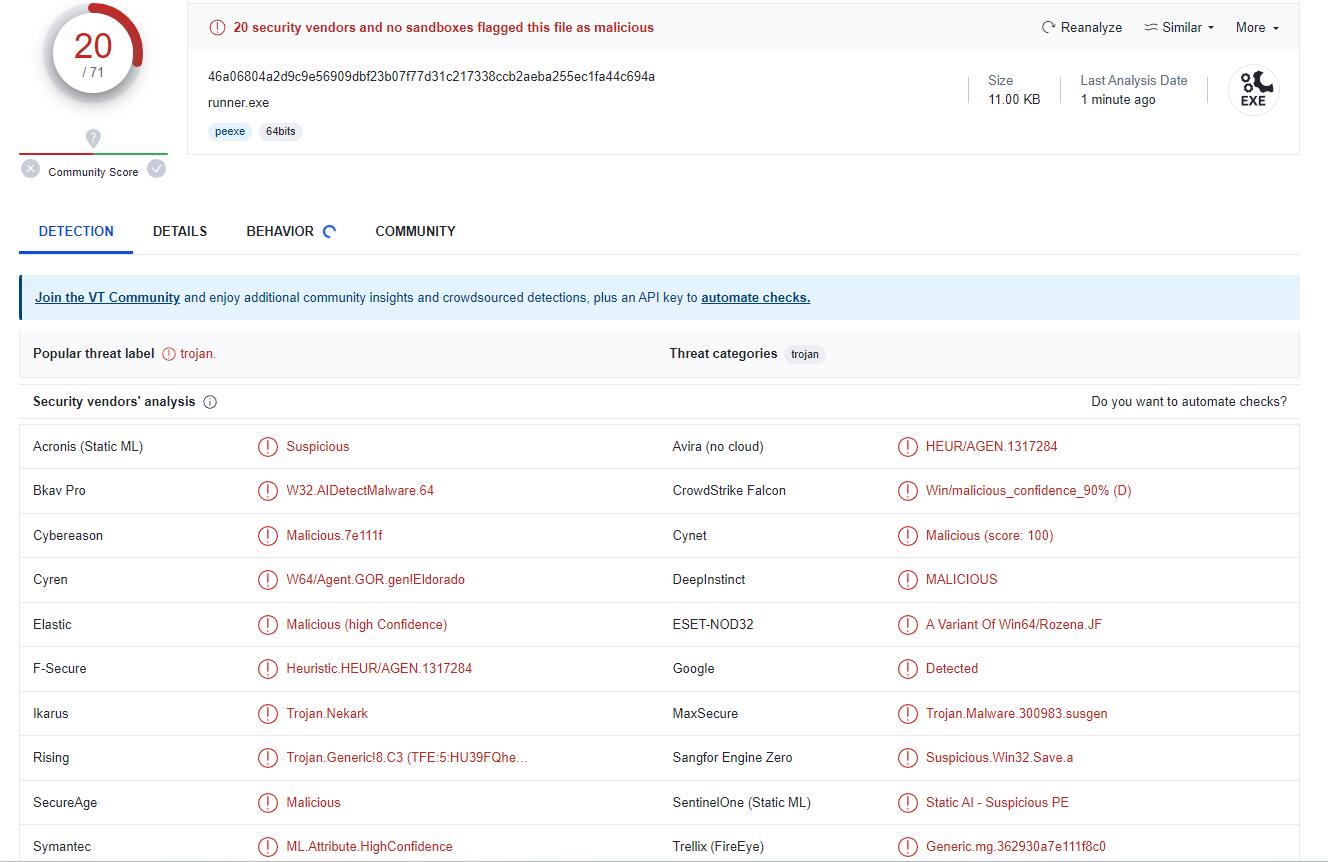 senzee1984/micr0_shell
micr0shell — это Python-скрипт, который динамически генерирует Windows X64 PIC Null-Free reverse shell shellcode.
 stuub/sglang-0.5.9-rce
Эксплуатация Proof of Concept для CVE-2026-5760 — RCE в SGLang 0.5.9 через вредоносный GGUF
 trerb/markdown-exfil-tester
Тест «чёрного ящика» на уязвимость LLM-чатбота к эксфильтрации через markdown/HTML (класс CVE-2025-32711). Запускает приёмник (sink), отправляет…








