
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 利用基础设施
 striga-ai/cve-2026-34486
Обход fail-open в EncryptInterceptor в кластеризации Apache Tomcat Tribes, приводящий к неаутентифицированному RCE через десериализацию Java.
 kimd155/quickresponsec2
Скрытая C2-инфраструктура, использующая QR-коды для непрямого выполнения команд и получения результатов через HTTP/S, предназначенная для скрытного…
 shootcannon/cve-2026-4257
SSTI контактная форма, приводящая к RCE
 sbouabid-sec/cve-2023-34468-poc
Эксплойт PoC для CVE-2023-34468 — RCE через H2 RUNSCRIPT в Apache NiFi <= 1.21.0
 u1tr0nex/cve-2022-30190-follina-lab
Полная лаборатория эксплойт-цепочки и детектирование Suricata IDS для CVE-2022-30190 (Follina) - MSDT RCE
 mananispiwpiw/cve-2025-59528-poc
CVE-2025-59528 Доказательство концепции
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
Автоматический скрипт, написанный на python для CVE-2009-3999
 joshuavanderpoll/cve-2026-44262
Неаутентифицированное RCE в dedoc/scramble — PoC, Nmap NSE и шаблон Nuclei.
 appl3b0y/edb-40564-mingw-fix
CVE-2011-1249 (MS11-046) AFD повышение привилегий — исправление кросскомпиляции MinGW + поддержка пользовательских команд
 808rsec/cve-2022-22963
Простой эксплойт
 threat9/routersploit
Фреймворк для эксплуатации встраиваемых устройств
 capture0x/xss-loader
Xss Генератор нагрузок ~ Xss Сканер ~ Xss Поиск дорков
 simplylu/cve-2021-42694
Создание вредоносных файлов с использованием недавно опубликованной гомоглифической атаки (CVE-2021-42694)
 sajanapamuditha/cyber-attack-simulation-
Log4Shell (CVE-2021-44228)
 d3vn0mi/cve-2025-2304-poc
Доказательство концепции для CVE-2025-2304 — критическое (CVSS 9.4) повышение привилегий через массовое присваивание в Camaleon CMS.
 lightningspeed221/winrar-exploit-cve-2023-38831
C#-утилита, демонстрирующая технику эксплуатации структуры архива CVE-2023-38831 для версий WinRAR ниже 6.23. Создаёт proof-of-concept бинарные файлы…
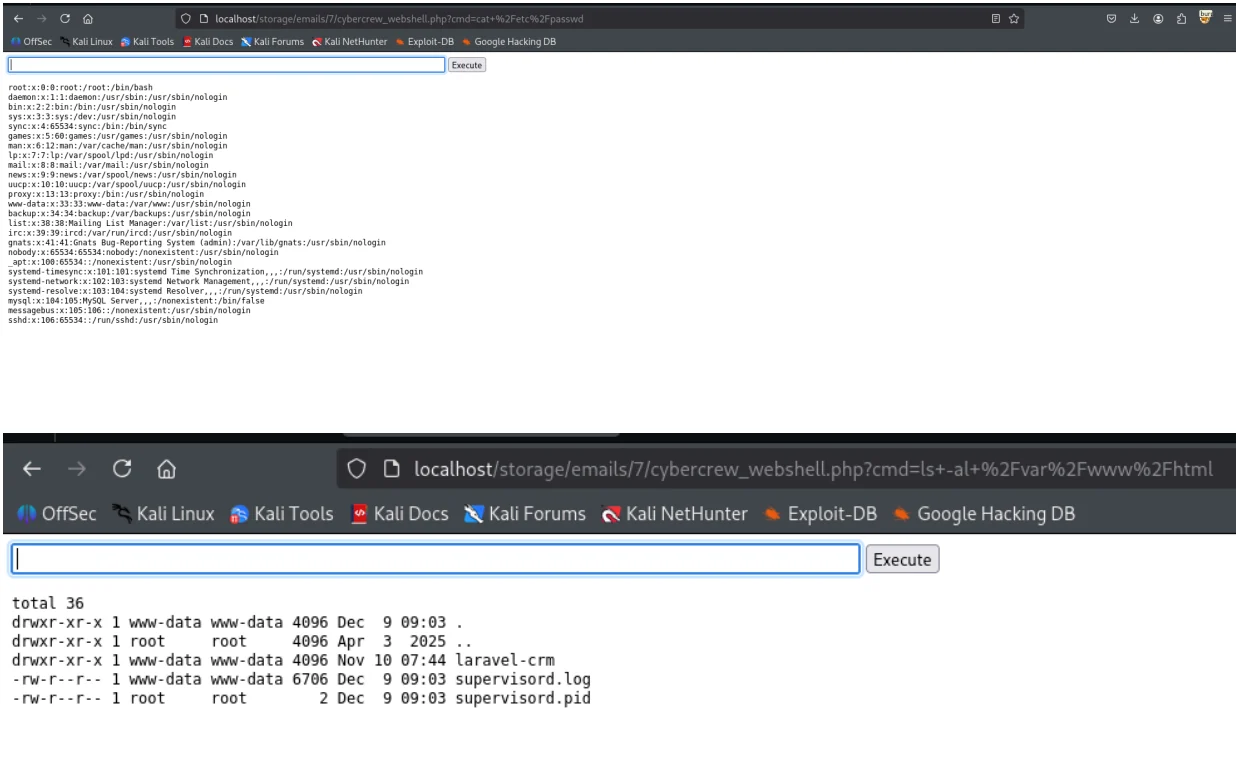 cybercrewinc/cve-2026-36340
Уязвимость удалённого выполнения кода (RCE) в Krayin CRM v2.1.5








