
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 random-robbie/cve-2020-0688
cve-2020-0688
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server — удаленное выполнение кода (RCE) через фиксированный криптографический ключ
 ktpdpro/cve-2020-0688
Эксплойт для проверки концепции уязвимости CVE-2020-0688, обеспечивающий удаленное выполнение кода и обратную привязку оболочки на серверах Microsoft…
 tvdat20004/cve-2020-0688
CVE-2020-0688: Удаленное выполнение кода на Microsoft Exchange Server через фиксированные криптографические ключи
 maxpl0it/cve-2020-0674-exploit
Это эксплойт для CVE-2020-0674, который работает на x64-версиях IE 8, 9, 10 и 11 на Windows 7.
 ktn1990/cve-2019-9978
Wordpress Social Warfare — удаленное выполнение кода (автозагрузка шелла)
 housma/cve-2019-9978-social-warfare-wordpress-plugin-rce
Параметр `swp_debug` в `admin-post.php` позволяет удаленным атакующим включать внешние файлы, содержащие вредоносный PHP-код, который выполняется на…
 elusivehacker/cve-2019-7214
Только для CTF (CVE-2019-7214 также разрешает хост из /etc/hosts)
 toxxxaka/cve-2019-7609
Новый CVE-2019-7609, который работает с python 13
 drew-alleman/cve-2019-7214
Переписанный на Python3 POC удалённого выполнения кода SmarterMail < Build 6985, обнаруженного 1F98D (CVE-2019-7214)
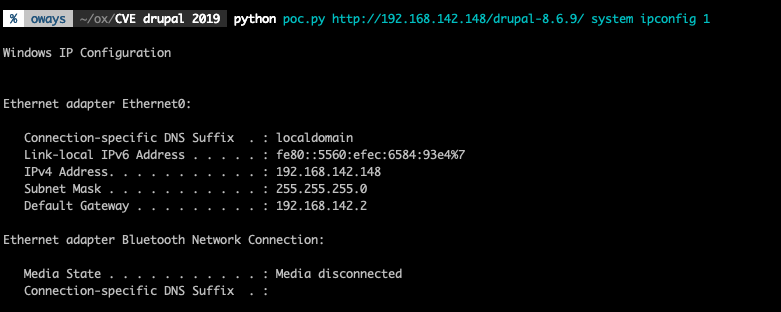 oways/cve-2019-6340
CVE-2019-6340 POC Drupal rce
 scumdestroy/cve-2019-5420.rb
POC эксплойт, написанный на Ruby
 superevr/cve-2019-3398
Python-скрипт для эксплуатации уязвимости обхода пути в confluence cve-2019-3398
 x-f1v3/cve-2019-3396
Обход пути в Confluence Widget Connector (CVE-2019-3396)
 ky0-hva/cve-2019-2890
Склонируйте код из https://github.com/v-gift/CVE-2019-2890
 waffl3ss/cve-2019-2729
Эксплойт-код для CVE-2019-2729
 pimps/cve-2019-2725
WebLogic Небезопасная десериализация — конструктор payload и эксплойт CVE-2019-2725
 pyn3rd/cve-2019-2618
Weblogic Неограниченная загрузка файлов








