
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 linjacck/cve-2022-1388-exp
CVE-2022-1388-EXP позволяет проводить массовые атаки
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Это PoC/эксплойт для CVE-2024-47875 PhpSpreadsheet XSS Vuln
 zs1n/cve-2024-47533
CVE-2025-47533 Clobber RCE的PoC
 vidura2/cve-2024-46451
Эксплоит на Python для уязвимости переполнения буфера в TOTOLINK AC1200 T8 (CVE-2024-46451) с настраиваемой генерацией полезной нагрузки и…
 vidura2/cve-2024-46377
Python PoC-скрипт, эксплуатирующий уязвимость произвольной загрузки файлов в Best House Rental Management System 1.0 для загрузки PHP-веб-шелла и…
 gill-singh-a/cve-2024-4577-exploit
Уязвимость внедрения параметров PHP CGI (RCE: удаленное выполнение кода)
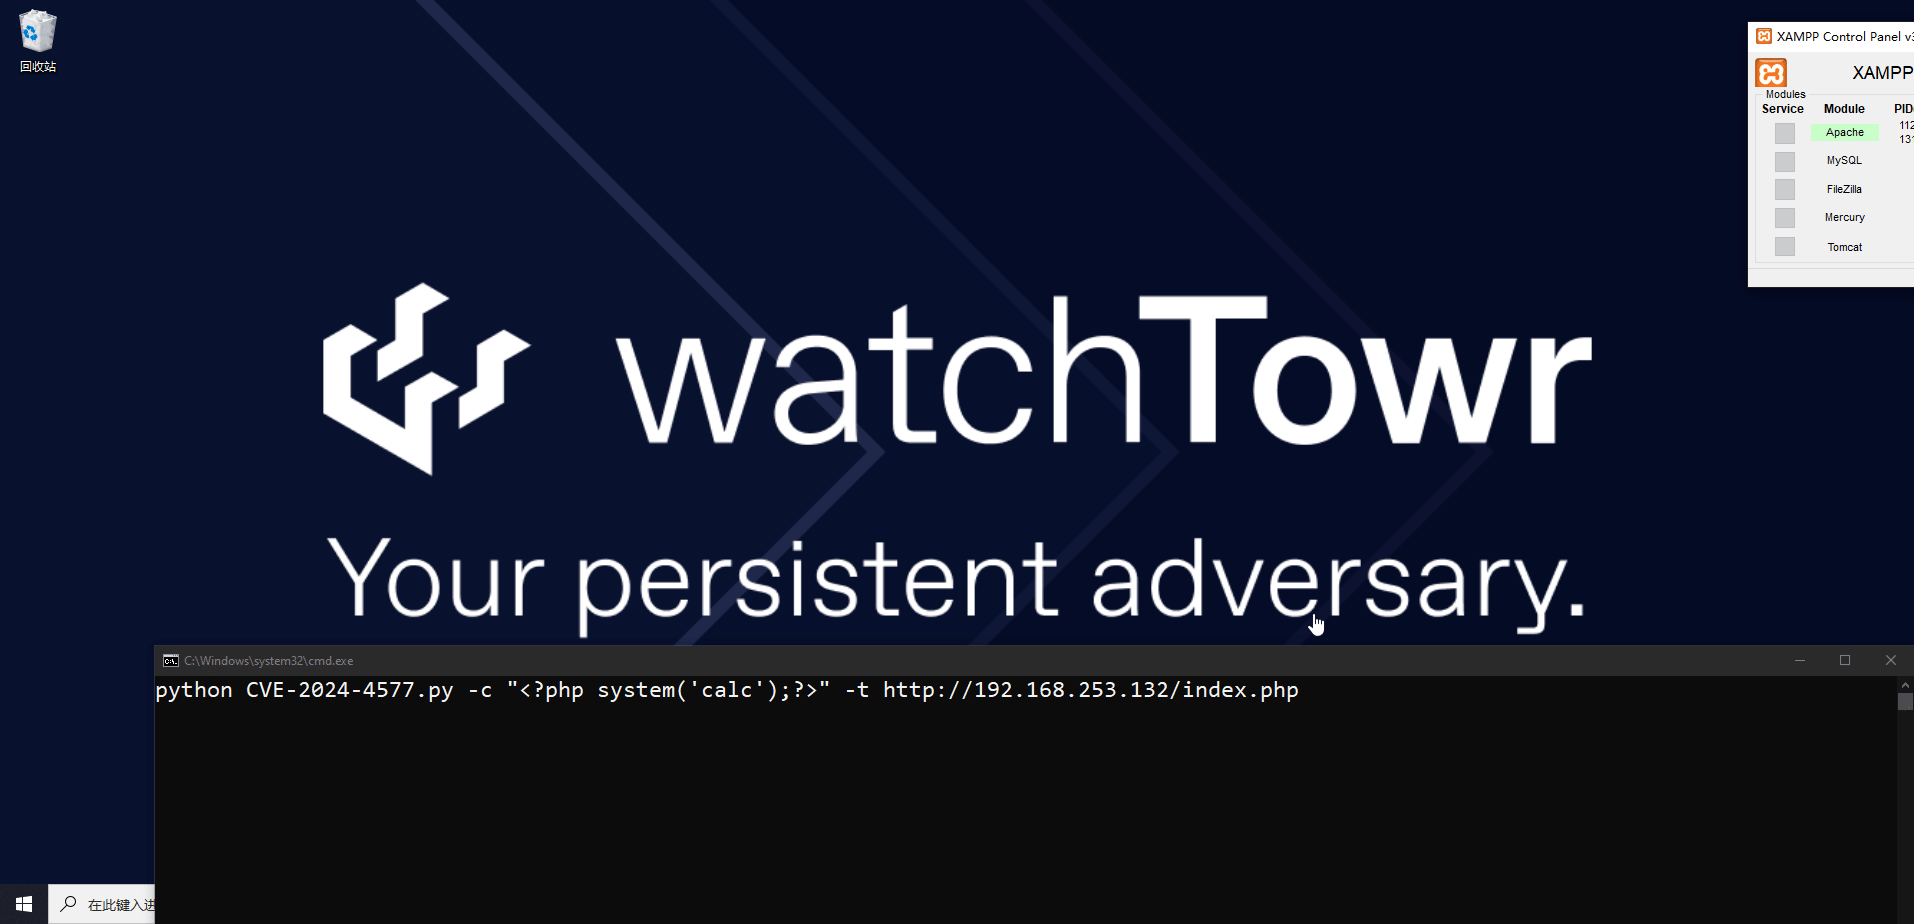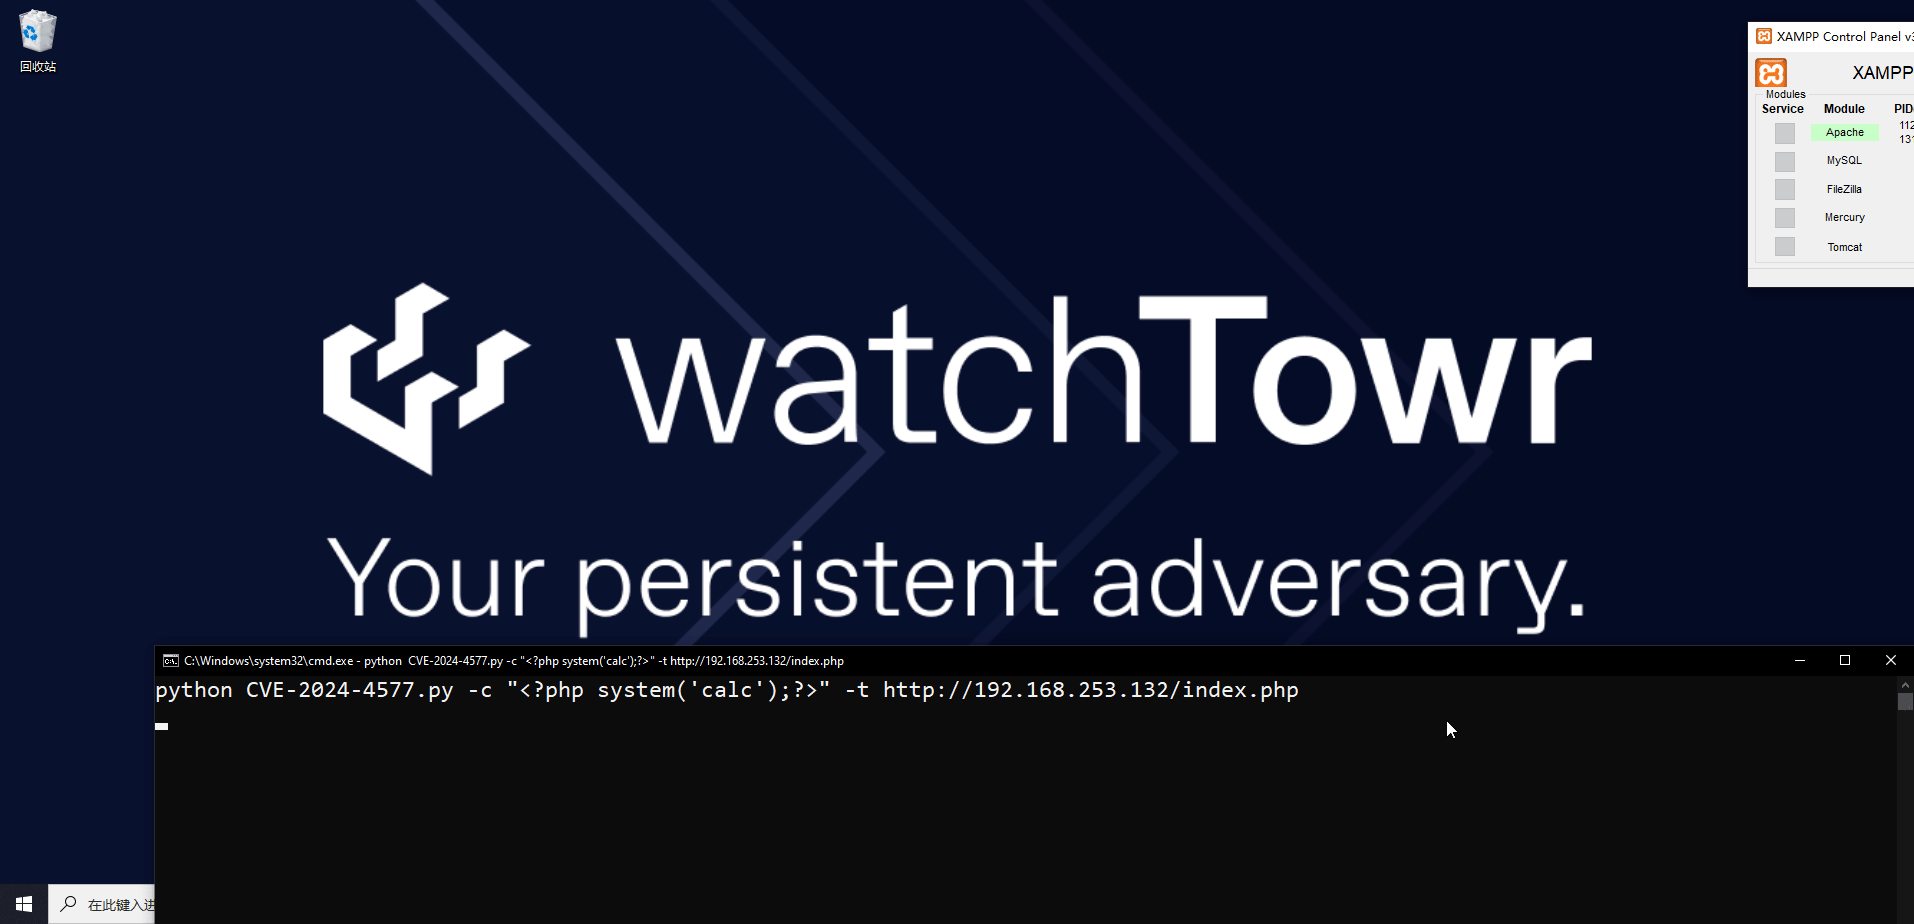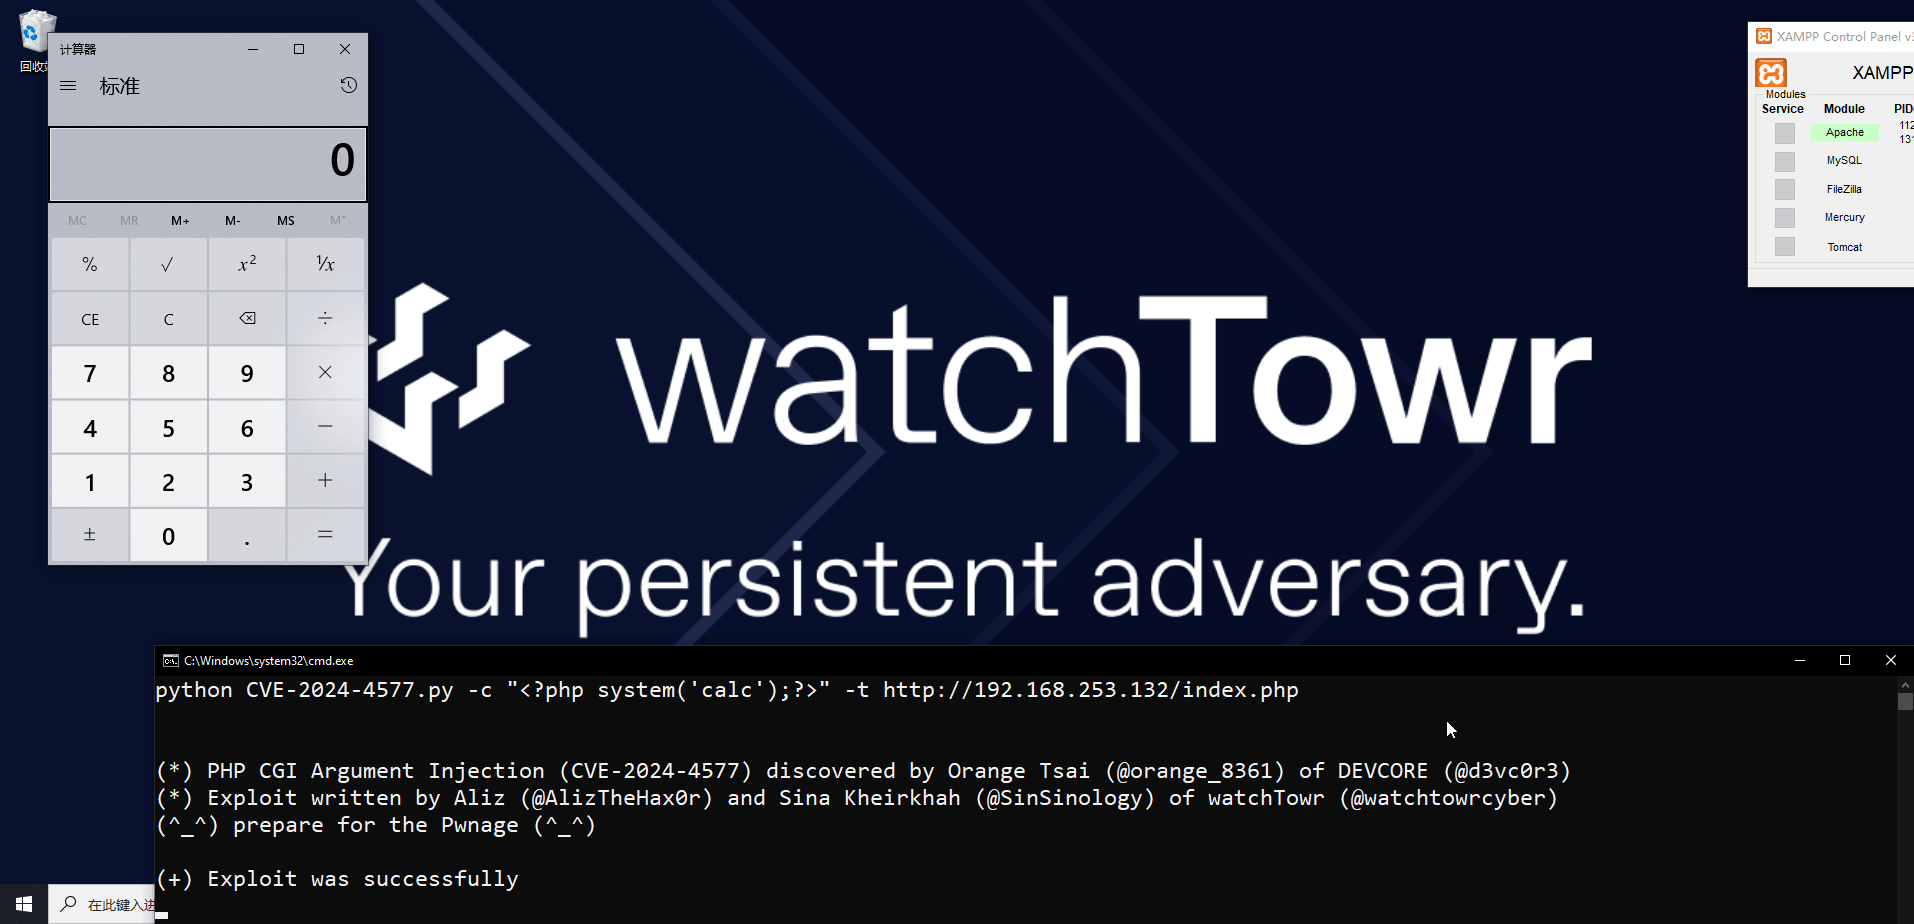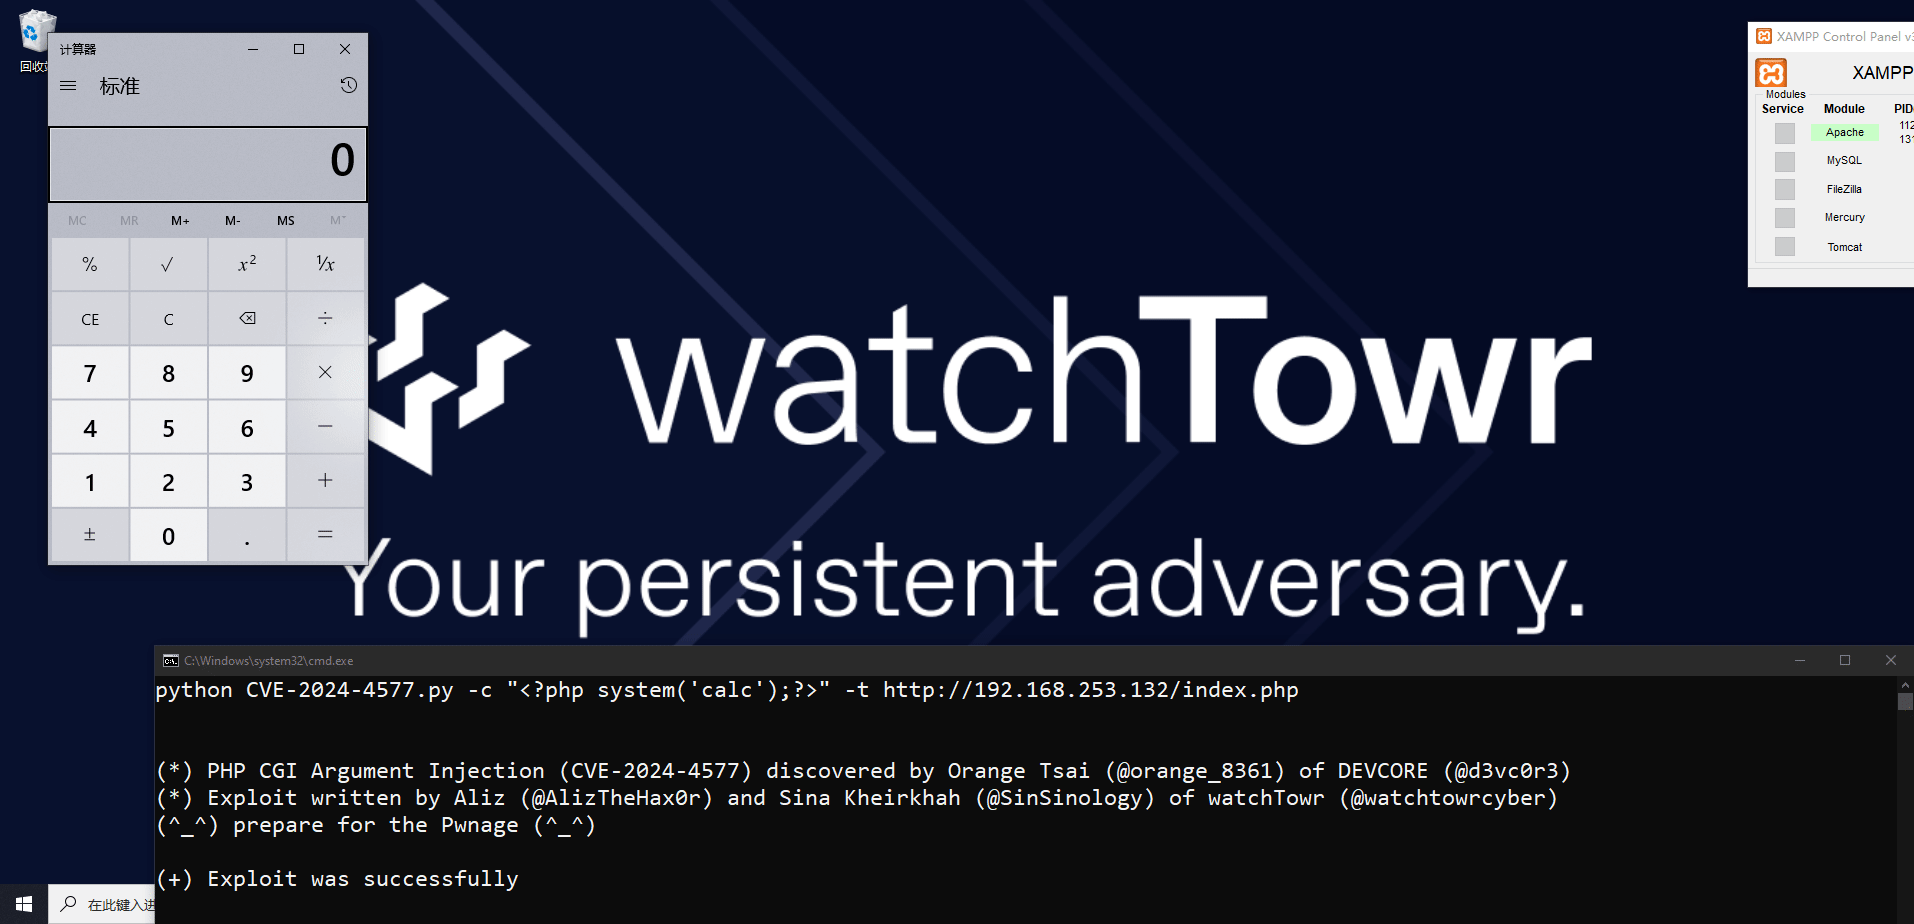 black-archivers/cve-2024-4577
PHP CGI Argument Injection (CVE-2024-4577) Remote Code Execution PoC
 phirojshah/cve-2024-4577
Эксплойт доказательства концепции для внедрения аргументов PHP CGI (CVE-2024-4577), позволяющий удаленное выполнение кода на уязвимых серверах…
 taida957789/cve-2024-4577
Эксплойт Proof-of-concept для CVE-2024-4577, нацеленный на XAMPP PHP-CGI с удаленным выполнением кода через внедрение аргументов.
 manuelinfosec/cve-2024-4577
Эксплойт Proof of Concept для удаленного выполнения кода (RCE) для критической уязвимости в PHP <8.2.15 (Windows), позволяющий злоумышленникам…
 p33d/cve-2024-45519
SMTP-сканер уязвимостей и эксплойт-скрипт, который проверяет CVE-2024-45519 и устанавливает reverse shell на уязвимых серверах.
 mhamdy24/cve-2024-45427-exploit
PoC для XSS в PhpSpreadsheet
 vances25/cve-2024-44871
Эксплойт на Python для MoziloCMS <= 3.0.1, который загружает PHP веб-шелл через аутентифицированный доступ администратора, переименовывает файл и…
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 произвольное выполнение js в pdf js
 skilfoy/cve-2024-4323-exploit-poc
Этот proof-of-concept скрипт демонстрирует, как эксплуатировать CVE-2024-4323, уязвимость повреждения памяти в Fluent Bit, позволяющую удалённое…
 foxer131/cve-2024-42008-9-exploit
Скрипты в этом репозитории созданы для эксплуатации CVE-2024-42008 и CVE-2024-42009. Оба этих CVE являются уязвимостями, обнаруженными в Roundcube…
 dxsk/cve-2024-41817-poc
CVE-2024-41817 POC ImageMagick <= 7.1.1-35 Выполнение произвольного кода








