
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 makavellik/poc-cve-2021-42013-exploit
Продвинутый инструмент для сканирования, эксплуатации и удалённого взаимодействия, предназначенный для обнаружения и использования уязвимости Apache…
 mayaseven/cve-2019-12562
Хранимая межсайтовая скриптовка в DotNetNuke (DNN) версии до 9.4.0 | XSS в RCE
 shinthink/cve-2026-48939
Эксплойт для произвольной загрузки файлов без аутентификации, приводящий к удаленному выполнению кода (RCE), для расширения iCagenda Joomla версии…
 papageo75/cve-2026-48908-poc
PoC неавторизованного RCE для CVE-2026-48908 — SP Page Builder для Joomla (≤ 6.6.1): произвольная загрузка файлов через asset.uploadCustomIcon.…
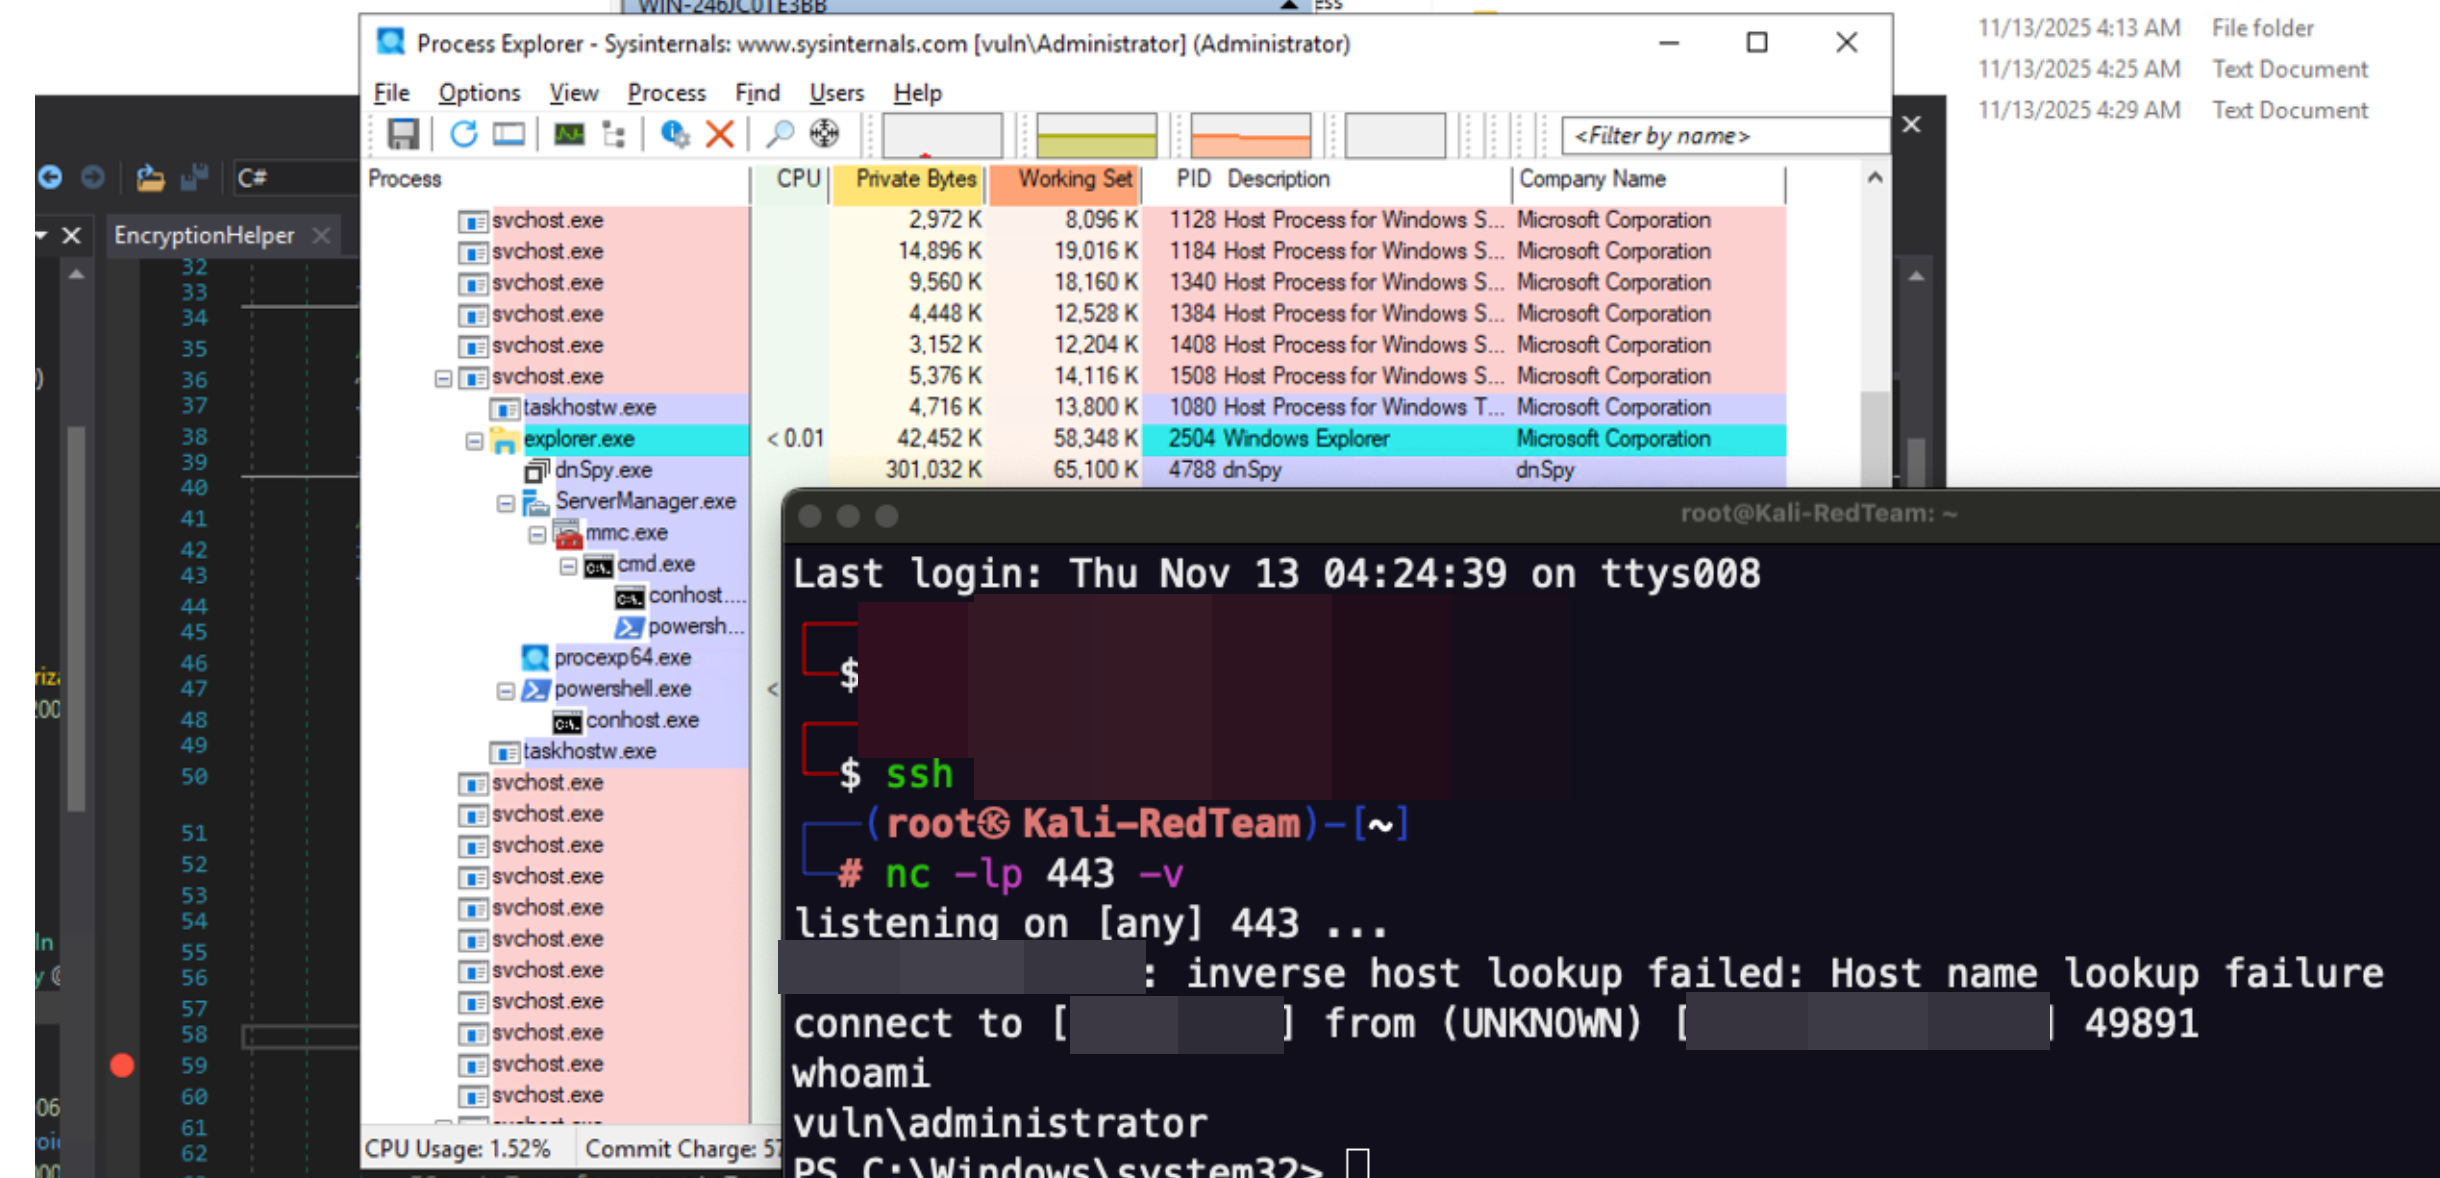 m507/cve-2025-59287-poc
Неаутентифицированная RCE PoC в Службе обновления Microsoft Windows Server (WSUS) - CVE-2025-59287 и CVE-2023-35317
 jenderal92/cve-2026-48908
CVE-2026-48908 — PoC-эксплойт для неаутентифицированного RCE в SP Page Builder (Joomla) через произвольную загрузку файлов. Многопоточный, с обходом…
 wearehackers160/cve-2026-48907
CVE-2026-48907 — это критическая уязвимость несанкционированного контроля доступа в расширении JCE editor для Joomla. Она позволяет…
 xshadow-here/cve-2026-4883
Piotnet Forms Pro <= 2.1.40 - Неаутентифицированная произвольная загрузка файлов → RCE
 xshadow-here/cve-2026-4882
Пользовательская регистрация расширенных полей <= 1.6.20 - Неаутентифицированная произвольная загрузка файлов
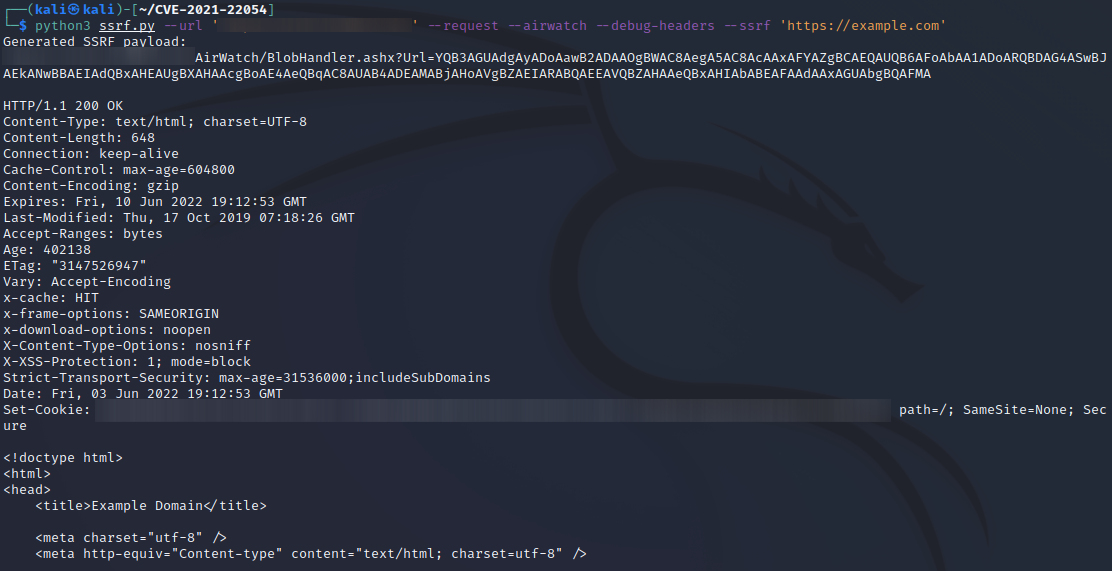 mksx/cve-2021-22054
Генерация SSRF-пейлоадов
 exdev994/cve-2026-4631-cockpit-rce
Неаутентифицированное удалённое выполнение кода через внедрение аргументов командной строки SSH в Cockpit версиях 327 – 359 | CVSS 9.8 Критический |…
 robinxiang/cve-2026-4480
Эксплуатация CVE-2026-4480
 t1ckprivate/cve-2026-43284-dirty-frag
Предварительно скомпилированный эксплойт для CVE-2026-43284 (Dirty Frag) с поддержкой нескольких архитектур (x86_64, i386, aarch64, armv7, riscv64,…
 sec-sys/cve-2026-42945-reverse-shell-poc
Python RCE PoC с reverse-shell слушателем для CVE-2026-42945 (NGINX Rift)
 horkimhab/cve-2026-41901
CVE-2026-41901
 malayke/cve-2023-33246_rocketmq_rce_exploit
CVE-2023-33246 RocketMQ RCE Обнаружение по версии и эксплойт
 m0n1x90/cve-2026-41096
Доказательство концепции эксплуатации для CVE-2026-41096: переполнение кучи в DnsRawTruncateMessageForUdp() клиента DNS Windows. Включает поддельный…
 oscerd/cve-2026-40473
Репродуктор для CVE-2026-40473: Apache Camel camel-mina MinaConverter.toObjectInput небезопасная десериализация (RCE через TCP/UDP)








