
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 march0n/poc-cve-2022-22965-spring4shell
Описание
 uyerr/poc_cve-2019-10149--rce
Удаленное выполнение команд в оболочке из уязвимого сервиса Exim.
 zi0black/poc-cve-2018-0114
Этот репозиторий содержит POC эксплойта для node-jose < 0.11.0
 zi0black/poc-cve-2017-12615-or-cve-2017-12717
CVE-2017-12617 и CVE-2017-12615 для сервера tomcat
 mzakyz666/poc-cve-2017-0199
Набор инструментов для эксплуатации уязвимости RCE Microsoft RTF
 livehybrid/poc-cribl-rce
CVE-2019-11076 - Cribl UI 1.5.0 позволяет удаленным атакующим выполнять произвольные команды через неаутентифицированный веб-запрос
 peckre/pncve-win10-20h2-exploit
Скрипт в один клик для получения командной строки с привилегиями System в Windows 10 20H2, эксплуатирующий CVE-2021-1675
 nanaao/picussecurity4.week.repo
CVE-2022-30190 : CVE 0-day MS Offic RCE также известная как msdt follina
 codehex083/phuip-fpizdam
Эксплойт для CVE-2019-11043
 imeneallouche/follina-attack-cve-2022-30190-
это демо-атака эксплойта FOLLINA , уязвимости которая была обнаружена в мае 2022 года и оставалась незакрытой до июня 2022
 useru1k/php-8.1.0-dev-exploit
Эксплойт для уязвимости бэкдора в PHP 8.1.0-dev (CVE-2021-21707)
 lekosbelas/pdfkit-cmd-injection
Эксплойт proof-of-concept для CVE-2022-25765, демонстрирующий инъекцию команд в pdfkit 0.8.6 через несанитизированный параметр URL, позволяющий…
 sa1g0n1337/payload_cve_2013_2186
Код для генерации полезной нагрузки для CVE-2013-2186
 lucaskatashi/paint2die
Самый простой и надежный PoC эксплуатации уязвимости CVE-2018-12533 (RF-14310) в RichFaces Paint2DResource.
 sagsooz/pagebuilderck-cve-2026-56290-exploit
Page Builder CK для Joomla - эксплоитер неаутентифицированной SSRF / удалённой записи файлов, приводящей к выполнению PHP
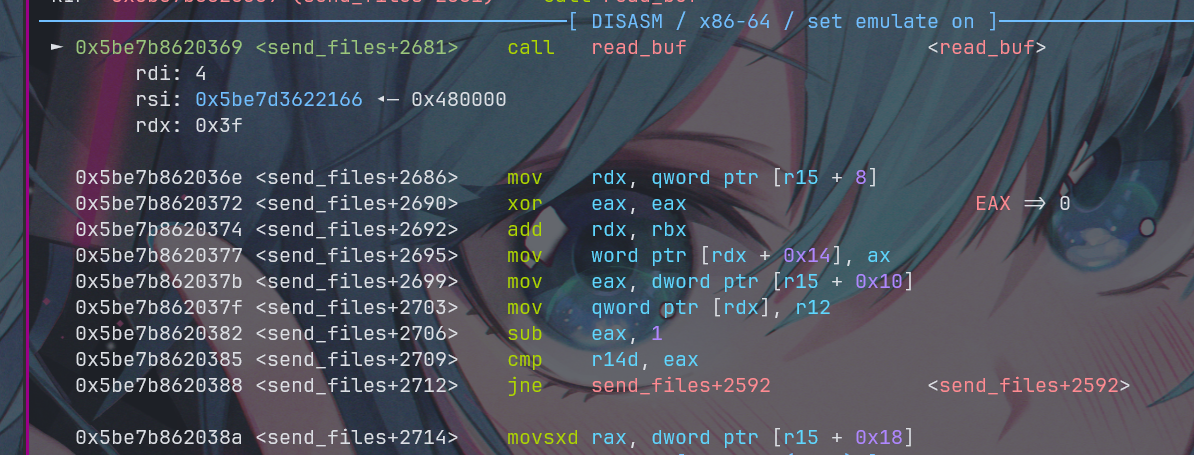 inkeyp/cve-2024-12084
Простой PoC для CVE-2024-12084.
 itsnee/follina-cve-2022-30190-poc
PoC-эксплойт для CVE-2022-30190 (Follina), который генерирует вредоносные документы Word с удаленным размещением полезной нагрузки для выполнения…
 redpack-kr/cve-2025-26319
Эксплойт для CVE-2025-26319, нацеленный на конечную точку /api/v1/attachments в Flowise, позволяющий неаутентифицированную произвольную загрузку…








