
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 folks-iwd/cve-2025-24071-msfvenom
Модуль Metasploit для CVE-2025-24071 - утечка NTLM-хэша Windows через .library-ms
 s4m98/winrar-cve-2023-38831-poc-gen
WinRAR cve-2023-38831-poc-generator
 h4xl0r/winrar_ace_exploit_cve-2018-20250
Эта программа представляет собой скрипт, разработанный на Python, который эксплуатирует уязвимость ACE в WinRar — уязвимость CVE-2018-20250
 jasonjerry/whatsrce
Это автоматическая генерация полезной нагрузки для CVE-2019-11932 (удаленное выполнение кода в WhatsApp)
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic 无限制文件上传导致 RCE 检查脚本
 kre80r/webmin_cve-2019-12840_poc
CVE-2019-12840 的独立 PoC
 ludy-dev/weblogic_unauthorized-bypass-rce
Python-скрипт эксплойта для Oracle WebLogic CVE-2020-14882 — обход аутентификации и удалённое выполнение кода. Проверяет обход аутентификации и…
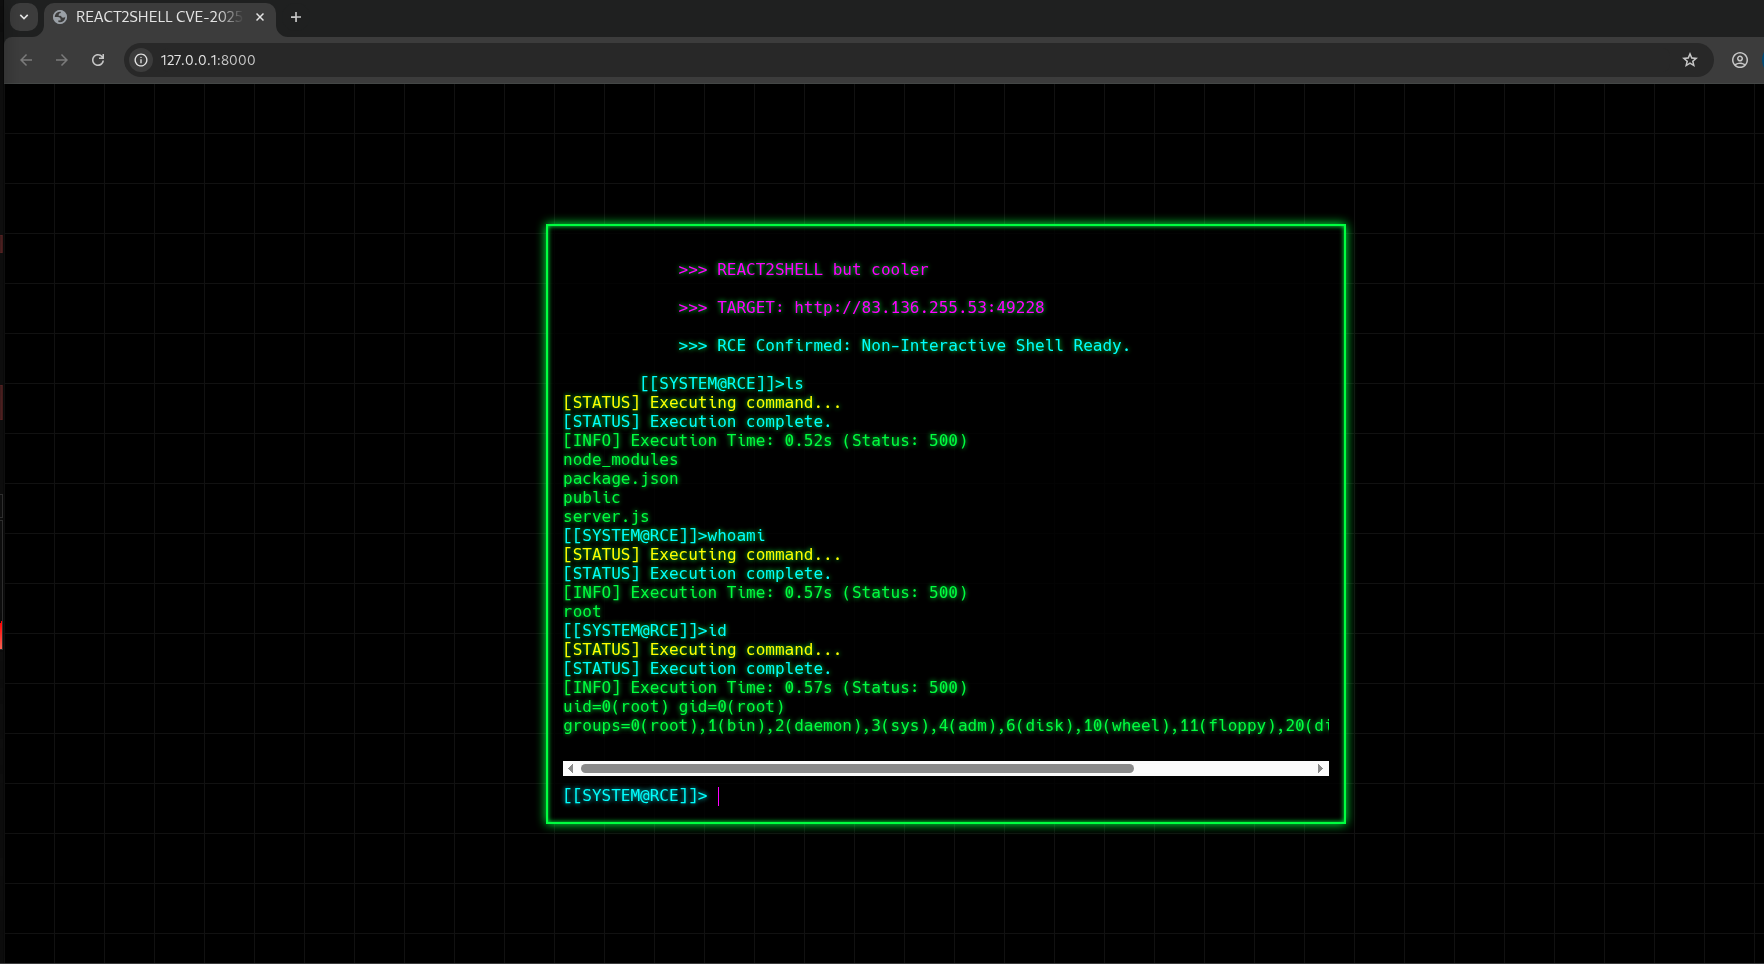 raivenlockdown/web-cli_rce_react2shell
WEB-CLI_RCE_React2Shell — это образовательный PoC-эксплойт для CVE-2025-55182, критической уязвимости Prototype Pollution в приложениях Next.js,…
 watchtowrlabs/watchtowr-vs-watchguard-cve-2025-9242
Python-based генератор артефактов обнаружения и эксплойт для WatchGuard Fireware OS CVE-2025-9242 — уязвимости записи за пределами границ в IKEv2 без…
 watchtowrlabs/watchtowr-vs-sysaid-preauth-rce-chain
PoC для цепочки PreAuth RCE в SysAid (CVE-2025-2775, CVE-2025-2776, CVE-2025-2777, CVE-2025-2778)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Генератор артефактов обнаружения на Python для CVE-2025-57819, эксплуатирующий pre-auth RCE в FreePBX через SQL-инъекцию и обход аутентификации для…
 watchtowrlabs/watchtowr-vs-fortiweb-cve-2025-25257
Генератор артефактов обнаружения для FortiWeb CVE-2025-25257, эксплуатирующий неаутентифицированную SQL-инъекцию для достижения удалённого выполнения…
 watchtowrlabs/watchtowr-vs-commvault-preauth-rce-cve-2025-34028
Эксплойт типа proof-of-concept для CVE-2025-34028, демонстрирующий удаленное выполнение кода без аутентификации на веб-интерфейсах Commvault через…
 misterxid/watchguard_cve-2022-26318
PoC-эксплойт для CVE-2022-26318, уязвимости удаленного выполнения кода в WatchGuard XTM и FireWare OS, доставляющий обратную оболочку через…
 spyata123/w3-total-cache-cve-2013-2010
Удалённое выполнение кода на w3 total cache cve 2013-2010
 mrr0b0t19/vulnerabilidad-libwebp-cve-2023-41064
触发此漏洞的代码长度
 tshaq17/vsftpd-2.3.4---backdoor-command-execution
vsftpd 2.3.4 (CVE-2011-2523) — это критическая уязвимость, приводящая к Reverse Root Shell. В этом репозитории я пошагово покажу PoC того, как…
 herculesrd/vsftpd2.3.4pyexploit
Эксплойт для получения прав root в vsftpd 2.3.4 (CVE-2011-2523), написанный на python








